



Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

Новый троян Borat обеспокоил экспертов богатой функциональностью

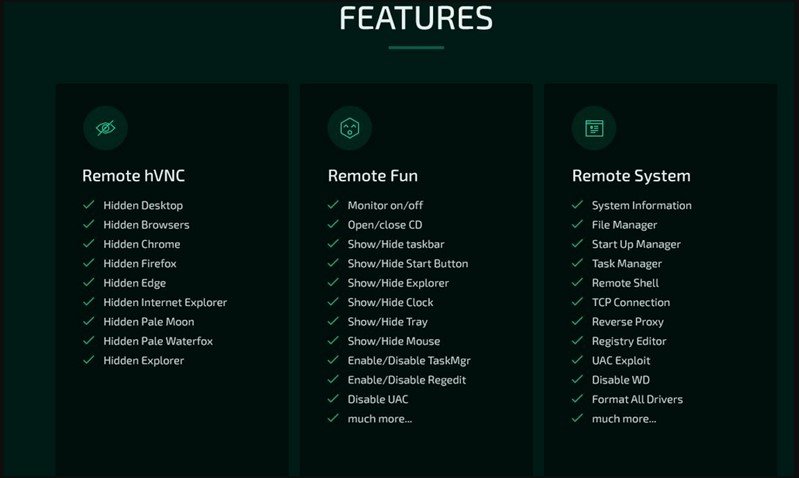
Новый троян, обеспечивающий операторам удалённый доступ (RAT), появился на торговых площадках даркнета. Согласно описанию, вредонос под именем Borat крайне прост в использовании и позволяет злоумышленникам с лёгкостью запускать DDoS-атаки, обходить контроль учётных записей (UAC) и разворачивать программы-вымогатели в сети жертвы.

Кроме того, вооружившиеся Borat киберпреступники могут получить полный контроль над мышью и клавиатурой пользователя, а также доступ к файлам. При этом зловред мастерски скрывает своё присутствие и активность в системе.

Borat позволяет операторам выбрать из нескольких вариантов компиляции, которые создают маленькие пейлоады, нацеленные лишь на узкий набор задач. Исследователи из Cyble обнаружили троян в реальных атаках и проанализировали его функциональность.


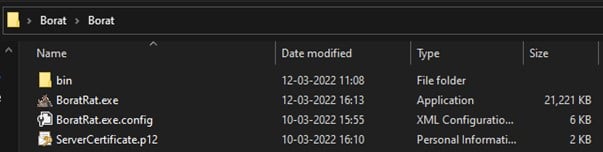
Пока непонятно, распространяется ли Borat бесплатно или же авторы продают его другим киберпреступникам. Команда Cyble отметила, что вредонос поставляется в виде пакета, включающего билдер, модули и сертификат для сервера.


Список функций трояна, для каждой из которых есть свой модуль, выглядит следующим образом:

  • Кейлогер — мониторит и записывает нажатия клавиш, храня все эти данные в TXT-файле.
  • Вымогатель — разворачивает в системе жертвы программу-вымогатель, автоматически генерирует записку с требованием выкупа.
  • DDoS — направляет мусорный трафик на атакуемый сервер, используя ресурсы скомпрометированного устройства.
  • Запись аудиопотока — записывает аудио с помощью микрофона на взломанном устройстве, соответствующие файлы хранятся в формате WAV.
  • Запись видео — если на устройстве доступна камера, вредонос может записывать видеопоток.
  • Удалённый доступ — предоставляет операторам функцию удалённого рабочего стола  
  • Кража учётных данных — шерстит основанные на Chromium браузеры, пытаясь вытащить логины и пароли.
  • Кража токенов Discord — вытаскивает Discord-токены из системы жертвы.
Подпишитесь на новости

В VK Business Analytics добавили ИИ для поиска сбоев в бизнес-процессах

Заказ опоздал, отделы кивают друг на друга, а крайний снова аналитик. VK Tech обновил VK Business Analytics: новые инструменты помогают находить причины проблем на стыке процессов, автоматически размечать рабочие операции и готовить задания для автоматизации.

О возможностях компания рассказала в своём блоге. Обновление затронуло Process Mining, Task Mining и ИИ-ассистента, который отвечает на вопросы с учётом того, как компания работает на самом деле.

В Process Mining появился мультипроцессный граф — общая схема связанных процессов на основе данных корпоративных систем. Например, он помогает выяснить, почему сорвался срок заказа: проблема могла возникнуть при согласовании документов, хотя заметили её уже на этапе исполнения.

В Task Mining ИИ взял на себя разметку операций. Алгоритм находит повторяющиеся цепочки действий на рабочих компьютерах, а языковая модель присваивает им понятные названия с учётом специфики бизнеса. Анализ ведётся без привязки к конкретным сотрудникам. На выходе — список направлений для оптимизации и технические задания для автоматизации.

ИИ-ассистент использует контекстную модель, собранную из данных обоих модулей. Она учитывает даже обходные шаги, которых нет в регламентах. Аналитик задаёт вопрос обычным языком, а получает текст, график, карту процесса или дашборд.

По замыслу разработчиков, ручного разбора станет меньше.

RSS: Новости на портале Anti-Malware.ru