


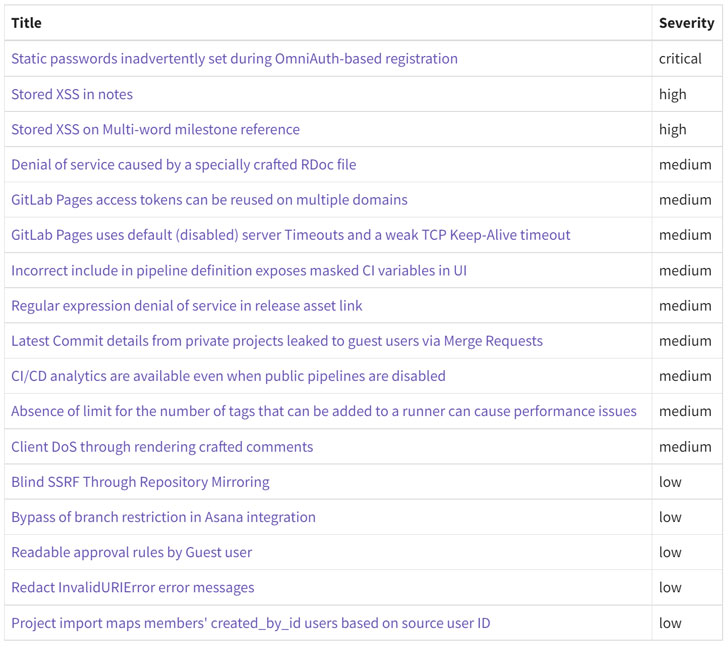

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

DevOps-платформа GitLab выпустила обновления софта, устраняющие критическую уязвимость, которая в случае успешной эксплуатации может позволить атакующим получить контроль над аккаунтами.

Проблема в безопасности отслеживается под идентификатором CVE-2022-1162, эксперты дали ей 9,1 балла по шкале CVSS. Брешь удалось обнаружить в ходе внутренней проверки командой GitLab.

«Для аккаунтов, зарегистрированных с помощью OmniAuth-провайдера (например, OAuth, LDAP, SAML), пароль устанавливался в жёстко запрограммированном виде, что позволяло получить контроль над затронутыми учётными записями. Уязвимости подвержены версии GitLab CE/EE 14.7 (до 14.7.7), 14,8 (до 14.8.5) и 14.9 (14.9.2)», — гласит официальное уведомление.

Представители GitLab также отметили, что им пришлось сбросить пароли ряда пользователей, чтобы предотвратить возможные киберинциденты. Внутреннее расследование показало отсутствие признаков компрометации аккаунтов.


Компания также опубликовала скрипт, который администраторы могут использовать для вычисления учётных записей, затронутых брешью CVE-2022-1162. Если такие аккаунты найдутся, администраторам следует сбросить их пароли, пишет команда GitLab.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru