



Нового шпиона для Android связали с деятельностью российской APT-группы

Нового шпиона для Android связали с деятельностью российской APT-группы

Нового шпиона для Android связали с деятельностью российской APT-группы

На ландшафте киберугроз появился ранее неизвестный вредонос для Android-устройств, который, по словам экспертов, связан с группировкой Turla. Зловред, судя по всему, использует инфраструктуру, относящуюся к деятельности знаменитой APT-группы.

На Западе Turla принято относить к операциям российских правительственных хакеров. Эта кибергруппировка известна своими атаками на европейские и американские системы. Основной интерес злоумышленников — шпионаж. Ранее исследователи связывали бэкдор Sunburst с кампаниями Turla. Напомним, что этот вредонос использовался для атаки на цепочку поставок SolarWinds (декабрь 2020 года).

Теперь специалисты компании Lab52 заподозрили связь нового Android-зловреда с Turla. На просторах Сети был найден вредоносный APK (детектирование на VirusTotal) под названием “Process Manager”, который проявлял признаки шпиона, ворующего информацию и передающего её операторам.

Исследователи пока затрудняются сказать, как именно распространяется это вредоносное приложение, однако после установки оно пытается скрыть своё присутствие в системе. Иконка вредоноса маскируется под системный компонент, чтобы пользователь не удалил его.

После первого запуска Android-шпион запрашивает у владельца мобильного устройства целых 18 разрешений, среди которых, например, доступ к камере, интернету, чтению СМС-сообщений, записи аудио, чтению и записи на внешнее хранилище, отправка СМС и т. п. При этом непонятно, использует ли вредонос специальные возможности Android Accessibility Services.

“Process Manager” собирает логи, списки контактов, текстовые сообщения, аудиозаписи, уведомления о мероприятиях и отправляет всё это в формате JSON на командный сервер (C2), расположенный по адресу 82.146.35[.]240. Несмотря на то что точный метод распространения зловреда неизвестен, можно предположить, что он доставляется через фишинговые письма или с помощью социальной инженерии. Именно эти методы в почёте у Turla.

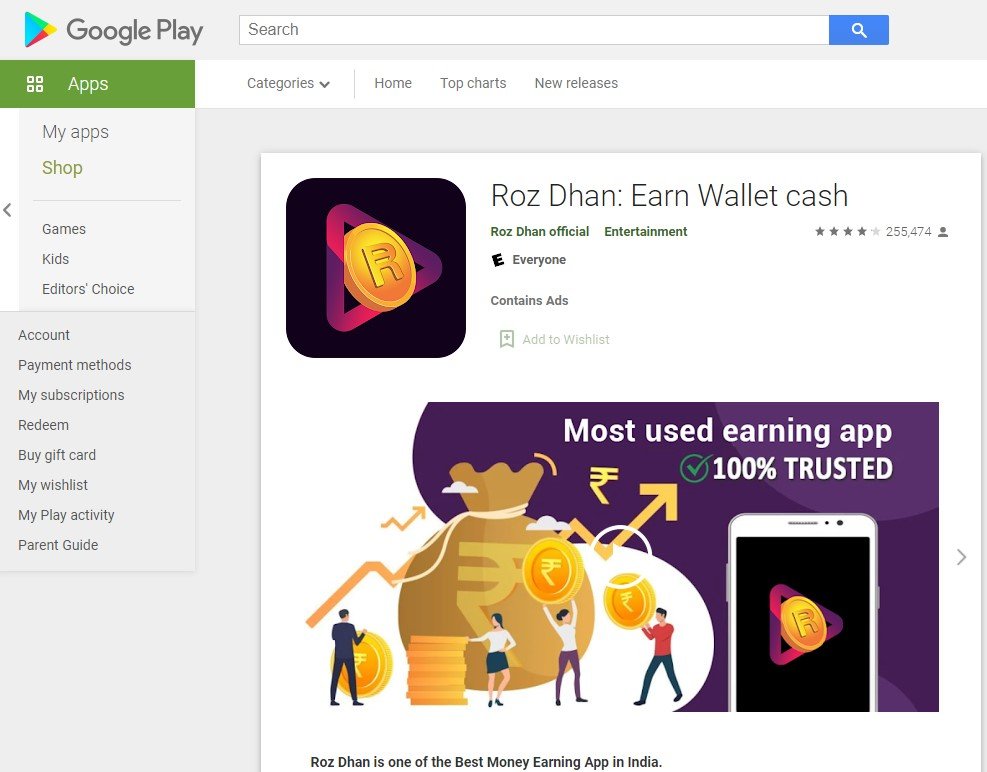
Кроме того, команда Lab52 также выяснила, что “Process Manager” загружает дополнительный пейлоад напрямую из Google Play Store. Это довольно популярное приложение под именем “Roz Dhan: Earn Wallet cash”, насчитывающее 10 млн загрузок.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru