



Нового шпиона для Android связали с деятельностью российской APT-группы

Нового шпиона для Android связали с деятельностью российской APT-группы

Нового шпиона для Android связали с деятельностью российской APT-группы

На ландшафте киберугроз появился ранее неизвестный вредонос для Android-устройств, который, по словам экспертов, связан с группировкой Turla. Зловред, судя по всему, использует инфраструктуру, относящуюся к деятельности знаменитой APT-группы.

На Западе Turla принято относить к операциям российских правительственных хакеров. Эта кибергруппировка известна своими атаками на европейские и американские системы. Основной интерес злоумышленников — шпионаж. Ранее исследователи связывали бэкдор Sunburst с кампаниями Turla. Напомним, что этот вредонос использовался для атаки на цепочку поставок SolarWinds (декабрь 2020 года).

Теперь специалисты компании Lab52 заподозрили связь нового Android-зловреда с Turla. На просторах Сети был найден вредоносный APK (детектирование на VirusTotal) под названием “Process Manager”, который проявлял признаки шпиона, ворующего информацию и передающего её операторам.

Исследователи пока затрудняются сказать, как именно распространяется это вредоносное приложение, однако после установки оно пытается скрыть своё присутствие в системе. Иконка вредоноса маскируется под системный компонент, чтобы пользователь не удалил его.

После первого запуска Android-шпион запрашивает у владельца мобильного устройства целых 18 разрешений, среди которых, например, доступ к камере, интернету, чтению СМС-сообщений, записи аудио, чтению и записи на внешнее хранилище, отправка СМС и т. п. При этом непонятно, использует ли вредонос специальные возможности Android Accessibility Services.

“Process Manager” собирает логи, списки контактов, текстовые сообщения, аудиозаписи, уведомления о мероприятиях и отправляет всё это в формате JSON на командный сервер (C2), расположенный по адресу 82.146.35[.]240. Несмотря на то что точный метод распространения зловреда неизвестен, можно предположить, что он доставляется через фишинговые письма или с помощью социальной инженерии. Именно эти методы в почёте у Turla.

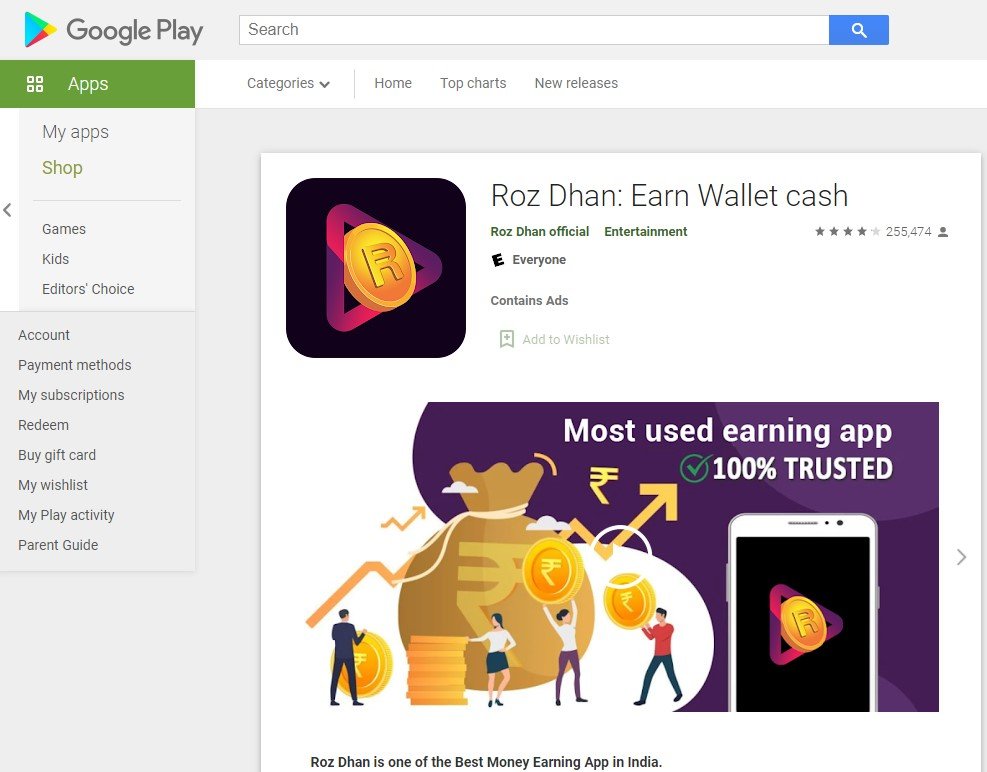
Кроме того, команда Lab52 также выяснила, что “Process Manager” загружает дополнительный пейлоад напрямую из Google Play Store. Это довольно популярное приложение под именем “Roz Dhan: Earn Wallet cash”, насчитывающее 10 млн загрузок.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru