



Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Специалисты «Лаборатории Касперского» продолжают фиксировать рост количества DDoS-атак на российские организации. Так, в марте этот показатель увеличился на 54% по сравнению с данными за предыдущий месяц; наибольшее число срабатываний защитного решения ИБ-компании было зарегистрировано 25 февраля.

В сравнении с мартом 2021 года месячная норма DDoS в рунете возросла в восемь раз. Увеличилась также продолжительность атак; год назад среднестатистический показатель не превышал 12 минут, максимальный — 1,5 часа, а в минувшем месяце они составили 29,5 и 145 часов (шесть суток) соответственно.

«В конце IV квартала 2021 года уже фиксировались рекордные для того времени показатели активности злоумышленников, но нынешние цифры значительно превосходят их, — комментирует Александр Гутников, эксперт Kaspersky по кибербезопасности. — По косвенным признакам видно, что в начале всплеска DDoS-атак в них принимало участие большое количество так называемых хактивистов, непрофессиональных хакеров. Со временем их доля в общем числе атакующих снизилась. При этом сами атаки стали более мощными, подготовленными и длительными».

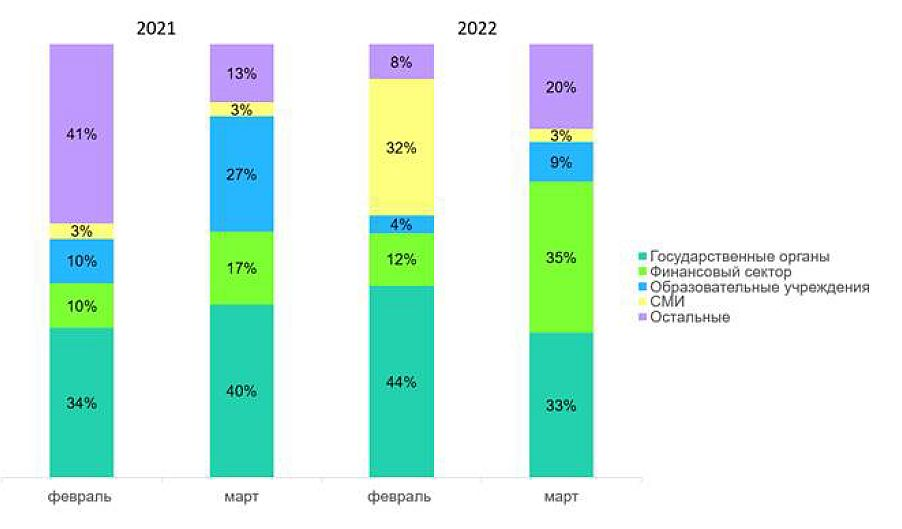
Основными мишенями дидосеров, как и прежде, являются госструктуры, финансовые институты, учебные заведения и СМИ. В марте возросло число атак на банки — в три раза, доля СМИ значительно уменьшилась.


В ходе недавней встречи в студии AM Live российские специалисты по защите от DDoS, в том числе из Kaspersky, отметили также изменение характера DDoS — их стали  чаще проводить на уровне приложений (L7). Такие атаки нацелены на исчерпание ресурсов и вывод из строя оборудования и обходятся жертвам дороже, чем флуд сетевого уровня (3 или 4), который легко отбить на уровне провайдера.

Как оказалось, DDoS прикладного уровня для многих нынешних мишеней — диковина. Ситуацию усугубляет, по словам экспертов, уход с российского рынка иностранных вендоров защитных решений. Некоторые сервисы полностью перестали работать, и российским клиентам пришлось оперативно искать замену. В итоге спрос на защиту от DDoS в стране существенно вырос.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru