



Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Специалисты «Лаборатории Касперского» продолжают фиксировать рост количества DDoS-атак на российские организации. Так, в марте этот показатель увеличился на 54% по сравнению с данными за предыдущий месяц; наибольшее число срабатываний защитного решения ИБ-компании было зарегистрировано 25 февраля.

В сравнении с мартом 2021 года месячная норма DDoS в рунете возросла в восемь раз. Увеличилась также продолжительность атак; год назад среднестатистический показатель не превышал 12 минут, максимальный — 1,5 часа, а в минувшем месяце они составили 29,5 и 145 часов (шесть суток) соответственно.

«В конце IV квартала 2021 года уже фиксировались рекордные для того времени показатели активности злоумышленников, но нынешние цифры значительно превосходят их, — комментирует Александр Гутников, эксперт Kaspersky по кибербезопасности. — По косвенным признакам видно, что в начале всплеска DDoS-атак в них принимало участие большое количество так называемых хактивистов, непрофессиональных хакеров. Со временем их доля в общем числе атакующих снизилась. При этом сами атаки стали более мощными, подготовленными и длительными».

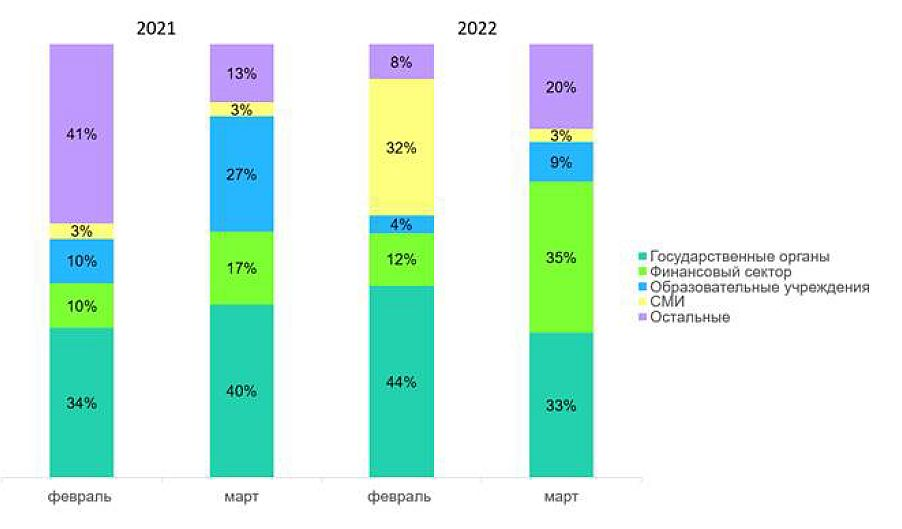
Основными мишенями дидосеров, как и прежде, являются госструктуры, финансовые институты, учебные заведения и СМИ. В марте возросло число атак на банки — в три раза, доля СМИ значительно уменьшилась.


В ходе недавней встречи в студии AM Live российские специалисты по защите от DDoS, в том числе из Kaspersky, отметили также изменение характера DDoS — их стали  чаще проводить на уровне приложений (L7). Такие атаки нацелены на исчерпание ресурсов и вывод из строя оборудования и обходятся жертвам дороже, чем флуд сетевого уровня (3 или 4), который легко отбить на уровне провайдера.

Как оказалось, DDoS прикладного уровня для многих нынешних мишеней — диковина. Ситуацию усугубляет, по словам экспертов, уход с российского рынка иностранных вендоров защитных решений. Некоторые сервисы полностью перестали работать, и российским клиентам пришлось оперативно искать замену. В итоге спрос на защиту от DDoS в стране существенно вырос.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru