



Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Компания VMware выпустила обновления для vCenter Server, чтобы пользователи могли устранить уязвимость, которая в связке с другими позволяет захватить контроль над виртуальной ИТ-инфраструктурой атакуемой организации.

Продукты и услуги VMware используют более 500 тыс. клиентов в разных странах, в том числе все компании (PDF) списков Fortune 500 и Fortune Global 100. При этом комплект предоставляемых средств виртуализации по умолчанию включает софт для централизованного управления серверами — VMware vCenter Server.

Уязвимость CVE-2022-22948 относится к классу «раскрытие информации». Причиной ее появления, со слов вендора, является неадекватность разрешений для файлов. Эксплойт требует наличия доступа к vCenter Server на уровне простого пользователя.

Автор находки, специалист по ИБ из компании Pentera, в своей блог-записи отметил, что выявленная проблема сама по себе не очень опасна (в VMware ее оценили в 5,5 балла по CVSS). Тем не менее, в комбинации с другими уязвимостями vCenter она позволяет провести полноценную атаку с целью захвата контроля над виртуализированными компонентами ИТ-инфраструктуры.

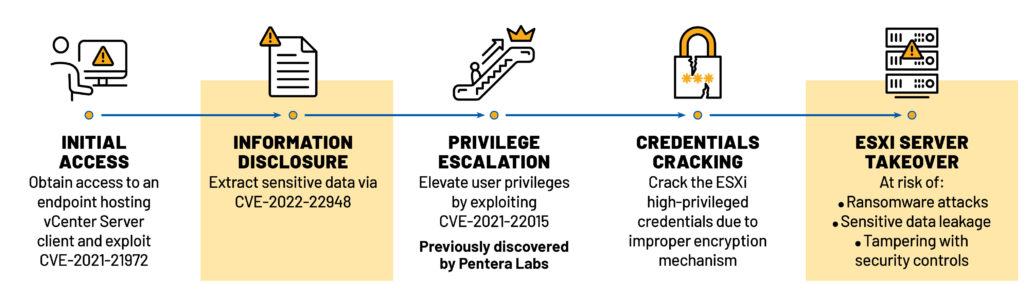
Так, например, злоумышленник может с помощью CVE-2021-21972 получить доступ к машине с установленным клиентом vCenter Server, а затем пустить в ход новоявленную CVE-2022-22948, чтобы добыть логин и пароль к привилегированному аккаунту. Подобная атака позволяет установить полный контроль над сервером.

Если к связке эксплойтов добавить CVE-2021-22015, можно повысить локальные привилегии до root,  взломать пароль на доступ к гипервизору ESXi (генерируется при первом подключении vCenter и при сохранении шифруется ненадежным способом) и подчинить себе и этот узел. Таким образом, данная цепочка эксплойтов позволяет с конечного устройства гибридной инфраструктуры захватить контроль над гипервизором и всеми ВМ под его управлением.


Новая угроза актуальна для vCenter Server веток 7.0, 6.7 и 6.5 (в последних двух случаях за исключением экземпляров, установленных на Windows-машинах), а также Cloud Foundation версий 3 и 4. Патчи по большей части уже готовы и доступны — кроме заплатки для Cloud Foundation 3.х. Поскольку уязвимости в продуктах VMware пользуются популярностью у хакеров, и те начинают их использовать в считаные дни после публикации, пользователям рекомендуется как можно скорее установить обновления.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru