



Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Киберпреступная группировка LAPSUS$ снова вышла на связь и объявила о своей очередной жертве. На этот раз злоумышленники утверждают, что им удалось проникнуть в сеть и утащить внутренние данные ИТ-компании Globant.

В своём Telegram-канале, насчитывающем около 54 тыс. подписчиков, кибергруппа опубликовала пост, в котором сообщила, что вернулась из отпуска. Дополнительно хакеры опубликовали скриншоты с якобы скомпрометированными данными, а также логинами и паролями, связанными с DevOps-инфраструктурой Globant.

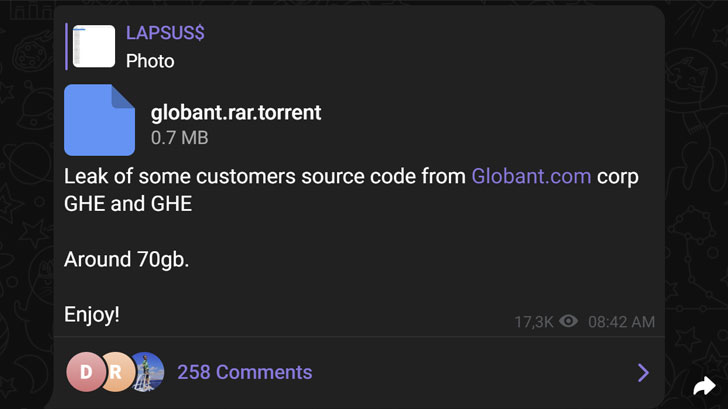
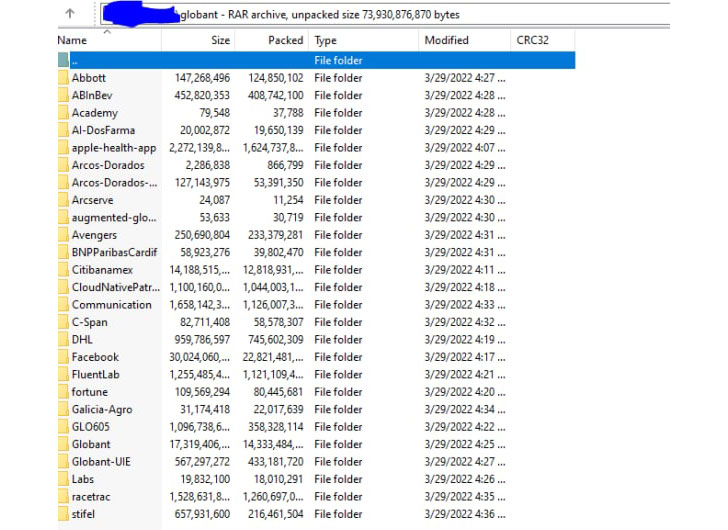
На выложенных изображениях можно наблюдать torrent-файл, с помощью которого можно скачать RAR-архив весом около 70 ГБ. По словам LAPSUS$, в архив попал исходный код, а также пароли администраторов, связанные с Atlassian, Confluence и Jira.


Команда исследователей VX-Underground обратила внимание на достаточно слабые пароли, фигурирующие в утечке, а также на их повторное использование. Другими словами, у Globant достаточно сомнительные практики информационной безопасности.

Напомним, что недавно прошли задержания нескольких членов группировки LAPSUS$. Как сообщило издание Bloomberg, мозгом группы мог быть 16-летний подросток.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru