



Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Android-вредонос, крадущий пароли от Facebook, заразил 100 000 устройств

Вредоносная программа для Android, нацеленная на кражу учётных данных Facebook-аккаунтов, пробралась более чем на 100 тысяч мобильных устройств через официальный магазин приложений — Google Play Store. Зловред до сих пор можно загрузить, поэтому пользователям стоит быть внимательнее.

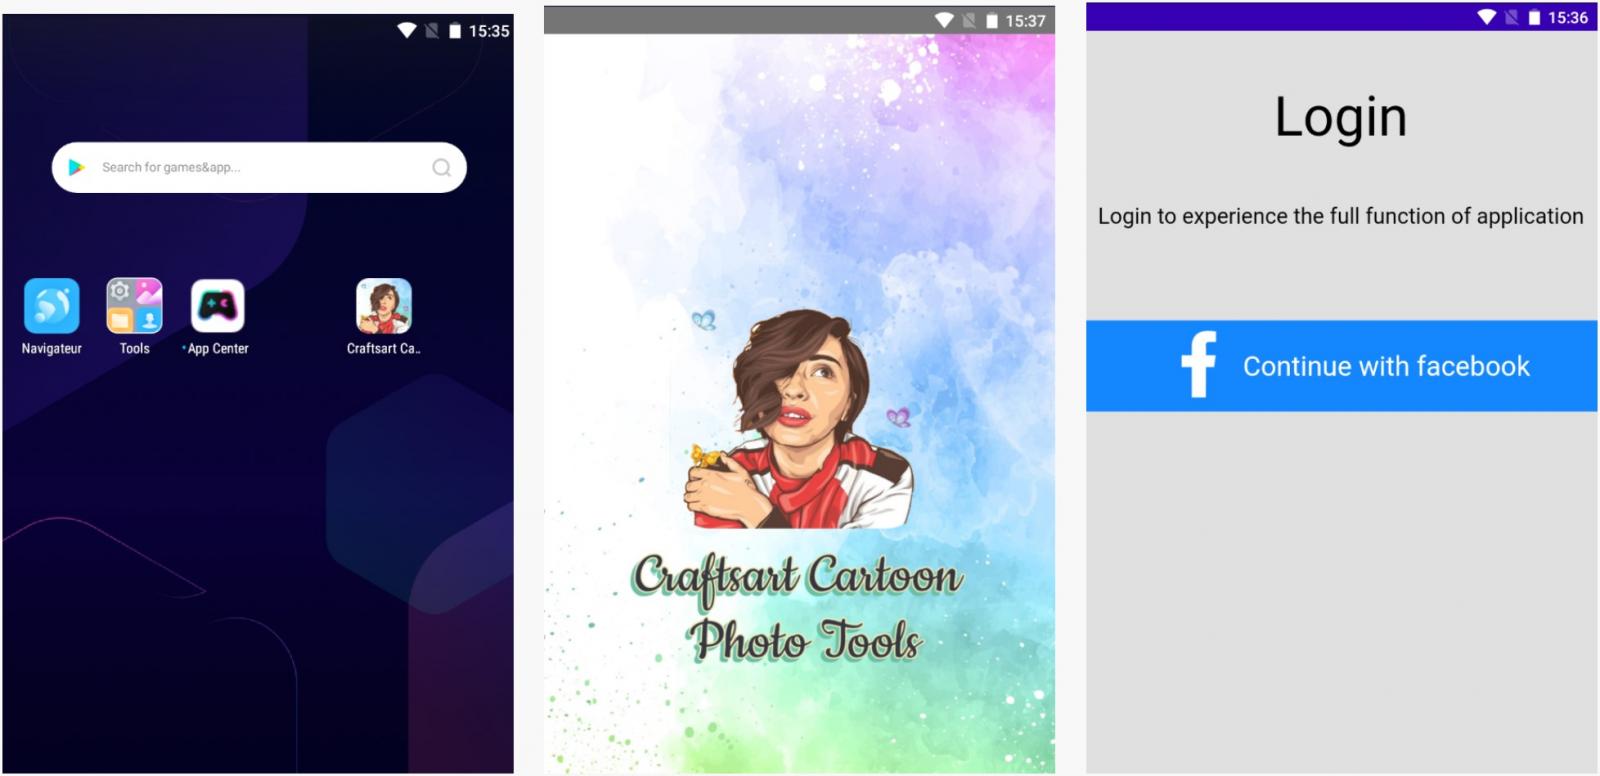
Авторы замаскировали свой инфостилер под софт для стилизации фотографий. Программа получила имя «Craftsart Cartoon Photo Tool», а в описании заявлено, что она превратит ваши снимки в карикатуры (сел-шейдинг).

Как выяснили специалисты компании Pradeo, это приложение содержит элемент трояна, известного под именем FaceStealer. Задача этого вредоноса — отображать фейковую форму для входа в аккаунт Facebook, причём программа Craftsart Cartoon Photo Tool требует аутентифицироваться перед использованием.


Как только доверчивый пользователь введёт свой логин и пароль в соответствующую форму, эти данные отправятся на командный сервер киберпреступников (C2) — zutuu[.]info. Кстати, этот домен не детектируется на VirusTotal.

Помимо этого, вредоносное приложение подключается к URL www.dozenorms[.]club URL (детект на VirusTotal), отправляя туда всю остальную информацию.

В отчёте Pradeo эксперты подчеркнули, что операторы трояна автоматизировали процесс перепаковки и внедрили лишь небольшой кусок вредоносного кода в легитимный софт. Именно это помогло злоумышленникам обойти защитные механизмы Google Play Store.

К слову, Craftsart Cartoon Photo Tool выполняет заявленную функциональность, отправляя загруженные фотографии по адресу http://color.photofuneditor.com/. Там фото обрабатывается специальным фильтром, после чего пользователь может скачать результат.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru