



Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

В Сети появился новый фишинговый набор, который позволяет пентестерам и киберпреступникам создавать формы для ввода учётных данных с помощью поддельных окон браузера Google Chrome (в Windows и macOS).

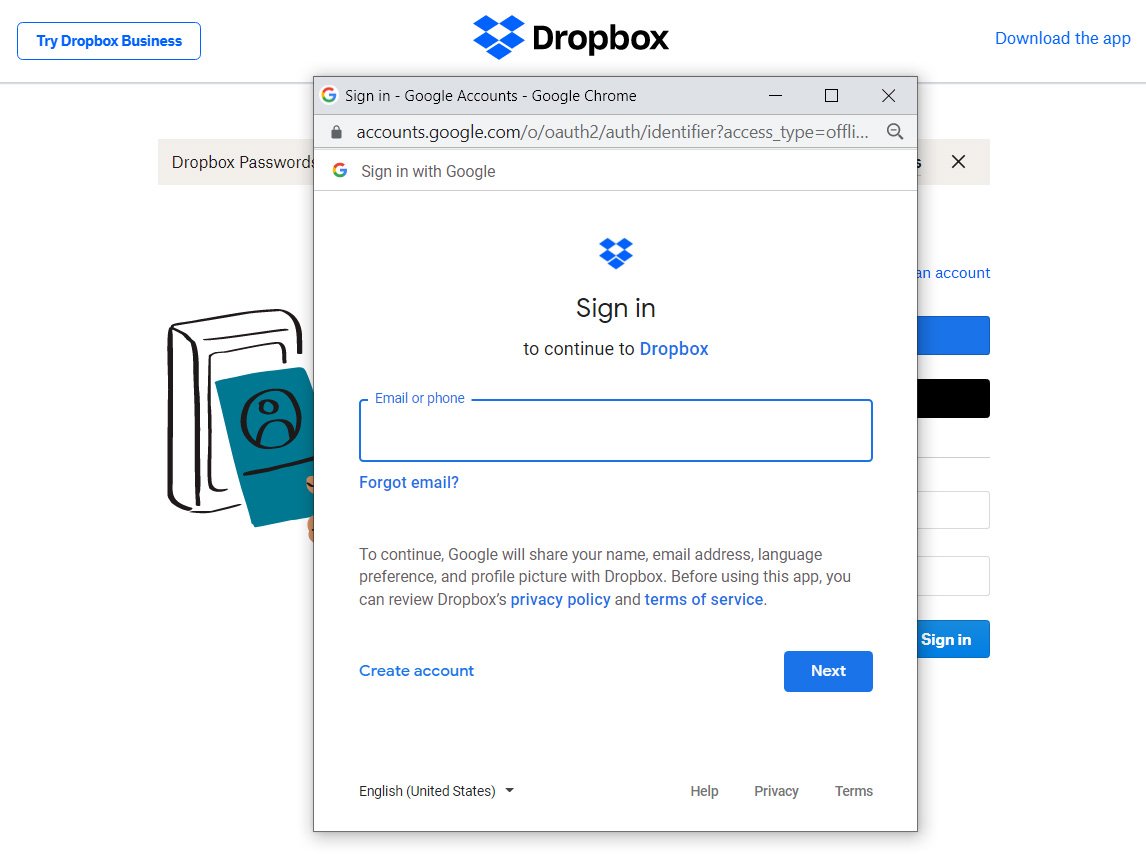
Пользователи уже привыкли, что многие веб-сайты позволяют войти в систему, используя аккаунт сторонней площадки: Google, Microsoft, Apple, Twitter и даже Steam. Например, та же форма аутентификации на DropBox допускает использовать учётные записи Apple и Google для входа.

Как правило, при попытке аутентифицироваться таким способом посетитель видит всплывающее окно, где его просят ввести логин и пароль от того аккаунта, который он хочет использовать для входа.


Как видно на скриншоте, пользователь может убедиться в легитимности всплывающей формы, посмотрев на URL. Ранее киберпреступники уже пытались подделывать такие окна с помощью HTML, CSS и JavaScript, однако они выглядели подозрительно.

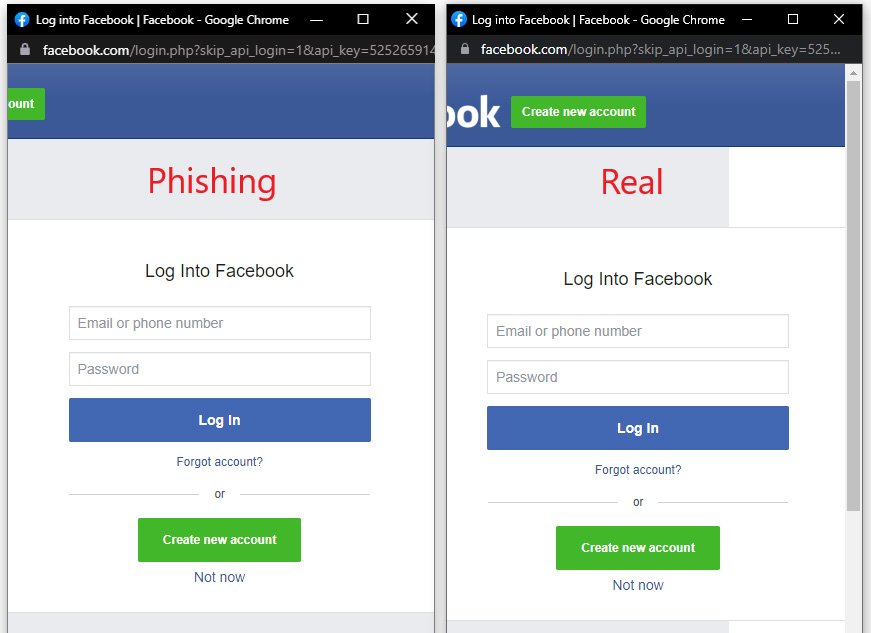
Новый набор под названием «Browser in the Browser (BitB) Attack» значительно улучшает качество фейковых окон Chrome, включая кастомные URL и заголовки. По словам специалистов, злоумышленники теперь могут с большей долей вероятности обвести пользователей вокруг пальца.

За созданием тулкита стоит эксперт mr.d0x, который выложил своё детище на GitHub. Согласно описанию, фишинговый набор способен имитировать Google Chrome в системах Windows и macOS и даже позволяет подстраивать окна под светлую и тёмную темы.


Как отметил создатель «Browser in the Browser (BitB) Attack», схожую технику использовали злоумышленники в реальных атаках, когда пытались выкрасть учётные данные от аккаунтов в Steam.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru