



Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

Новый Linux-бэкдор приходит через дыру в Log4J и прокладывает DNS-туннель

В начале февраля в сетевую ловушку Qihoo 360 попал вредоносный ELF-файл, который система опознала как незнакомца. Анализ нового семпла показал, что это бот с функциями бэкдора, способный также открывать SOCKS5-прокси и устанавливать руткит.

Новобранец, которого эксперты нарекли B1txor20, распространяется через эксплойт Log4Shell (CVE-2021-44228) и примечателен тем, что для маскировки коммуникаций с C2 использует DNS-туннелирование. Наличие большого количества неиспользуемых функций, а также багов в реализации некоторых механизмов позволило аналитикам заключить, что данный Linux-бот находится в стадии активной разработки.

Троян нацелен в основном на устройства с CPU-архитектурой ARM или х86 64-бит. На настоящий момент обнаружено четыре образца B1txor20 с почти одинаковым набором функций. Из основных исследователи назвали следующие:

  • создание сокета для обеспечения шелл-доступа;
  • создание и запуск прокси-сервиса;
  • выполнение произвольных системных команд (поддерживаются полтора десятка);
  • установка руткита;
  • загрузка информации о системе на удаленный сервер.

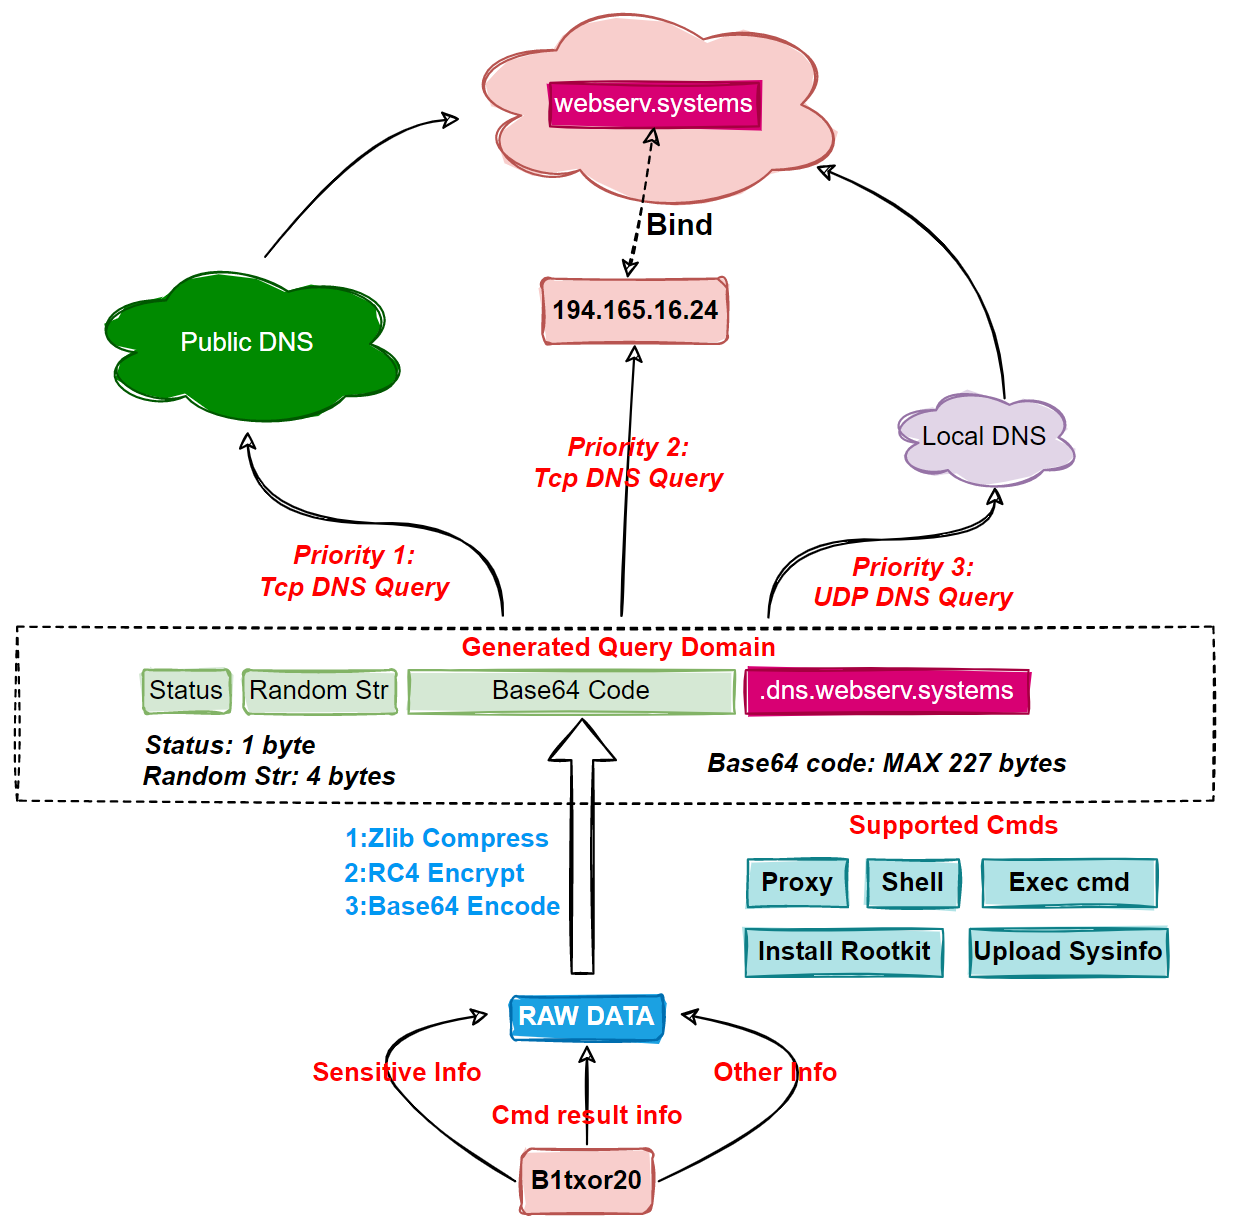
В зараженной системе зловред выдает себя за процесс netns. При исполнении он генерирует свой ID и расшифровывает (XOR) доменное имя для связи с C2 через DNS-туннель (webserv.systems, зарегистрировано на шесть лет), а также секретный ключ RC4 для шифрования трафика.

После этого B1txor20 проверяет доступность DNS-сервера и по результатам теста выбирает вариант связи (прямой или релейный) для регистрации на C2-сервере и приема команд. Для защиты своего трафика вредонос использует не только RC4-шифрование, но также сжатие данных с помощью ZLIB и кодирование по base64.

Подпишитесь на новости

Мобильный интернет в России ускорился до 20%. Но цифры требуют расшифровки

После запуска 5G мобильный интернет в России прибавил в скорости: медианный показатель отправки данных вырос на 19,7%, скачивания — на 13,7%. Таким образом, красивая цифра до 20% относятся прежде всего к передаче файлов со смартфона, а не к загрузке видео на него.

Об исследовании TelecomDaily сообщают «Известия». Аналитики использовали более миллиона пользовательских замеров через приложение «Мегабитус» и сервис проверки скорости на «Госуслугах».

После старта сетей пятого поколения 11 сентября медианная скорость отправки данных увеличилась с 8,6 до 10,3 Мбит/с. Скачивание в сетях большой четвёрки подросло с 24,24 до 27,56 Мбит/с. Улучшение зафиксировали по стране в целом, а не только среди пользователей 5G.

В самих сетях нового поколения скорость достигает 240-260 Мбит/с, рассказал глава TelecomDaily Денис Кусков. По его прогнозу, до конца года медианный показатель мобильного интернета может прибавить ещё около 10%.

Обещать каждому смартфону персональное ускорение, само собой, пока рано. Медиана описывает выборку измерений, а не гарантирует результат в конкретной местности. И совпадение роста скорости с запуском 5G само по себе ещё не доказывает, что весь прирост обеспечила исключительно новая технология.

Напомним, на прошлой неделе прошлая информация, что Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Мы также писали о тратах операторов связи на рекламу 5G на ТВ — почти миллиард рублей.

RSS: Новости на портале Anti-Malware.ru