



На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

Специалисты AhnLab по реагированию на киберинциденты выявили новую вредоносную кампанию на YouTube. Злоумышленники предлагают бесплатно скачать читерский аддон для шутера Valorant, а на самом деле — копию мощного инфостилера RedLine.

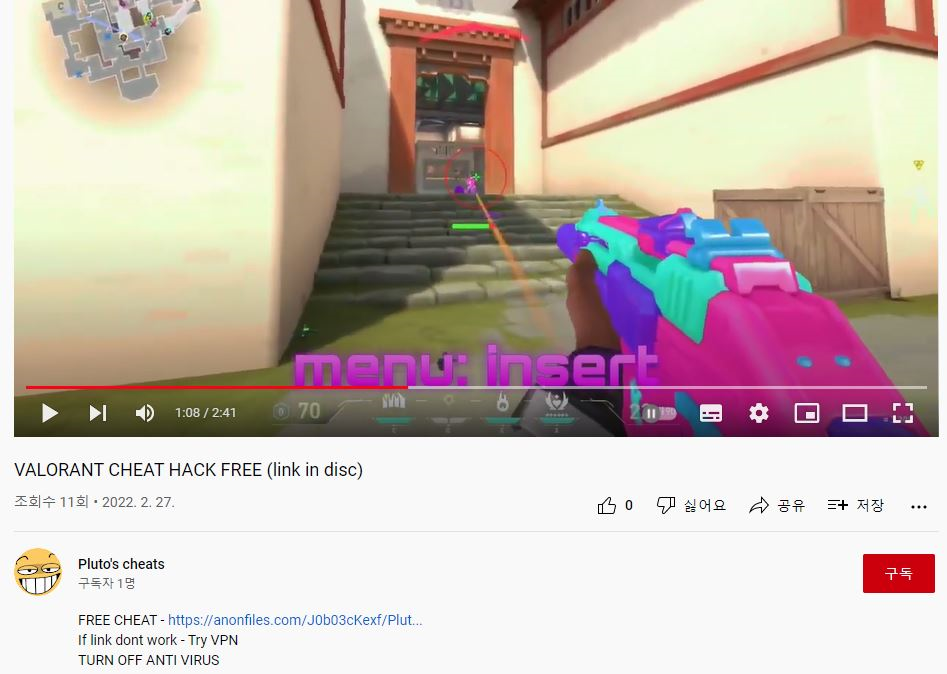
Судя по картинке, приведенной корейскими экспертами, зловреда в данном случае выдают за аимбот — чит, который автоматически наводит прицел, позволяя неумелому игроку с легкостью зарабатывать очки. Вредоносная ссылка вставлена в описание деморолика, вместе с рекомендацией отключить антивирус.


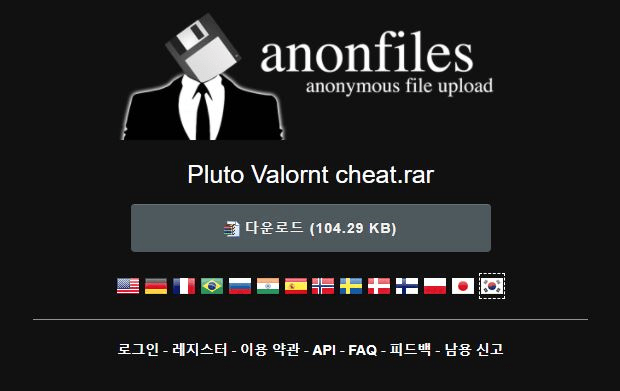
Фейковый чит размещен на файлообменнике AnonFiles в виде архивного файла. Анализ показал, что в этот .RAR заключен исполняемый файл Cheat installer.exe, который при запуске начинает собирать информацию из различных программ и отсылать ее на свой сервер.


Подвергнутый анализу образец RedLine умел воровать учетные данные и куки из браузеров (Chrome, Edge, Firefox), пароли из клиентов FTP (FileZilla) и VPN, токены Discord, ключи от криптокошельков, данные о сессиях Steam и Telegram. Собранную информацию вредонос запаковывал в ZIP-файл и пытался передать оператору, используя вебхук Discord.

Это далеко не первая атака RedLine на пользователей популярного видеохостинга. Минувшей осенью, например, его вместе с другими инфостилерами активно распространяли через спам-рассылки на адреса владельцев YouTube-каналов. Авторы вредоносной имейл-кампании пытались с помощью зловредов угнать чужие аккаунты, чтобы их можно было использовать для реализации мошеннических схем или выставить на продажу.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru