


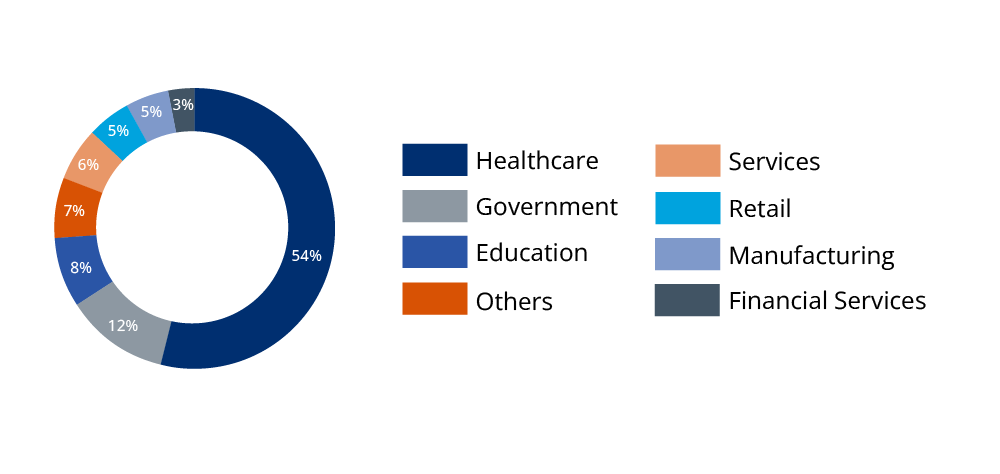

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

В софте производства Axeda (собственность компании PTC Inc.) выявлены семь уязвимостей, позволяющих получить несанкционированный доступ к подключенному к облаку оборудованию. Проблемы, получившие общее имя Access:7, потенциально затрагивают более 150 моделей смарт-устройств 100+ производителей; патчи уже доступны.

Решения PTC Axeda предоставляют платформу для безопасного подключения машин, IoT и датчиков к облаку, а также для дистанционного мониторинга и управления такими активами. Эти продукты охотно покупают OEM-провайдеры, не имеющие собственной системы удаленного обслуживания; программный агент Axeda при этом заранее устанавливается на устройства, отгружаемые клиентам.

Согласно бюллетеню американской ICS-CERT (Группы быстрого реагирования на киберинциденты в сфере АСУ ТП), уязвимостям Access:7 подвержены все прежние версии агента и десктопного сервера Axeda. Эксплойт осуществляется удаленно, аутентификации при этом не требуется.

Перечень с краткой характеристикой проблем (три признаны критическими) представлен также в бюллетене разработчика и блог-записи авторов находки:

  • CVE-2022-25246 (9,8 балла CVSS) — вшитые в код учетные данные к VNC позволяют захватить контроль над хост-системой со службой ADS (AxedaDesktopServer.exe);
  • CVE-2022-25247 (9,8 балла) — уязвимость в ERemoteServer.exe, грозящая удаленным исполнением стороннего кода и внесением изменений в файловую систему посредством подачи команд на определенном порту;
  • CVE-2022-25251 (9,8) — отсутствие аутентификации для ряда команд, поддерживаемых агентом Axeda xGate.exe; позволяет изменить его настройки через отправку особых XML-сообщений;
  • CVE-2022-25249 (7,5) — возможность выхода за пределы рабочего каталога в Axeda xGate.exe; эксплойт позволяет получить неограниченный доступ на чтение к файловой системе веб-сервера;
  • CVE-2022-25250 (7,5) — возможность вызвать DoS-отказ Axeda xGate.exe через инъекцию незадокументированной команды на определенном порту;
  • CVE-2022-25252 (7,5) — грозящее DoS переполнение буфера в Axeda xBase39.dll при обработке запросов, вызывающих исключения;
  • CVE-2022-25248 (5,3) — ошибка раскрытия информации в ERemoteServer.exe (при подключении к порту службы можно получить доступ к журналу событий, регистрируемых в реальном времени).

В Forescout ведут списки вендоров и устройств, затронутых Access:7; первый уже насчитывает более 100 позиций, второй перевалил за 150. Больше половины потенциально уязвимых устройств, по данным экспертов, используются в сфере здравоохранения (в основном это системы визуализации и лабораторное оборудование). Решения PTC Axeda используются также в ритейле (торговые автоматы, принтеры этикеток со штрихкодами), промышленном производстве (SCADA, IoT-шлюзы), финансовом секторе (банкоматы).


Данных о злонамеренном использовании какой-либо уязвимости Access:7 на настоящий момент нет. Патчи для агента Axeda включены в состав выпусков 6.9.1 build 1046, 6.9.2 build 1049 и 6.9.3 build 1051. Софт ADS команда ICS-CERT рекомендует обновить до версии 6.9 сборки 215.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru