


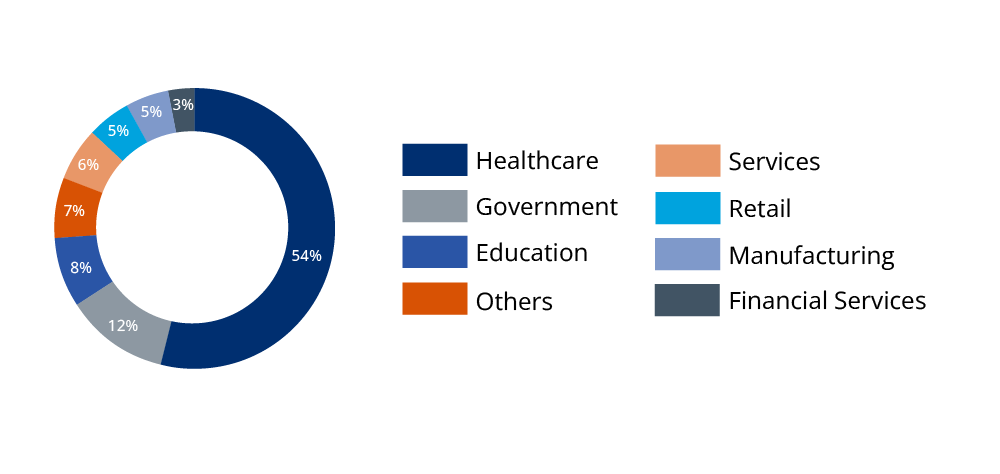

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

В софте производства Axeda (собственность компании PTC Inc.) выявлены семь уязвимостей, позволяющих получить несанкционированный доступ к подключенному к облаку оборудованию. Проблемы, получившие общее имя Access:7, потенциально затрагивают более 150 моделей смарт-устройств 100+ производителей; патчи уже доступны.

Решения PTC Axeda предоставляют платформу для безопасного подключения машин, IoT и датчиков к облаку, а также для дистанционного мониторинга и управления такими активами. Эти продукты охотно покупают OEM-провайдеры, не имеющие собственной системы удаленного обслуживания; программный агент Axeda при этом заранее устанавливается на устройства, отгружаемые клиентам.

Согласно бюллетеню американской ICS-CERT (Группы быстрого реагирования на киберинциденты в сфере АСУ ТП), уязвимостям Access:7 подвержены все прежние версии агента и десктопного сервера Axeda. Эксплойт осуществляется удаленно, аутентификации при этом не требуется.

Перечень с краткой характеристикой проблем (три признаны критическими) представлен также в бюллетене разработчика и блог-записи авторов находки:

  • CVE-2022-25246 (9,8 балла CVSS) — вшитые в код учетные данные к VNC позволяют захватить контроль над хост-системой со службой ADS (AxedaDesktopServer.exe);
  • CVE-2022-25247 (9,8 балла) — уязвимость в ERemoteServer.exe, грозящая удаленным исполнением стороннего кода и внесением изменений в файловую систему посредством подачи команд на определенном порту;
  • CVE-2022-25251 (9,8) — отсутствие аутентификации для ряда команд, поддерживаемых агентом Axeda xGate.exe; позволяет изменить его настройки через отправку особых XML-сообщений;
  • CVE-2022-25249 (7,5) — возможность выхода за пределы рабочего каталога в Axeda xGate.exe; эксплойт позволяет получить неограниченный доступ на чтение к файловой системе веб-сервера;
  • CVE-2022-25250 (7,5) — возможность вызвать DoS-отказ Axeda xGate.exe через инъекцию незадокументированной команды на определенном порту;
  • CVE-2022-25252 (7,5) — грозящее DoS переполнение буфера в Axeda xBase39.dll при обработке запросов, вызывающих исключения;
  • CVE-2022-25248 (5,3) — ошибка раскрытия информации в ERemoteServer.exe (при подключении к порту службы можно получить доступ к журналу событий, регистрируемых в реальном времени).

В Forescout ведут списки вендоров и устройств, затронутых Access:7; первый уже насчитывает более 100 позиций, второй перевалил за 150. Больше половины потенциально уязвимых устройств, по данным экспертов, используются в сфере здравоохранения (в основном это системы визуализации и лабораторное оборудование). Решения PTC Axeda используются также в ритейле (торговые автоматы, принтеры этикеток со штрихкодами), промышленном производстве (SCADA, IoT-шлюзы), финансовом секторе (банкоматы).


Данных о злонамеренном использовании какой-либо уязвимости Access:7 на настоящий момент нет. Патчи для агента Axeda включены в состав выпусков 6.9.1 build 1046, 6.9.2 build 1049 и 6.9.3 build 1051. Софт ADS команда ICS-CERT рекомендует обновить до версии 6.9 сборки 215.

Подпишитесь на новости

Законопроект о штрафах за закрытое лицо в общественных местах отклонили

11 ноября Госдума отклонила законопроект № 1159193-8, внесенный в феврале. Документ предлагал добавить в КоАП статью о наказании за появление в общественных местах с лицом, закрытым так, что человека нельзя опознать.

О решении депутатов пишет D-Russia.ru. Авторы законопроекта предусмотрели исключения для медицинских показаний, работы и службы, погоды, а также спортивных и культурно-массовых мероприятий.

Протоколы по новой статье должна была составлять полиция, а рассматривать дела предлагалось судьям. Инициативу не поддержали два комитета Совета Федерации: по обороне и безопасности и по конституционному законодательству.

Комитет Госдумы по уголовному и административному законодательству счел поправки нецелесообразными. По его оценке, предложенная формулировка слишком размыта и не отвечает требованию правовой определенности.

Комитет также напомнил, что новые составы правонарушений можно вводить лишь при установлении соответствующих запретов в федеральных законах.

Комитет по государственному строительству и законодательству указал, что закон и сейчас обязывает организаторов публичных и спортивных мероприятий требовать от участников не скрывать лицо. За нарушение этих правил уже есть административная ответственность.

В тот же день Дума отклонила еще один законопроект. Он касался уголовной ответственности за преступления с использованием дипфейков.

RSS: Новости на портале Anti-Malware.ru