



Cloudflare отказалась полностью покинуть российский рынок

Cloudflare отказалась полностью покинуть российский рынок

Cloudflare отказалась полностью покинуть российский рынок

Компания Cloudflare, специализирующаяся на борьбе с DDoS-атаками, объявила о дополнительных мерах поддержки клиентов из Восточной Европы. Кроме того, Cloudflare приняла решение не покидать полностью российский рынок, а только приостановить некоторые бизнес-процессы.

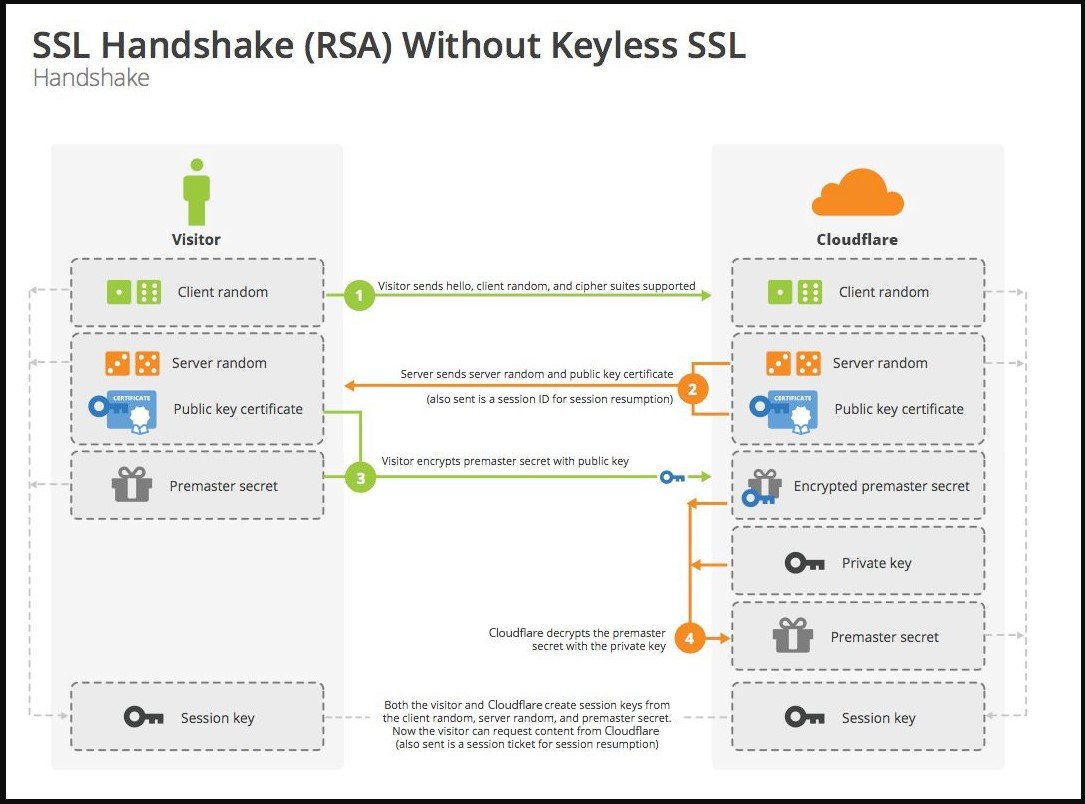
Чтобы защитить данные клиентов в это непростое время, компания отозвала все ключи шифрования из дата-центров, расположенных в Украине, России и Белоруссии. Дополнительно Cloudflare ввела в эксплуатацию технологию «Keyless SSL».

Эта технология позволяет организациям использовать поставщика облачных услуг для SSL/TLS-шифрования без необходимости выдавать им мастер-ключ. Закрытый ключ хендшейка в этом случае будет удалён с сервера вендора и заменён защищёнными «ключами сессии».


Ещё одна мера Cloudflare подразумевает специальную конфигурацию серверов в Украине, России и Белоруссии, согласно которой они будут полностью блокироваться при потере интернет-соединения или питания от сети.

«Все данные на диске шифруются с помощью ключей, которые не хранятся на сайте. Выведенные из строя машины не смогут загрузиться, пока не будет введён защищённый ключ», — объясняют представители Cloudflare.

Помимо этого, компания обещала уделить больше внимания защите украинских государственных и телекоммуникационных организаций от DDoS-атак. В настоящее время Cloudflare обслуживает более 60 компаний в этой стране.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru