



Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

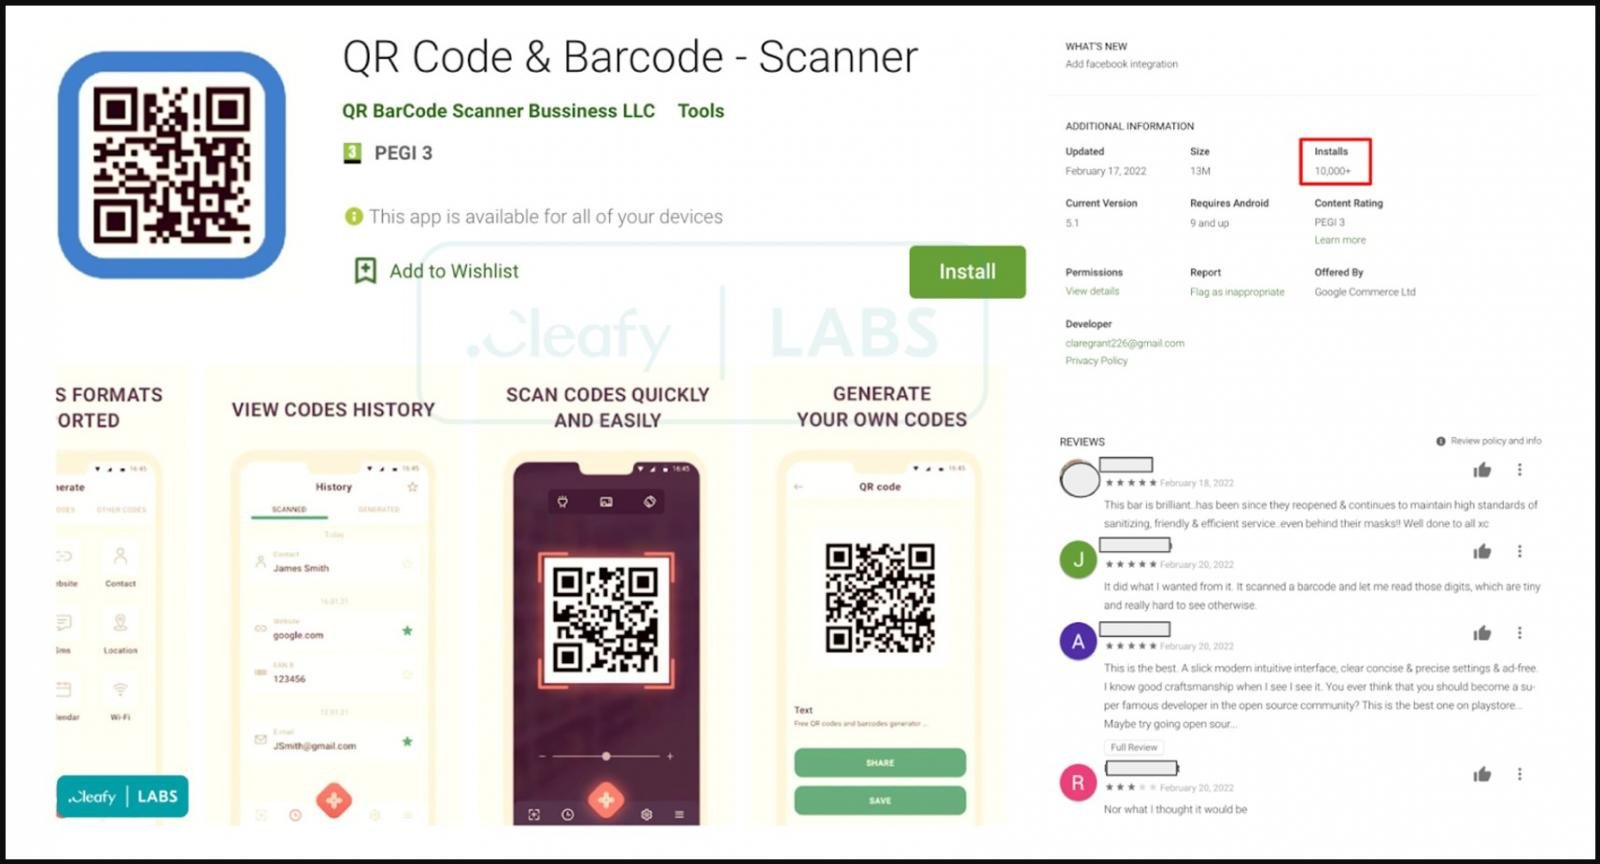
Банковский троян TeaBot, заточенный под работу на Android-устройствах, в очередной раз пробрался на площадку официального магазина приложений Google Play Store. За короткое время вредоносу удалось заразить более десяти тысяч девайсов благодаря маскировке под сканер QR-кодов.

Авторы трояна использовали для распространения старый трюк, который эксперты уже наблюдали в январе. Несмотря на то что Google якобы закрыла эти лазейки, зловред доказал, что всё ещё может пробраться в Google Play Store.

Специалисты Cleafy проанализировали новую кампанию операторов TeaBot и пришли к выводу, что размещённые в официальном магазине приложения работают в качестве дропперов. Авторы не встраивают в них никакого вредоносного кода и запрашивают самый минимум разрешений в системе. Именно такой подход серьёзно затрудняет работу анализаторов Google.

Помимо этого, разработчики позаботились о том, чтобы размещённый софт полностью обеспечивал заявленные функциональные возможности, поэтому оценки и комментарии были в большей степени положительные.


Как выяснили исследователи, в феврале операторы TeaBot опубликовали приложение “QR Code & Barcode – Scanner”, которое на деле является легитимным сканером QR-кодов. После установки на устройстве пользователя программа запрашивает обновление через всплывающее уведомление. Этот апдейт «прилетает» из стороннего источника, не из Google Play Store.

Эксперты Cleafy вычислили источник — два репозитория GitHub, принадлежащие одному пользователю под ником feleanicusor. В этих хранилищах исследователи нашли множество семплов TeaBot. После процедуры «обновления» троян запрашивает дополнительные разрешения в системе и выполняет следующие функции:

  • Снимает скриншоты, на которые могут попасть учётные данные, коды двухфакторной аутентификации (2FA), содержимое СМС-сообщений и т. п.
  • Получать дополнительные разрешения без взаимодействия с жертвой.
Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru