



Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

При разборе летних атак в рамках APT-кампании с кодовым именем TiltedTemple эксперты Palo Alto Network выявили новый бэкдор, используемый в качестве резерва. Зловреда SockDetour трудно обнаружить: он работает только в памяти, а для связи с C2 использует сокеты легитимных процессов.

По данным Palo Alto, кастомный вредонос используется в целевых атаках как минимум с июля 2019 года и ни разу не обновлялся. Подвергнутый анализу образец (64-битный PE) был обнаружен на Windows-сервере местного подрядчика Минобороны США. Как потом выяснилось, те же злоумышленники пытались атаковать трех других военных подрядчиков в этой стране.

В целевую систему SockDetour попадает через эксплойт (CVE-2021-40539 или CVE-2021-44077 для продуктов Zoho ManageEngine). Загрузка бэкдора осуществляется с внешнего FTP-сервера — взломанного хранилища QNAP NAS, уязвимости которого любят использовать операторы шифровальщиков.

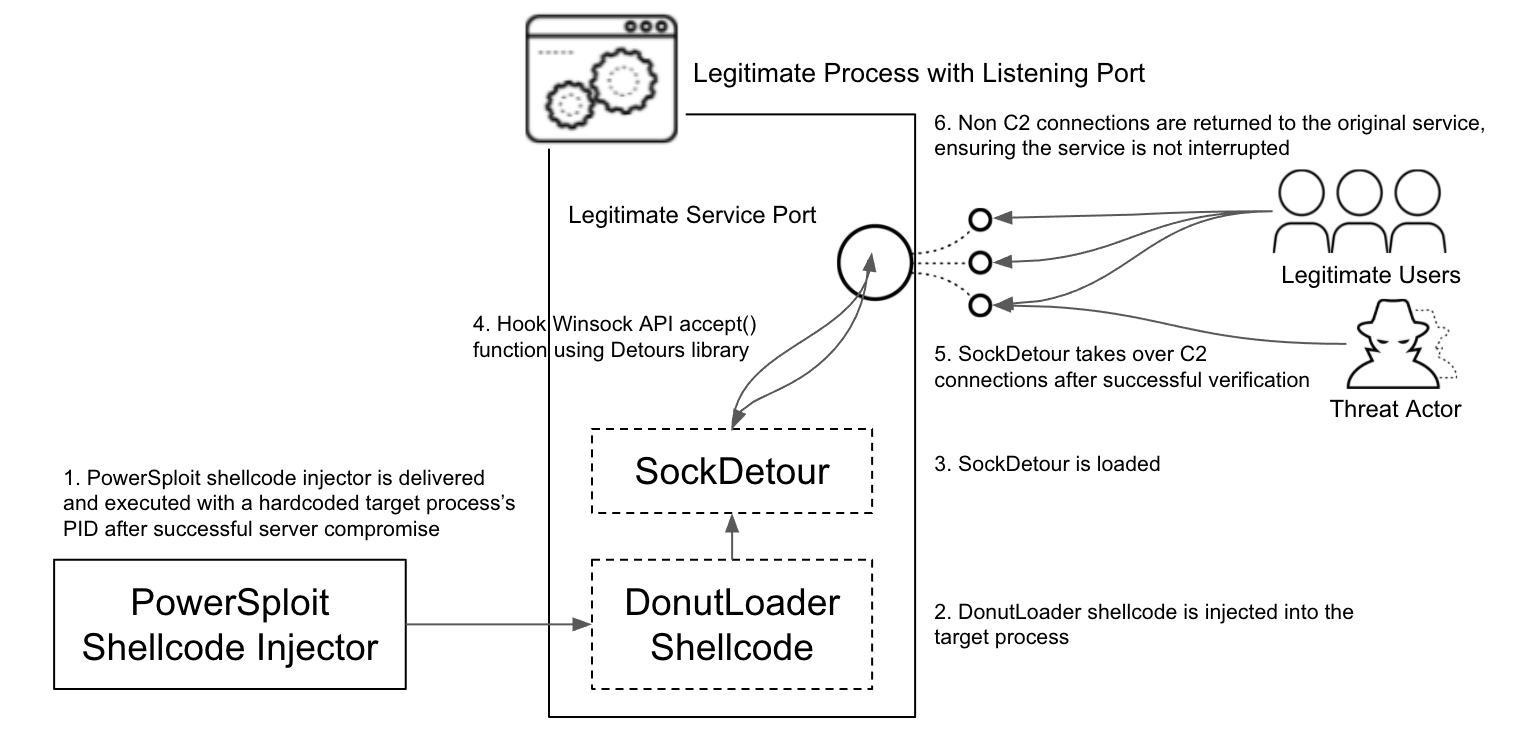
Чтобы его не заметили, зловред внедряется в память запущенного легитимного процесса (для конвертации в шелл-код используется рамочный opensource-генератор Donut). Процесс-донор, видимо, задается оператором SockDetour: в обнаруженных сэмплах ID были жестко прописаны в коде.

Канал шифрованной связи с C2 вредонос организует, используя уже открытые сокетные соединения — ставит хук на функцию Winsock accept() с помощью библиотеки Microsoft Detours (позволяет перехватывать вызовы API-функций в Windows).


Единственной задачей SockDetour, насколько удалось определить, является загрузка DLL подключаемого модуля. Этот пейлоад весом не более 5 Мбайт тоже не оставляет на машине никаких следов в виде файлов и незаметно общается со своим сервером, угоняя сокет донорского процесса. Образцов плагина аналитики не нашли, и его назначение пока неизвестно.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru