



Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

При разборе летних атак в рамках APT-кампании с кодовым именем TiltedTemple эксперты Palo Alto Network выявили новый бэкдор, используемый в качестве резерва. Зловреда SockDetour трудно обнаружить: он работает только в памяти, а для связи с C2 использует сокеты легитимных процессов.

По данным Palo Alto, кастомный вредонос используется в целевых атаках как минимум с июля 2019 года и ни разу не обновлялся. Подвергнутый анализу образец (64-битный PE) был обнаружен на Windows-сервере местного подрядчика Минобороны США. Как потом выяснилось, те же злоумышленники пытались атаковать трех других военных подрядчиков в этой стране.

В целевую систему SockDetour попадает через эксплойт (CVE-2021-40539 или CVE-2021-44077 для продуктов Zoho ManageEngine). Загрузка бэкдора осуществляется с внешнего FTP-сервера — взломанного хранилища QNAP NAS, уязвимости которого любят использовать операторы шифровальщиков.

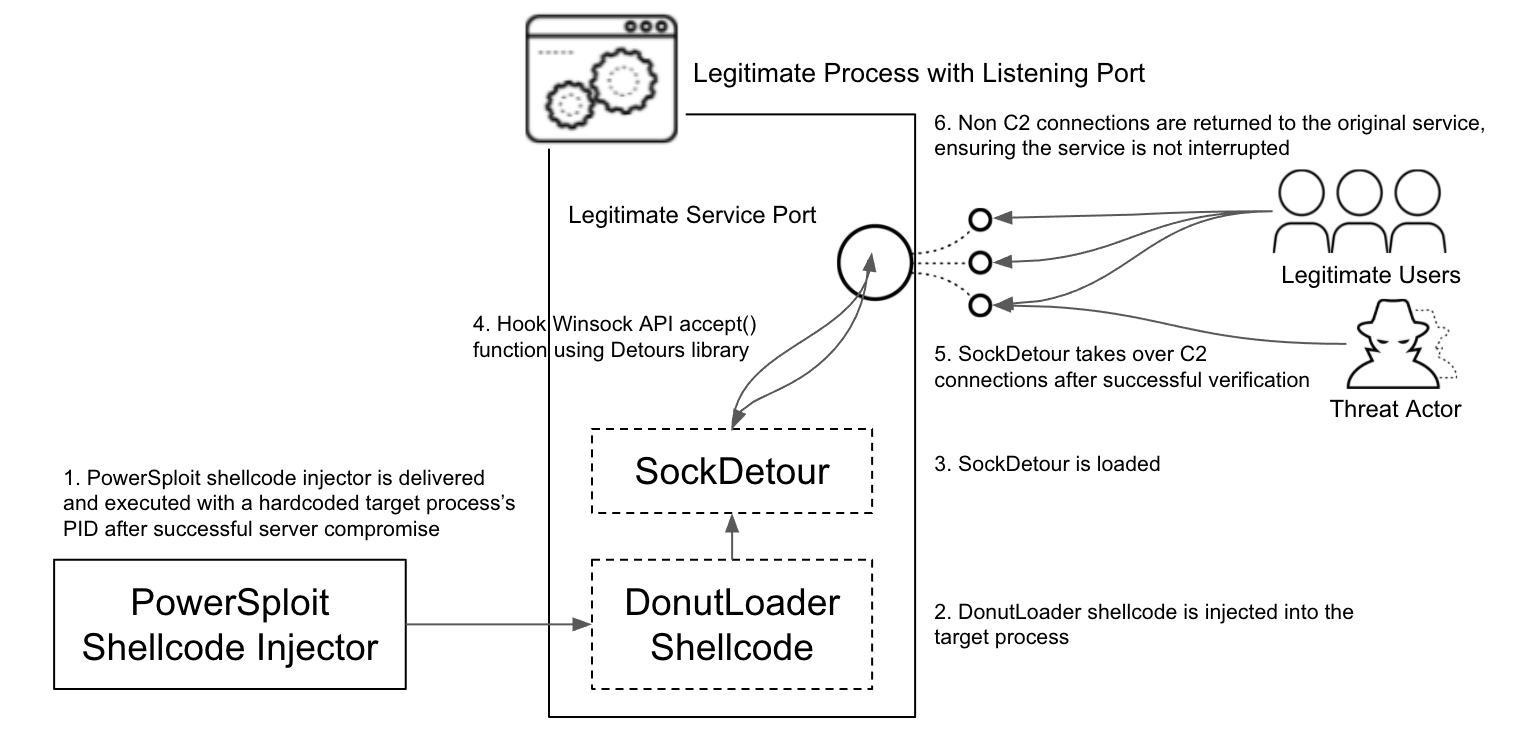
Чтобы его не заметили, зловред внедряется в память запущенного легитимного процесса (для конвертации в шелл-код используется рамочный opensource-генератор Donut). Процесс-донор, видимо, задается оператором SockDetour: в обнаруженных сэмплах ID были жестко прописаны в коде.

Канал шифрованной связи с C2 вредонос организует, используя уже открытые сокетные соединения — ставит хук на функцию Winsock accept() с помощью библиотеки Microsoft Detours (позволяет перехватывать вызовы API-функций в Windows).


Единственной задачей SockDetour, насколько удалось определить, является загрузка DLL подключаемого модуля. Этот пейлоад весом не более 5 Мбайт тоже не оставляет на машине никаких следов в виде файлов и незаметно общается со своим сервером, угоняя сокет донорского процесса. Образцов плагина аналитики не нашли, и его назначение пока неизвестно.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru