



Linux-бэкдору Bvp47 удалось почти десять лет избегать детектирования

Linux-бэкдору Bvp47 удалось почти десять лет избегать детектирования

Linux-бэкдору Bvp47 удалось почти десять лет избегать детектирования

Интересному бэкдору, работающему в операционных системах Linux и известному под именем Bvp47, удавалось десять лет уходить от детектирования. Этого вредоноса связывают с APT-группировкой Equation Group, действующей якобы в интересах Агентства национальной безопасности (АНБ) США.

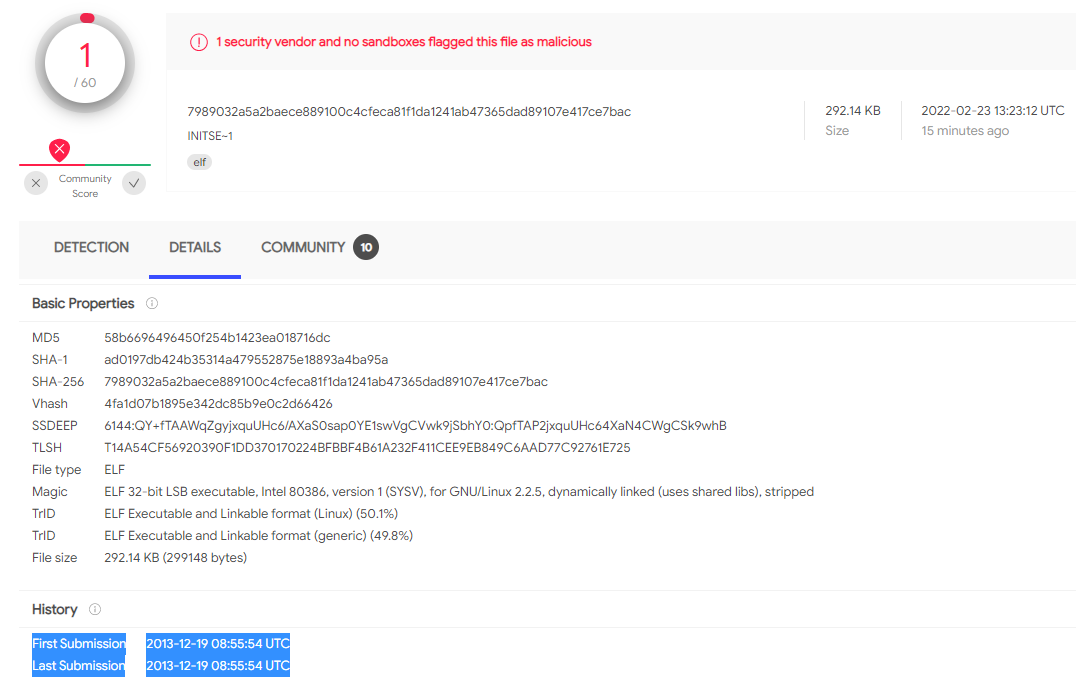
Впервые Bvp47 попал на площадку VirusTotal в 2013 году, но, несмотря на это, оставался вне зоны детекта. Только вчера один из антивирусных движков, представленных на VirusTotal, выявил в бэкдоре что-то вредоносное.


Команда китайских специалистов в области кибербезопасности из компании Pangu Lab в ходе расследования одной из кибератак получила образец Bvp47. Согласно анализу, бэкдор заточен специально под работу в Linux и предоставляет операторам возможность удалённо управлять им. Кроме того, вредонос защищён ассиметричным алгоритмом шифрования RSA.

Ряд компонентов, фигурирующих в утечках Shadow Brokers — «dewdrop» и «solutionchar_agents» — были интегрированы в инфраструктуру Bvp47. Это свидетельствует о том, что бэкдор предназначен для работы в распространённых дистрибутивах Linux: JunOS, FreeBSD и Solaris.

Помимо этого, специалисты отмечают схожесть кода Bvp47 с другим семплом от Equation Group, предназначенным для систем Solaris SPARC. В «Лаборатории Касперского» заявили, что 34 из 483 строк совпадают между этими образцами.

В отчёте Pangu Lab исследователи подчёркивают, что бэкдор создала «организация, располагающая серьёзными техническими возможностями». Эксперты отметили шесть шагов атаки операторов Bvp47:

  1. Внешняя система (A) подключается к порту 80 почтового сервера (V1) для отправки запроса и запуске бэкдора.
  2. V1 подключается подключается к порту A, чтобы организовать так называемый конвейер данных.
  3. V2 (корпоративный сервер) подключается к веб-сервису, запущенному на V1 и получает команды PowerShell.
  4. V1 подключается к порту SMB для выполнения заданных операций.
  5. V2 устанавливает соединение с V1 и использует собственный протокол шифрования для обмена данными.
  6. V1 синхронизирует данные с A, при этом выступая в качестве передатчика информации.
Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru