



Linux-бэкдору Bvp47 удалось почти десять лет избегать детектирования

Linux-бэкдору Bvp47 удалось почти десять лет избегать детектирования

Linux-бэкдору Bvp47 удалось почти десять лет избегать детектирования

Интересному бэкдору, работающему в операционных системах Linux и известному под именем Bvp47, удавалось десять лет уходить от детектирования. Этого вредоноса связывают с APT-группировкой Equation Group, действующей якобы в интересах Агентства национальной безопасности (АНБ) США.

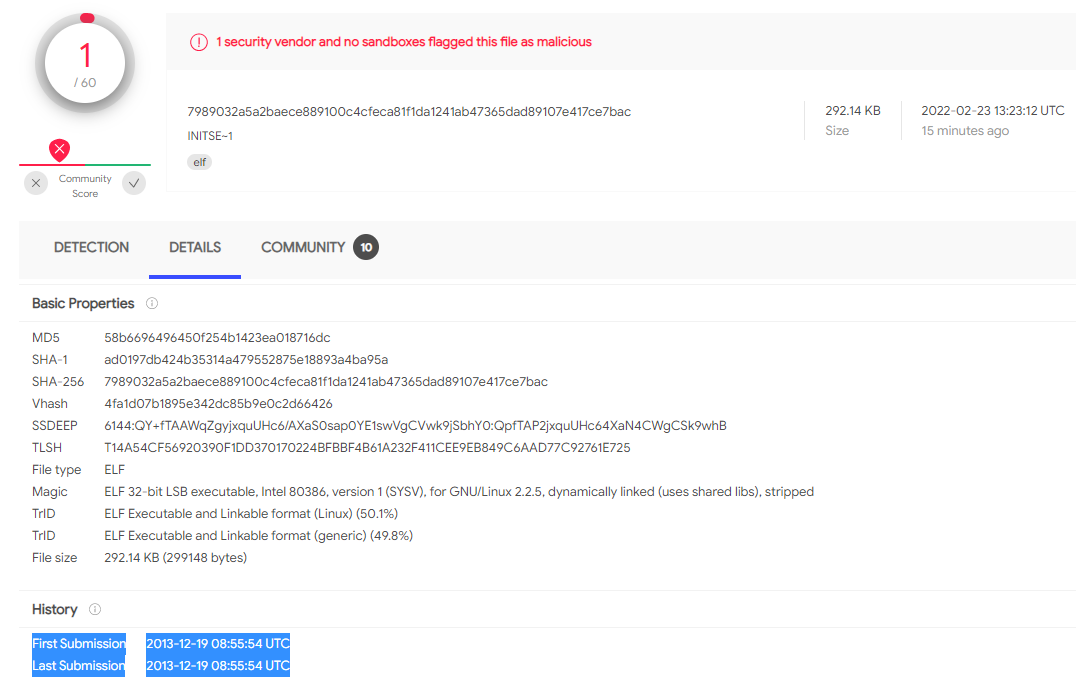
Впервые Bvp47 попал на площадку VirusTotal в 2013 году, но, несмотря на это, оставался вне зоны детекта. Только вчера один из антивирусных движков, представленных на VirusTotal, выявил в бэкдоре что-то вредоносное.


Команда китайских специалистов в области кибербезопасности из компании Pangu Lab в ходе расследования одной из кибератак получила образец Bvp47. Согласно анализу, бэкдор заточен специально под работу в Linux и предоставляет операторам возможность удалённо управлять им. Кроме того, вредонос защищён ассиметричным алгоритмом шифрования RSA.

Ряд компонентов, фигурирующих в утечках Shadow Brokers — «dewdrop» и «solutionchar_agents» — были интегрированы в инфраструктуру Bvp47. Это свидетельствует о том, что бэкдор предназначен для работы в распространённых дистрибутивах Linux: JunOS, FreeBSD и Solaris.

Помимо этого, специалисты отмечают схожесть кода Bvp47 с другим семплом от Equation Group, предназначенным для систем Solaris SPARC. В «Лаборатории Касперского» заявили, что 34 из 483 строк совпадают между этими образцами.

В отчёте Pangu Lab исследователи подчёркивают, что бэкдор создала «организация, располагающая серьёзными техническими возможностями». Эксперты отметили шесть шагов атаки операторов Bvp47:

  1. Внешняя система (A) подключается к порту 80 почтового сервера (V1) для отправки запроса и запуске бэкдора.
  2. V1 подключается подключается к порту A, чтобы организовать так называемый конвейер данных.
  3. V2 (корпоративный сервер) подключается к веб-сервису, запущенному на V1 и получает команды PowerShell.
  4. V1 подключается к порту SMB для выполнения заданных операций.
  5. V2 устанавливает соединение с V1 и использует собственный протокол шифрования для обмена данными.
  6. V1 синхронизирует данные с A, при этом выступая в качестве передатчика информации.
Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru