



Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Исследователи изучили сервисы для СМС-верификации аккаунтов и выявили масштабную платформу киберпреступников, построенную на ботнете. Последний насчитывал тысячи заражённых мобильных устройств на Android. По словам специалистов, их находка ещё раз подчеркнула недостатки СМС-валидации аккаунтов.

Так называемые PVA-сервисы (phone-verified account), получившие распространение в 2018 году, дают пользователям возможность задействовать альтернативные телефонные номера, с помощью которых можно регистрировать учётные записи на различных сайтах.

Преимущество таких сервисов в том, что они помогают людям обойти верификацию аккаунта по СМС и даже механизмы входа в учётную запись, использующие короткие коды (тоже приходят в СМС-сообщениях).

«Киберпреступники могут использовать такие сервисы для создания верифицированных аккаунтов, а дальше с их помощью осуществлять мошенническую и другую преступную деятельность», — пишут исследователи из Trend Micro.

Собранные специалистами данные показали, что большинство заражённых в этой кампании мобильных устройств находились в Индонезии (47 357), затем шла Россия (16 157), третье место досталось Таиланду (11 196). Также в десятку вошли Индия (8 109), Франция (5 548), Перу (4 915), Марокко (4 822), Южная Африка (4 413), Украина (2 920) и Малайзия (2 779).

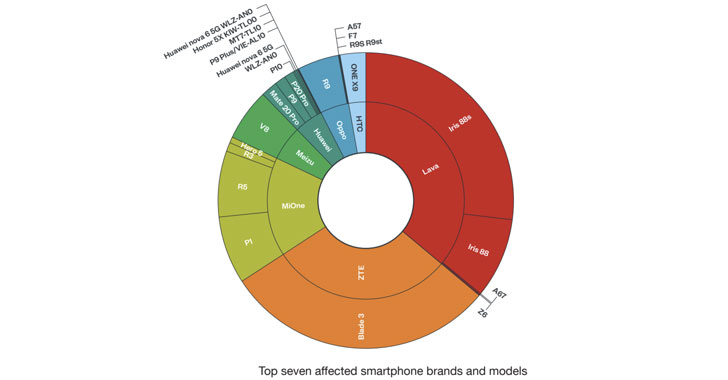
Большая часть затронутых устройств — бюджетные модели Android-смартфонов от таких производителей, как Lava, ZTE, Mione, Meizu, Huawei, Oppo и HTC. Эксперты указали на конкретный сервис smspva[.]net, использующий скомпрометированные девайсы на Android. Вредоносная программа могла проникнуть на эти смартфоны одним из двух способов: через случайно загруженный плохой софт или через предустановленные сомнительные приложения.


В качестве примера одного из подобных вредоносов исследователи привели Guerrilla (plug.dex), который разработан специально для парсинга СМС-сообщений. Этот зловред сверяет полученную из текстовых сообщений информацию с шаблонами, размещёнными на серверах операторов.

Проще говоря, обнаруженный Trend Micro ботнет предоставляет лёгкий доступ к тысячам телефонных номеров в разных странах. Как будут использоваться эти номера — тут уж зависит от фантазии злоумышленников.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru