



Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Исследователи изучили сервисы для СМС-верификации аккаунтов и выявили масштабную платформу киберпреступников, построенную на ботнете. Последний насчитывал тысячи заражённых мобильных устройств на Android. По словам специалистов, их находка ещё раз подчеркнула недостатки СМС-валидации аккаунтов.

Так называемые PVA-сервисы (phone-verified account), получившие распространение в 2018 году, дают пользователям возможность задействовать альтернативные телефонные номера, с помощью которых можно регистрировать учётные записи на различных сайтах.

Преимущество таких сервисов в том, что они помогают людям обойти верификацию аккаунта по СМС и даже механизмы входа в учётную запись, использующие короткие коды (тоже приходят в СМС-сообщениях).

«Киберпреступники могут использовать такие сервисы для создания верифицированных аккаунтов, а дальше с их помощью осуществлять мошенническую и другую преступную деятельность», — пишут исследователи из Trend Micro.

Собранные специалистами данные показали, что большинство заражённых в этой кампании мобильных устройств находились в Индонезии (47 357), затем шла Россия (16 157), третье место досталось Таиланду (11 196). Также в десятку вошли Индия (8 109), Франция (5 548), Перу (4 915), Марокко (4 822), Южная Африка (4 413), Украина (2 920) и Малайзия (2 779).

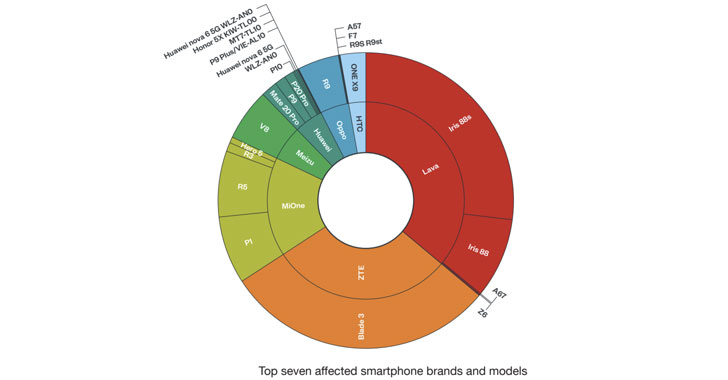
Большая часть затронутых устройств — бюджетные модели Android-смартфонов от таких производителей, как Lava, ZTE, Mione, Meizu, Huawei, Oppo и HTC. Эксперты указали на конкретный сервис smspva[.]net, использующий скомпрометированные девайсы на Android. Вредоносная программа могла проникнуть на эти смартфоны одним из двух способов: через случайно загруженный плохой софт или через предустановленные сомнительные приложения.


В качестве примера одного из подобных вредоносов исследователи привели Guerrilla (plug.dex), который разработан специально для парсинга СМС-сообщений. Этот зловред сверяет полученную из текстовых сообщений информацию с шаблонами, размещёнными на серверах операторов.

Проще говоря, обнаруженный Trend Micro ботнет предоставляет лёгкий доступ к тысячам телефонных номеров в разных странах. Как будут использоваться эти номера — тут уж зависит от фантазии злоумышленников.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru