



Adobe выпустила срочные патчи для 0-day в Commerce и Magento

Adobe выпустила срочные патчи для 0-day в Commerce и Magento

Adobe выпустила срочные патчи для 0-day в Commerce и Magento

Компания Adobe в воскресенье выпустила срочные патчи для своих продуктов с открытым исходным кодом — Commerce и Magento. Апдейты должны устранить уязвимость нулевого дня, получившую статус критической. Разработчики отмечают, что эта брешь вовсю используется в реальных кибератаках.

Багу присвоили идентификатор CVE-2022-24086 и 9,8 балла из 10 по шкале CVSS. Согласно опубликованной информации причина этой 0-day кроется в неправильной проверке ввода, которую злоумышленники могут использовать для выполнения произвольного кода.

Помимо этого, стоит учитывать, что эксплуатация описанной уязвимости не требует учётных данных, тем не менее киберпреступнику сначала нужно получить права администратора для успешной атаки.

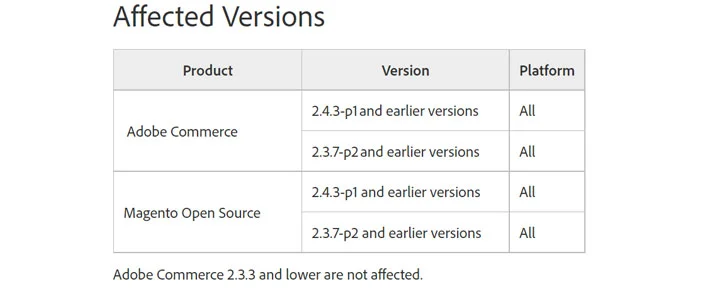
Как известно, брешь содержится в Adobe Commerce и Magento 2.4.3-p1, а также в более ранних версиях этих продуктов. Adobe Commerce 2.3.3 и более старые релизы не содержат этой проблемы в безопасности.


Поскольку Adobe в курсе активной эксплуатации CVE-2022-24086 в киберкампаниях злоумышленников, компания настоятельно рекомендует всем администраторам сайтов установить вышедшие патчи.

К слову, именно с этой уязвимостью связаны недавние атаки Magecart, в ходе которых киберпреступникам удалось скомпрометировать 500 сайтов.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru