



Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft решила усложнить задачу злоумышленникам, пытающимся вытащить учётные данные пользователей Windows с помощью процесса LSASS. Для этого разработчики активировали правило «Attack Surface Reduction» по умолчанию.

Когда киберпреступникам удаётся проникнуть в сеть организации, они стараются продвинуться латерально, используя украденные логины и пароли, а также эксплойты. Один из наиболее популярных методов атакующих — повысить права до уровня администратора и получить дамп памяти системного процесса Local Security Authority Server Service (LSASS).

В этот дамп попадают хешированные NTLM учётные данные пользователей Windows. В результате злоумышленники могут либо провести брутфорс и получить логины и пароли в виде простого текста, либо использовать атаку Pass-the-Hash, чтобы войти в аккаунты на других устройствах в сети.

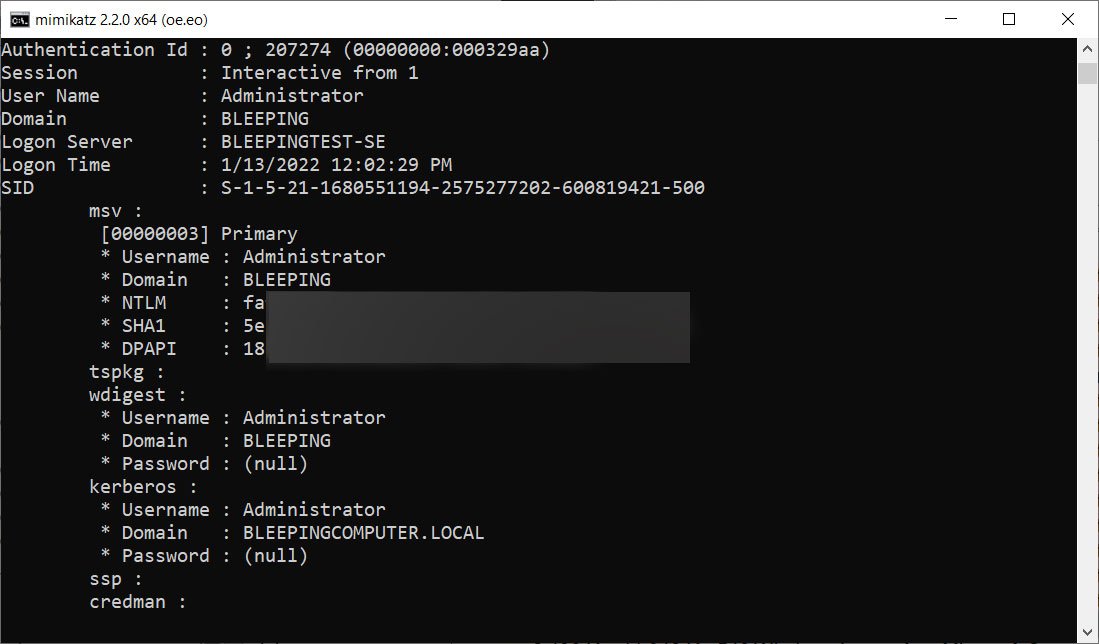
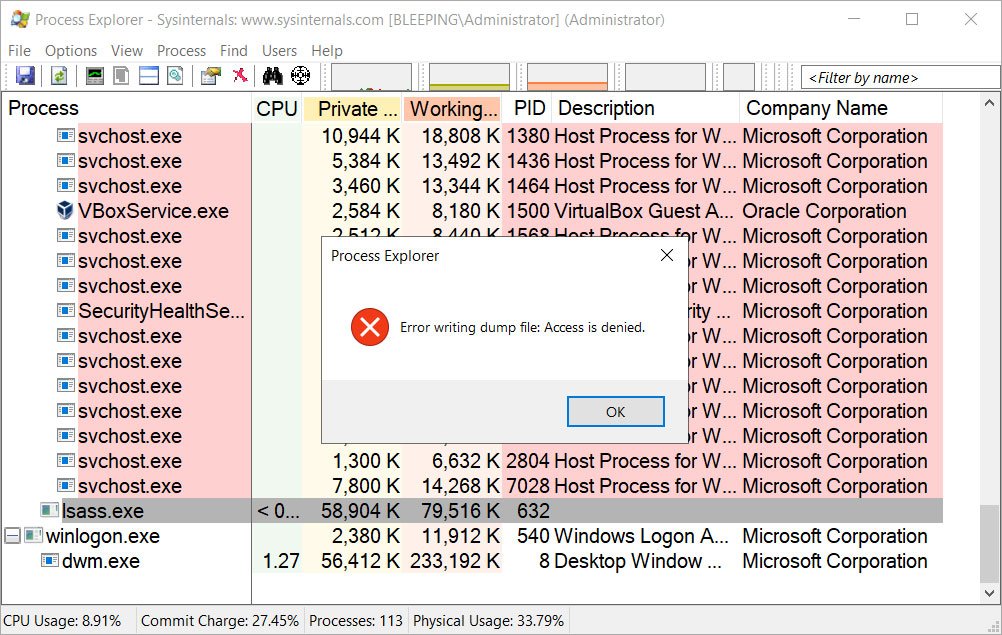
Пример снятия дампа программой Mimikatz приводит издание BleepingComputer:


В Microsoft понимали, что с этим вектором атаки надо как-то бороться. Поэтому разработчики представили защитные функции, запрещающие доступ к процессу LSASS. Одна из этих функций, получившая имя Credential Guard, изолирует процесс LSASS и помещает его в виртуальный контейнер, запрещая таким образом доступ других процессов к нему.

Тем не менее у этой функции есть и свои минусы. Например, некоторые организации могут отказаться от её использования, поскольку Credential Guard в отдельных случаях приводит к конфликтам с драйверами и приложениями.

Чтобы избежать проблем на стороне пользователя, Microsoft планирует активировать правило Attack Surface Reduction (ASR) по умолчанию.

«Это правило блокирует кражу учётных данных из подсистемы Windows lsass.exe», — так описывают разработчики ASR.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru