



Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг встроенного в Windows антивируса Microsoft Defender, позволяющий условному атакующему скопировать и запустить вредоносную программу без какого-либо детекта. Известно, что брешь затрагивает последние версии Windows 10.

Специалист по кибербезопасности, известный в Twitter под ником Aura (@SecurityAura), сообщил, что злоумышленники могли использовать пропатченную уязвимость с 2014 года.

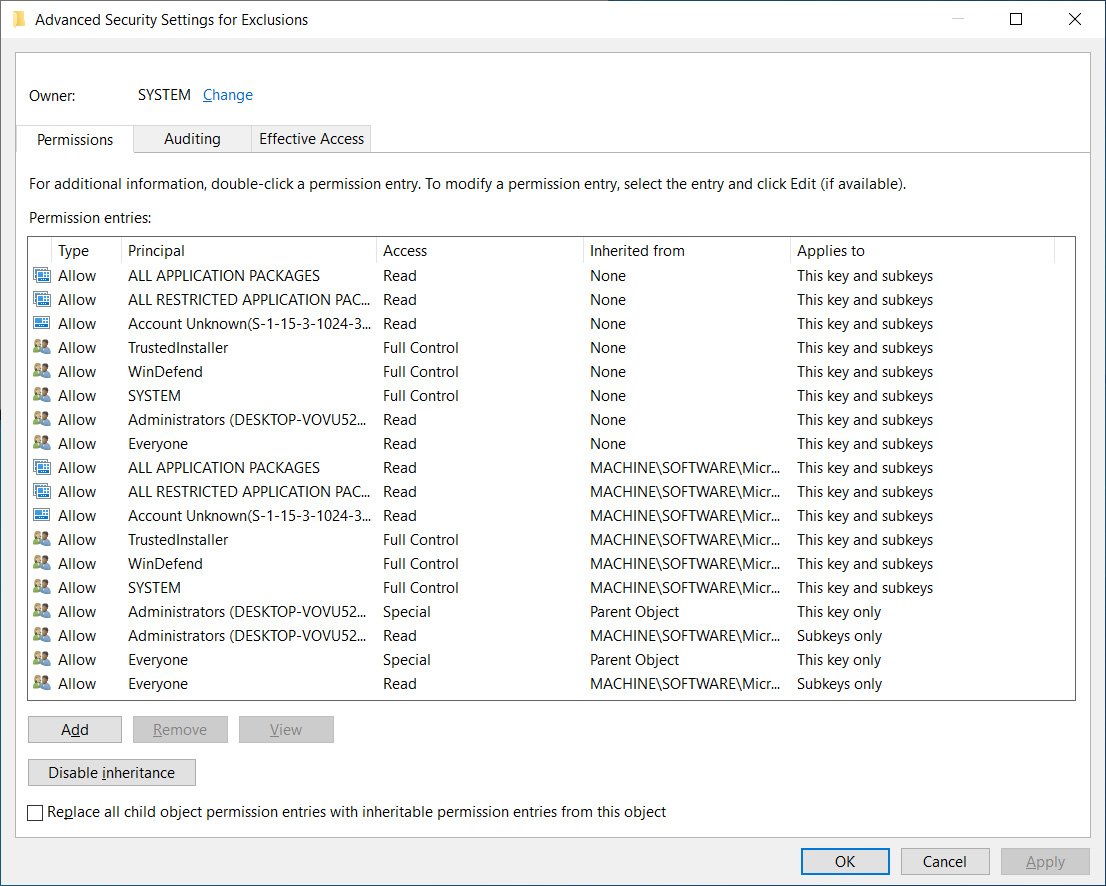
Проблема, как оказалось, крылась в ключе реестра HKLM\Software\Microsoft\Windows Defender\Exclusions, который содержит список директорий, файлов, расширений и процессов, исключённых из сканирования Microsoft Defender. Проще говоря, встроенный антивирус не будет проверять указанные сущности на предмет вредоносности.

Потенциальная эксплуатация допускалась благодаря некорректной конфигурации ключа: доступ к нему был у группы «Everyone» («Все»).


В результате любой локальный пользователь мог добраться до этих настроек, невзирая на права в системе. Эксперт Нэйтан Макналти также предупреждал, что из-за бага пользователи могут получить список исключений из реестра вместе с записями, в которых хранятся настройки групповой политики.

Microsoft не стала раздувать из этого проблему, а просто незаметно устранила уязвимость. НА вышедший патч случайно обратил внимание датский специалист, известный под онлайн-псевдонимом SecGuru_OTX.

ИИ чуть не отправил американский спецназ на китайский корабль

Американские военные едва не перехватили китайское судно на Ближнем Востоке из-за разведывательного отчёта, собранного при помощи ИИ. Чат-бот неверно определил груз, а аналитик упаковал его выводы в официальный документ, которому начали доверять как обычной разведке.

Как сообщает CNN, весной 2026 года аналитик командования специальных операций запросил у неустановленного чат-бота сведения о грузе китайского судна.

Система объединила открытые данные с секретной радиоэлектронной разведкой и заявила, что корабль перевозит компоненты для ядерной оружейной программы.

Затем аналитик снова использовал ИИ, но уже для оформления выводов в стандартный разведывательный отчёт. Документ разошёлся по американским военным структурам и запустил подготовку к перехвату. По словам источников CNN, самолёты находились в воздухе, а вооружённые бойцы готовились подняться на борт.

Перед началом операции отчёт всё же решили проверить внимательнее. Выяснилось, что ИИ неверно распознал груз и добавил недостоверные сведения. Что именно находилось на судне, CNN установить не удалось.

Один из источников назвал документ полностью выдуманным и заявил, что он едва не спровоцировал войну: нападение на китайский корабль могло быстро перерасти в вооружённый конфликт.

Какой чат-бот использовал аналитик — коммерческий или правительственный — неизвестно. Пентагон и Тихоокеанское командование специальных операций США не ответили CNN на запросы.

Инцидент случился на фоне ускоренного внедрения ИИ в американской армии. Единого стандарта проверки ответов таких систем при этом нет.

RSS: Новости на портале Anti-Malware.ru