



Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг встроенного в Windows антивируса Microsoft Defender, позволяющий условному атакующему скопировать и запустить вредоносную программу без какого-либо детекта. Известно, что брешь затрагивает последние версии Windows 10.

Специалист по кибербезопасности, известный в Twitter под ником Aura (@SecurityAura), сообщил, что злоумышленники могли использовать пропатченную уязвимость с 2014 года.

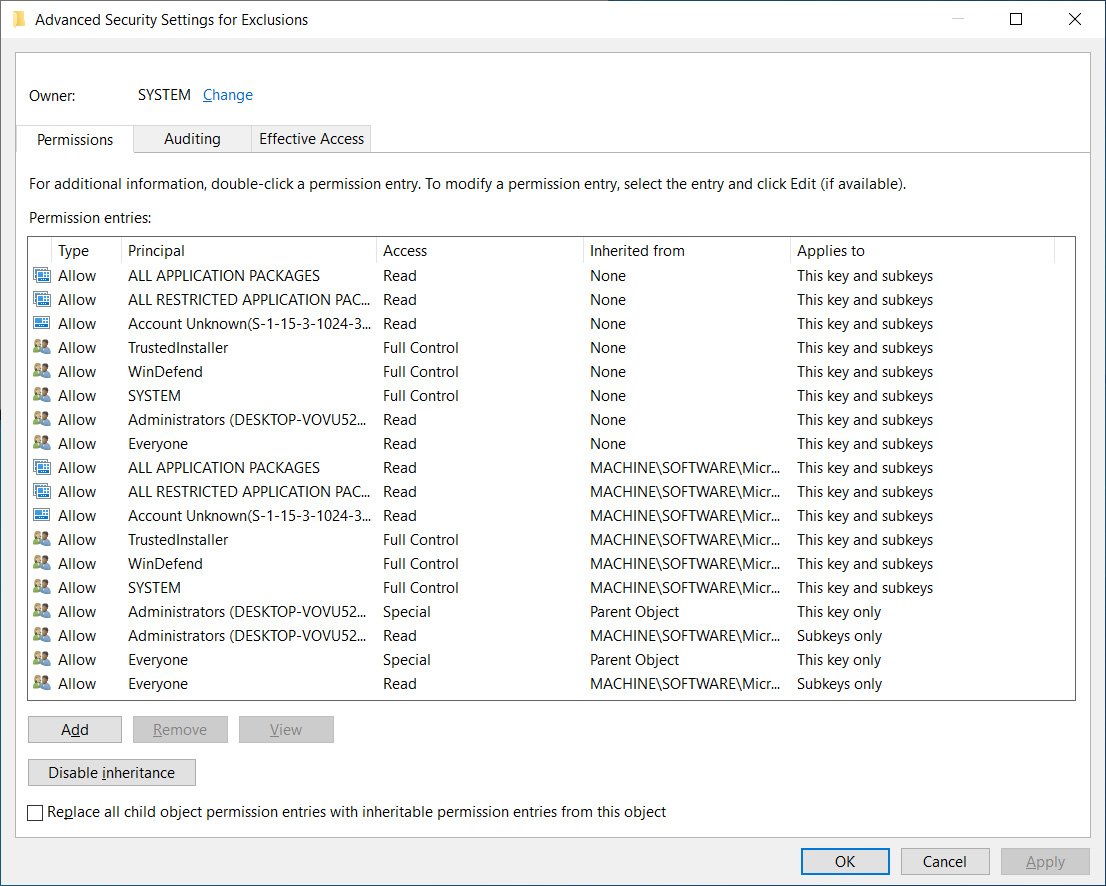
Проблема, как оказалось, крылась в ключе реестра HKLM\Software\Microsoft\Windows Defender\Exclusions, который содержит список директорий, файлов, расширений и процессов, исключённых из сканирования Microsoft Defender. Проще говоря, встроенный антивирус не будет проверять указанные сущности на предмет вредоносности.

Потенциальная эксплуатация допускалась благодаря некорректной конфигурации ключа: доступ к нему был у группы «Everyone» («Все»).


В результате любой локальный пользователь мог добраться до этих настроек, невзирая на права в системе. Эксперт Нэйтан Макналти также предупреждал, что из-за бага пользователи могут получить список исключений из реестра вместе с записями, в которых хранятся настройки групповой политики.

Microsoft не стала раздувать из этого проблему, а просто незаметно устранила уязвимость. НА вышедший патч случайно обратил внимание датский специалист, известный под онлайн-псевдонимом SecGuru_OTX.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru