



Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Киберпреступники начали использовать фейковые установщики Windows 11, чтобы приманить желающих обновиться пользователей предыдущей версии операционной системы — Windows 10. На деле жертвы получают на компьютер вредоносную программу RedLine, похищающую их данные.

Кампания операторов RedLine стартовала сразу после того, как Microsoft объявила о стадии широкого внедрения Windows 11. Причём заметно, что злоумышленники хорошо подготовились и просто ждали подходящего момента.

RedLine в настоящее время держит лидерство среди похищающих информацию зловредов. Его интересуют пароли, cookies, данные банковских карт и криптовалютные кошельки. Например, на октябрь 2021 года RedLine был основным поставщиком украденных сведений на форумы дарквеба.

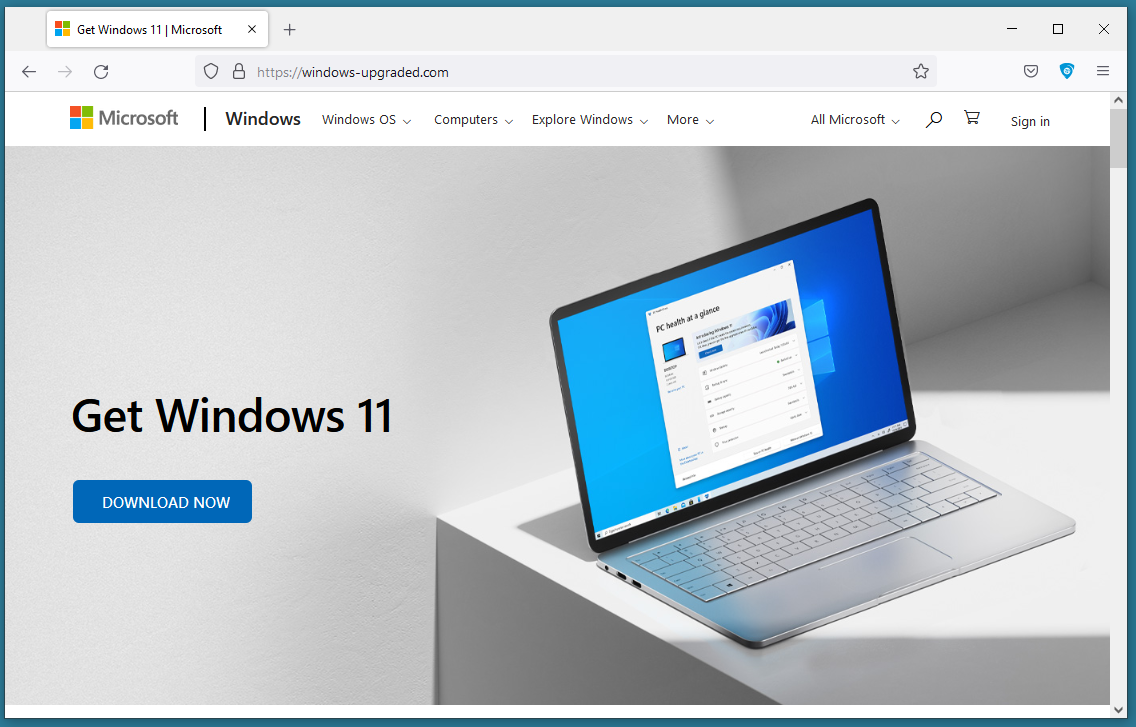
Как выяснили исследователи из HP, атакующие используют в кампании с виду легитимный домен «windows-upgraded.com». Сам веб-ресурс выглядит как официальный сайт Microsoft, на котором размещена кнопка «Скачать сейчас». Если пользователь нажмёт на эту кнопку, на компьютер загрузится ZIP-архив с именем «Windows11InstallationAssistant.zip» и размером 1,5 МБ.


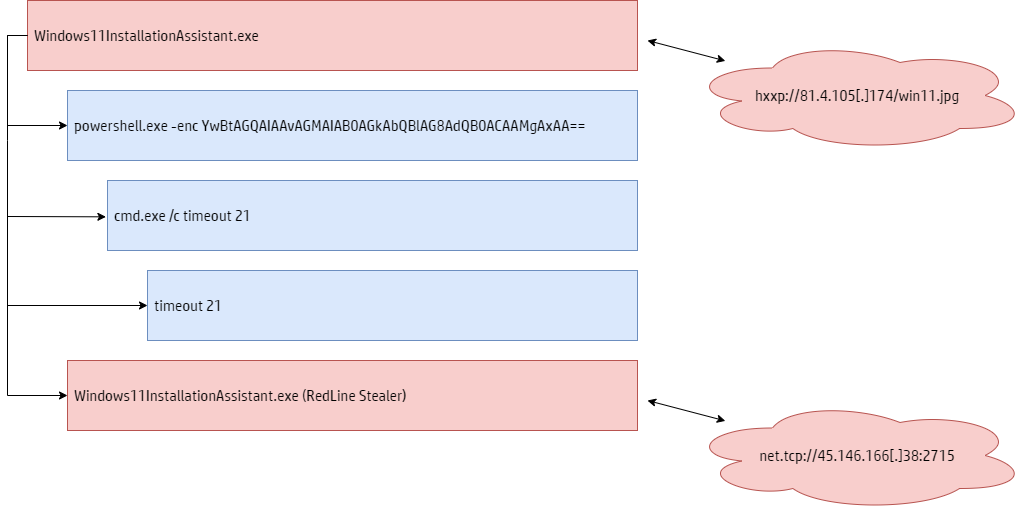
При открытии архив создаёт директорию весом 753 МБ, что демонстрирует впечатляющую степень сжатия — 99,8%. Как только пользователь запустит исполняемый файл из этой папки, автоматом активируется PowerShell-процесс с зашифрованным аргументом. Далее стартует cmd.exe и идёт чтение некоего файла .jpg, хранящегося на удалённом сервере.

Этот файл содержит библиотеку DLL с контентом, выстроенным в обратном порядке. Эксперты считают, что злоумышленники используют этот приём для ухода от детектирования и анализа. В конечной фазе заражения загружается DLL-файл, представляющий собой сам RedLine.

Вредоносная программа соединяется с командным сервером через TCP и получает инструкции. Специалисты советуют быть крайне внимательными при скачивании образов Windows 11 или соответствующего апгрейда. Всегда лучше довериться официальной процедуре обновления.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru