



Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Киберпреступники начали использовать фейковые установщики Windows 11, чтобы приманить желающих обновиться пользователей предыдущей версии операционной системы — Windows 10. На деле жертвы получают на компьютер вредоносную программу RedLine, похищающую их данные.

Кампания операторов RedLine стартовала сразу после того, как Microsoft объявила о стадии широкого внедрения Windows 11. Причём заметно, что злоумышленники хорошо подготовились и просто ждали подходящего момента.

RedLine в настоящее время держит лидерство среди похищающих информацию зловредов. Его интересуют пароли, cookies, данные банковских карт и криптовалютные кошельки. Например, на октябрь 2021 года RedLine был основным поставщиком украденных сведений на форумы дарквеба.

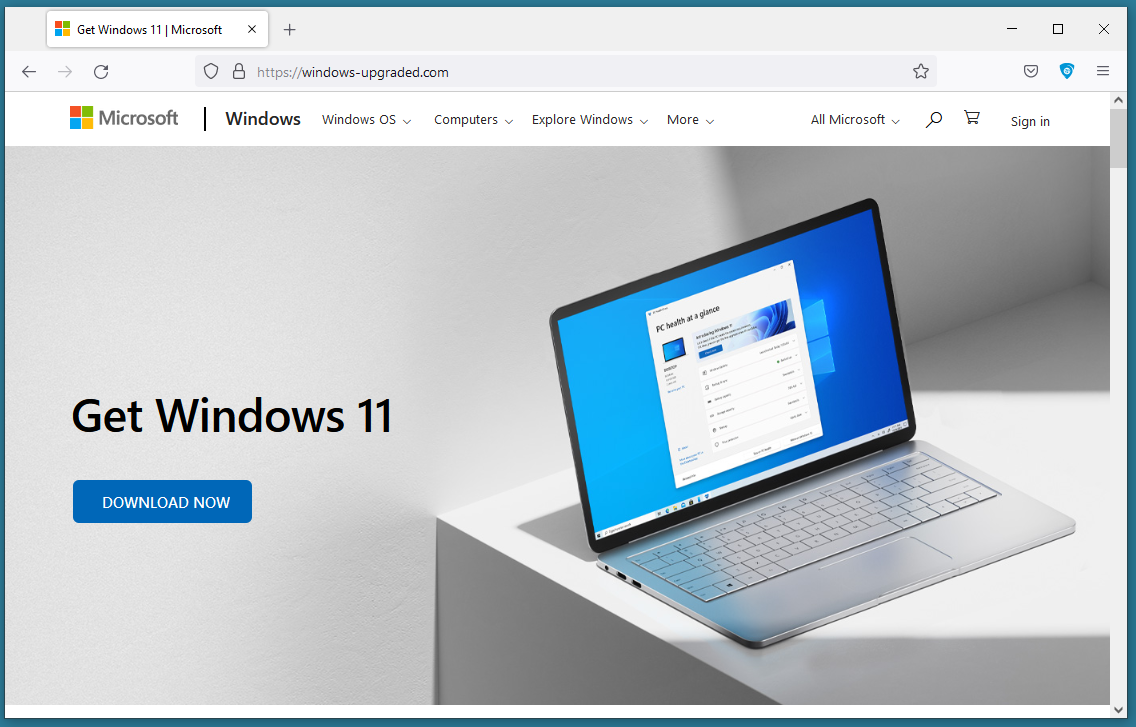
Как выяснили исследователи из HP, атакующие используют в кампании с виду легитимный домен «windows-upgraded.com». Сам веб-ресурс выглядит как официальный сайт Microsoft, на котором размещена кнопка «Скачать сейчас». Если пользователь нажмёт на эту кнопку, на компьютер загрузится ZIP-архив с именем «Windows11InstallationAssistant.zip» и размером 1,5 МБ.


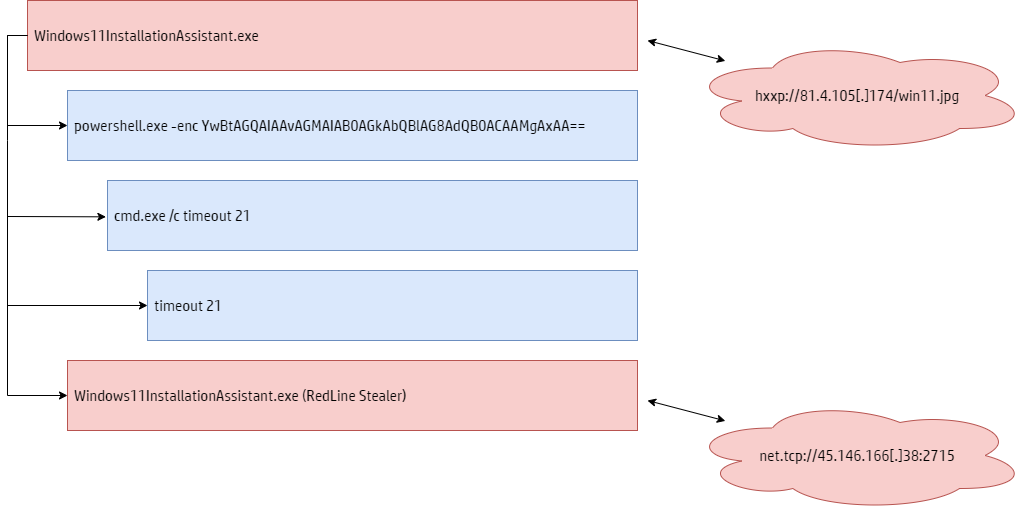
При открытии архив создаёт директорию весом 753 МБ, что демонстрирует впечатляющую степень сжатия — 99,8%. Как только пользователь запустит исполняемый файл из этой папки, автоматом активируется PowerShell-процесс с зашифрованным аргументом. Далее стартует cmd.exe и идёт чтение некоего файла .jpg, хранящегося на удалённом сервере.

Этот файл содержит библиотеку DLL с контентом, выстроенным в обратном порядке. Эксперты считают, что злоумышленники используют этот приём для ухода от детектирования и анализа. В конечной фазе заражения загружается DLL-файл, представляющий собой сам RedLine.

Вредоносная программа соединяется с командным сервером через TCP и получает инструкции. Специалисты советуют быть крайне внимательными при скачивании образов Windows 11 или соответствующего апгрейда. Всегда лучше довериться официальной процедуре обновления.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru