



Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Поддельные установщики Windows 11 приносят с собой вредонос RedLine

Киберпреступники начали использовать фейковые установщики Windows 11, чтобы приманить желающих обновиться пользователей предыдущей версии операционной системы — Windows 10. На деле жертвы получают на компьютер вредоносную программу RedLine, похищающую их данные.

Кампания операторов RedLine стартовала сразу после того, как Microsoft объявила о стадии широкого внедрения Windows 11. Причём заметно, что злоумышленники хорошо подготовились и просто ждали подходящего момента.

RedLine в настоящее время держит лидерство среди похищающих информацию зловредов. Его интересуют пароли, cookies, данные банковских карт и криптовалютные кошельки. Например, на октябрь 2021 года RedLine был основным поставщиком украденных сведений на форумы дарквеба.

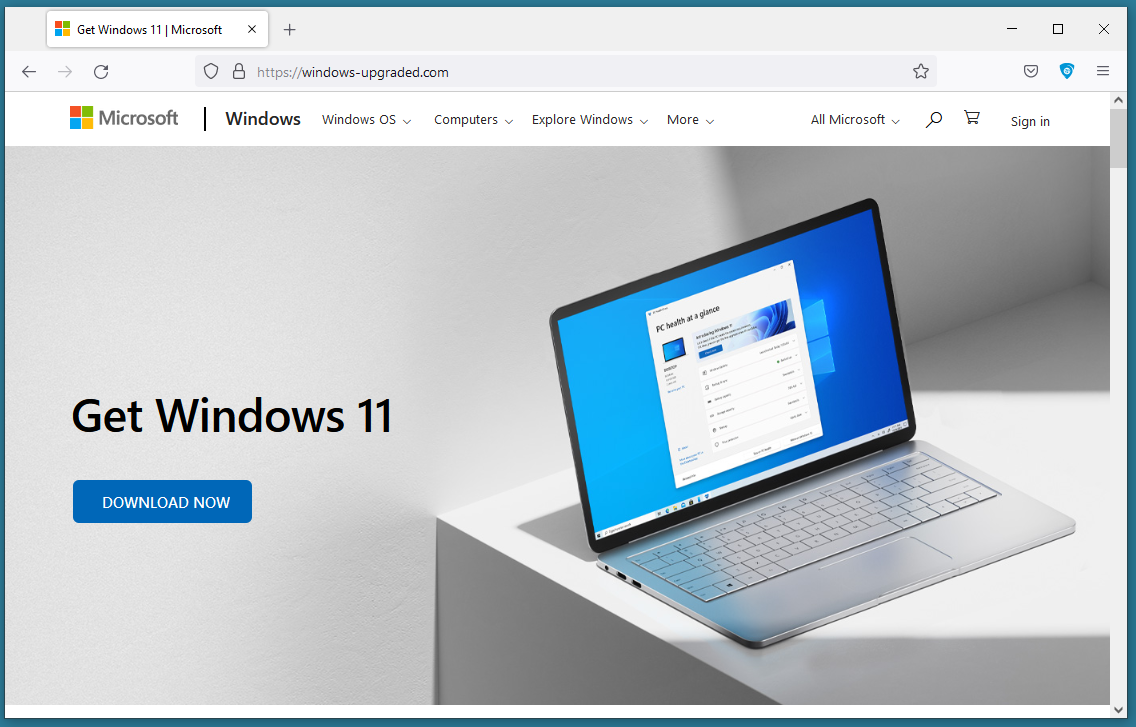
Как выяснили исследователи из HP, атакующие используют в кампании с виду легитимный домен «windows-upgraded.com». Сам веб-ресурс выглядит как официальный сайт Microsoft, на котором размещена кнопка «Скачать сейчас». Если пользователь нажмёт на эту кнопку, на компьютер загрузится ZIP-архив с именем «Windows11InstallationAssistant.zip» и размером 1,5 МБ.


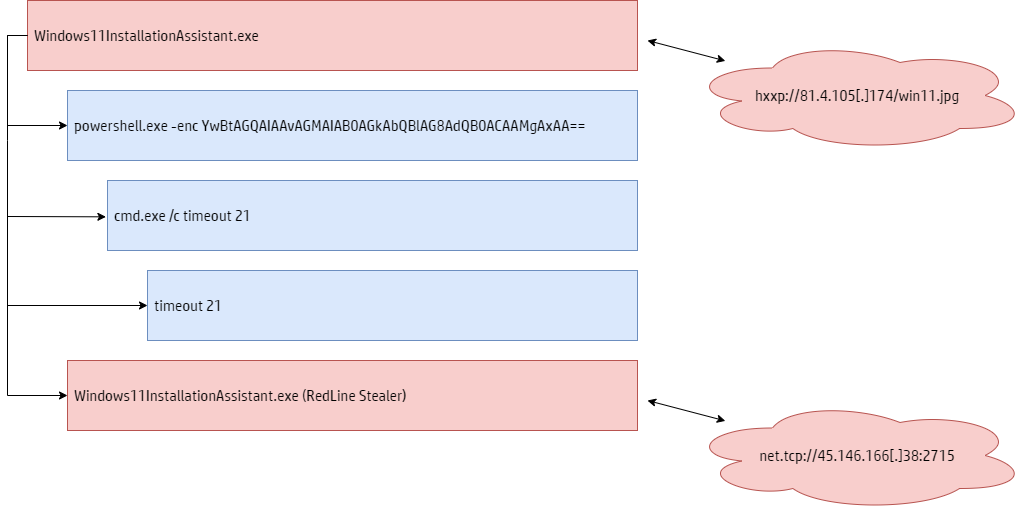
При открытии архив создаёт директорию весом 753 МБ, что демонстрирует впечатляющую степень сжатия — 99,8%. Как только пользователь запустит исполняемый файл из этой папки, автоматом активируется PowerShell-процесс с зашифрованным аргументом. Далее стартует cmd.exe и идёт чтение некоего файла .jpg, хранящегося на удалённом сервере.

Этот файл содержит библиотеку DLL с контентом, выстроенным в обратном порядке. Эксперты считают, что злоумышленники используют этот приём для ухода от детектирования и анализа. В конечной фазе заражения загружается DLL-файл, представляющий собой сам RedLine.

Вредоносная программа соединяется с командным сервером через TCP и получает инструкции. Специалисты советуют быть крайне внимательными при скачивании образов Windows 11 или соответствующего апгрейда. Всегда лучше довериться официальной процедуре обновления.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru