



Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

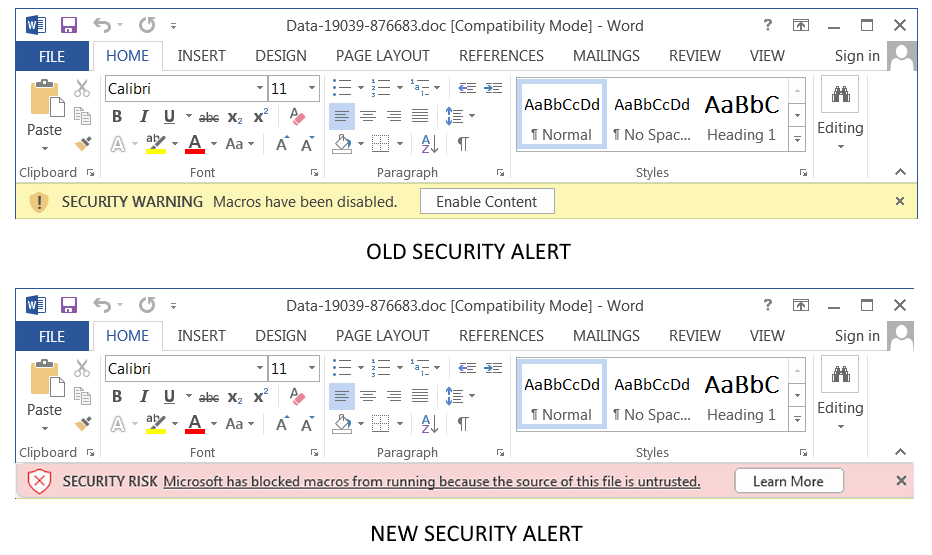
Microsoft сообщила о намерении усложнить процесс активации VBA-макросов, загруженных из Сети, в нескольких приложениях пакета Microsoft Office. Нововведение вступит в силу в начале апреля и, возможно, положит конец популярному методу распространения вредоносных программ.

Как известно, авторы многих зловредов — Emotet, TrickBot, Qbot, Dridex — используют макросы, встроенные в документы Office. Такой вектор отлично работает в фишинговых атаках. Именно поэтому Microsoft планирует наступить на горло киберпреступникам.

«Изменения затронут только определённые приложения из набора Office на Windows-компьютерах: Access, Excel, PowerPoint, Visio и Word. Новый принцип вступит в силу в версии 2203, релиз которой запланирован на начало апреля 2022 года», — объясняют представители техногиганта.

Ожидается, что с введением новых мер пользователи не смогут активировать макросы с помощью одного клика по специальной кнопке. Есть мнение, что это моментально подкосит часть кибератак на домашних и корпоративных пользователей.


«Мы продолжим совершенствовать пользовательский опыт по части работы с макросами. Например, в наших планах значительно затруднить возможность склонить жертву к запуску вредоносного кода», — заявили в Microsoft.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru