



Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Неизвестная киберпреступная группировка взломала системы, на которых хранился контент Спартакиады народов КНР за несколько дней до начала соревнований. Киберинцидент, о котором рассказали эксперты Avast, произошёл в прошлом году.

По словам чешской антивирусной компании, за атакой стояли злоумышленники, владеющие китайским языком. Хакерам удалось взломать системы 3 сентября — за 12 дней до старта Спартакиады. Напомним, что массовые спортивные соревнования в КНР в 2021 году проводились с 15 по 27 сентября.

Проникнув в сеть, киберпреступники установили несколько веб-шеллов, обеспечивающих удалённый доступ, и таким образом существенно укрепились в системе. Специалисты пока не могут сказать, какие именно данные похитили атакующие, однако уже сейчас понятно, что кибергруппа либо находится непосредственно на территории Китая, либо свободно владеет китайским языком.

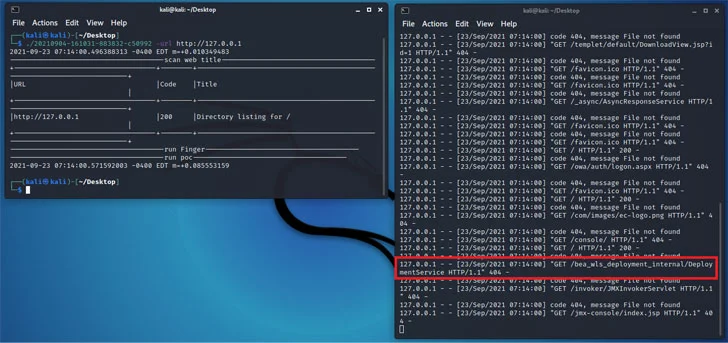
Вектором проникновения послужила уязвимость веб-сервера. Однако перед установкой шеллов преступники экспериментировали с расширениями, проверяя, какие именно файлы они могут загрузить на сервер. В завершение хакеры подсунули исполняемый код под видом безобидных файлов-изображений.


После этого злоумышленники пытались по-новому сконфигурировать сервер, чтобы у них была возможность запустить Behinder. Эта попытка провалилась, тогда хакеры загрузили и запустили Tomcat-сервер целиком, а также использовали ряд инструментов, среди которых был сетевой сканер и кастомный 0-click фреймворк (написан на Go).

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru