



Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

Операторы LockBit уверяют, что похитили ПДн клиентов криптобиржи PayBito

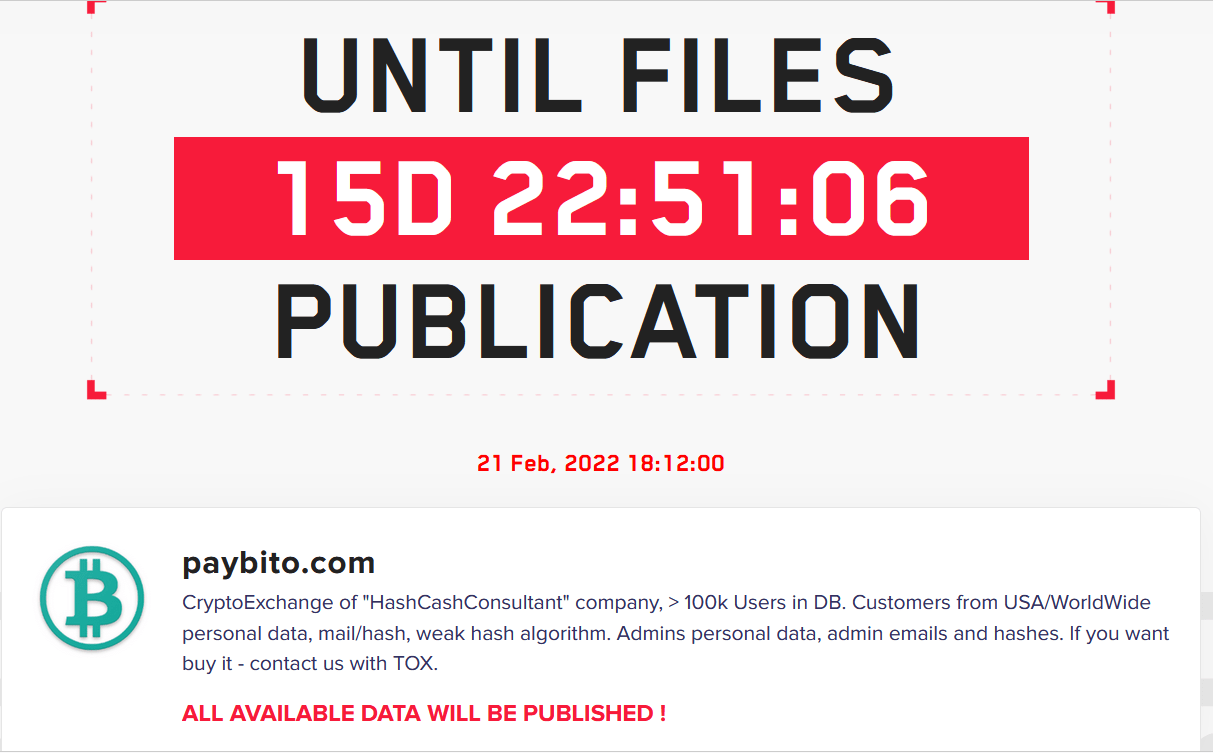
Криптовалютная биржа PayBito, работающая с Bitcoin Cash, Bitcoin, Ethereum, HCX, Litecoin, Ethereum Classic и управляемая компанией HashCash, стала жертвой кибератаки. Операторы программы-вымогателя LockBit уверяют, что это их рук дело.

Как отметили киберпреступники, в ходе кампании им удалось выкрасть данные клиентов PayBito. На сайте злоумышленников в сети Tor, где они обычно публикуют информацию о жертвах, появилось имя криптобиржи.

«Криптовалютная биржа компании "HashCashConsultant" > база данных 100 тысяч пользователей. ПДн клиентов по всему миру, администраторов, а также электронные письма и хеши. Если хотите приобрести всё это, свяжитесь с нами через TOX», — пишут операторы шифровальщика.


По словам злоумышленников, PayBito использовала слабые алгоритмы хеширования, что позволяет легко расшифровать пароли и имейлы затронутых пользователей. Кроме того, группировка извлекла персональные данные администраторов.

Если пострадавшая компания не заплатит выкуп до 21 февраля 2022 года, все перечисленные сведения будут опубликованы в Сети.

Напомним, что операторы LockBit проводят атаки с сентября 2019 года. Согласно недавнему отчёту Group-IB, Lockbit в 2021 году занял второе место среди наиболее агрессивных шифровальщиков (251 жертва). На первом месте оказался Conti (361 жертва).

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru