



Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

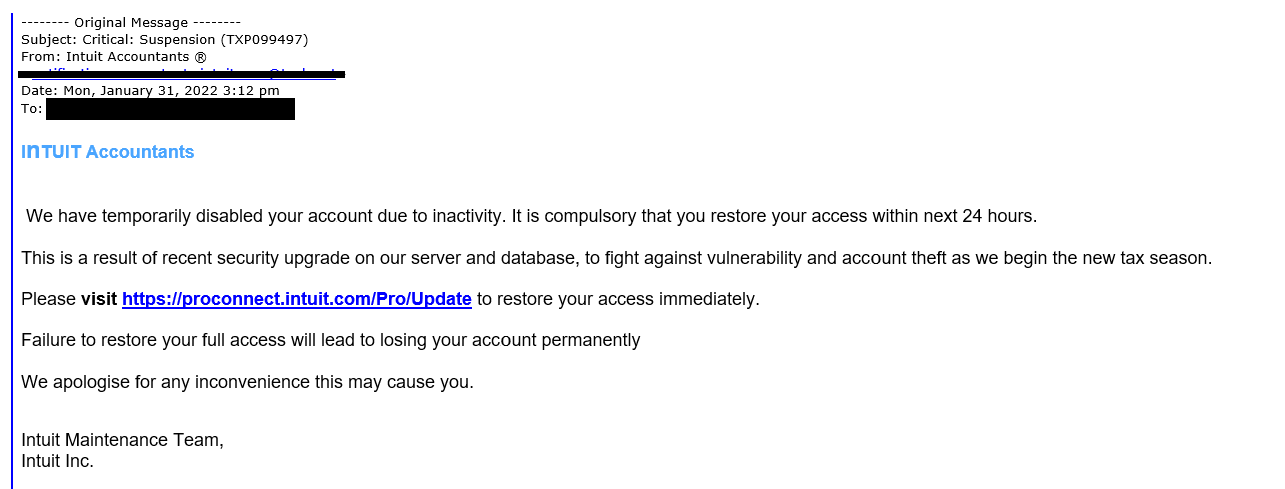
Компания Intuit, специализирующаяся на разработке программ для управления финансами и расчета налогов, предупреждает клиентов о фишинговой рассылке, проводимой от ее имени. Злоумышленники пытаются заставить получателя письма пройти по указанной ссылке под угрозой потери учетной записи.

В строке Тема: фейковых уведомлений проставлено слово critical — мошенники любят подчеркивать важность своих посланий, чтобы привлечь к ним внимание. Пользователю сообщают об обновлении сервера и базы данных, вследствие которого его аккаунт якобы был отключен из-за отсутствия активности.

Восстановить доступ к аккаунту можно, пройдя по ссылке, и сделать это нужно в течение суток, иначе блокировка станет постоянной. Призыв к действию в сжатые сроки — это еще один прием социальной инженерии, популярный у обманщиков.


Создатель TurboTax и QuickBooks отрицает свою причастность к данной email-кампании и предостерегает пользователей от перехода по ссылкам в подложных письмах: такие URL обычно ведут на фишинговый или зараженный сайт. Не стоит также открывать вложение, если подлинность отправителя вызывает сомнения.

Тем, кто все-таки совершил опрометчивый шаг, Intuit советует следующее:

  • немедленно удалить все загруженные файлы;
  • просканировать систему антивирусом (базы сигнатур должны быть обновлены до предела);
  • сменить пароли.
Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru