



Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Некая киберпреступная группировка (предположительно, из Китая) проводит атаки, пытаясь эксплуатировать уязвимость нулевого дня (0-day) в почтовом сервере Zimbra с открытым исходным кодом. В ходе кампании, стартовавшей в декабре 2021 года, злоумышленники полагаются на методы целевого фишинга.

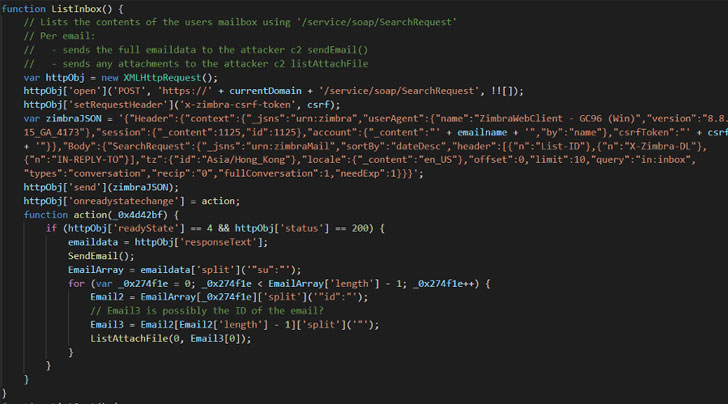
Исследователи из компании Volexity присвоили имя этой кибероперации — «EmailThief». По словам экспертов, упомянутая уязвимость представляет собой межсайтовый скриптинг (XSS), приводящий к выполнению JavaScript-кода в контексте сессии Zimbra.

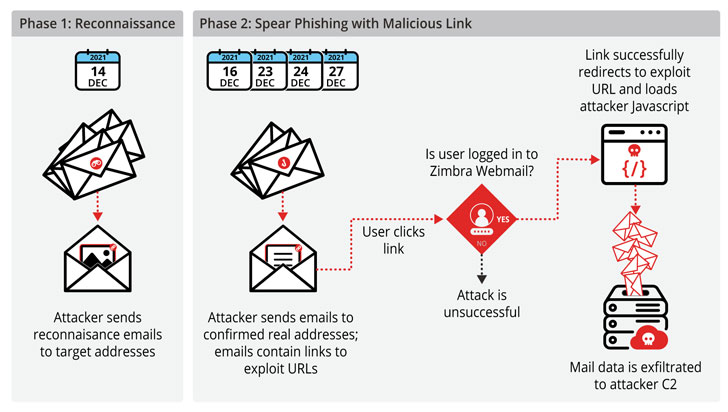
Как отметили в Volexity, кибератаки стартовали 14 декабря 2021 года. Ранее эта группировка не попадалась специалистам на глаза, однако ей присвоили имя TEMP_HERETIC. В качестве основных целей атакующие выбрали госучреждения и СМИ в Европе.

Используемая в кампании уязвимость нулевого дня затрагивает версию Zimbra под номером 8.8.15.


Сами кибератаки проходят в два этапа, где первый предназначен для разведки и планирования рассылки вредоносных электронных писем, а второй — для отправки уведомлений в расчёте на то, что жертва перейдёт по указанной ссылке.

«Чтобы атака увенчалась успехом, пользователь должен перейти по отправленному злоумышленниками URL. При этом жертва должна быть аутентифицирована в системе Zimbra в открытой сессии браузера», — объясняют исследователи.


Пользователям Zimbra настоятельно рекомендуется версию 9.0.0.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru