



Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

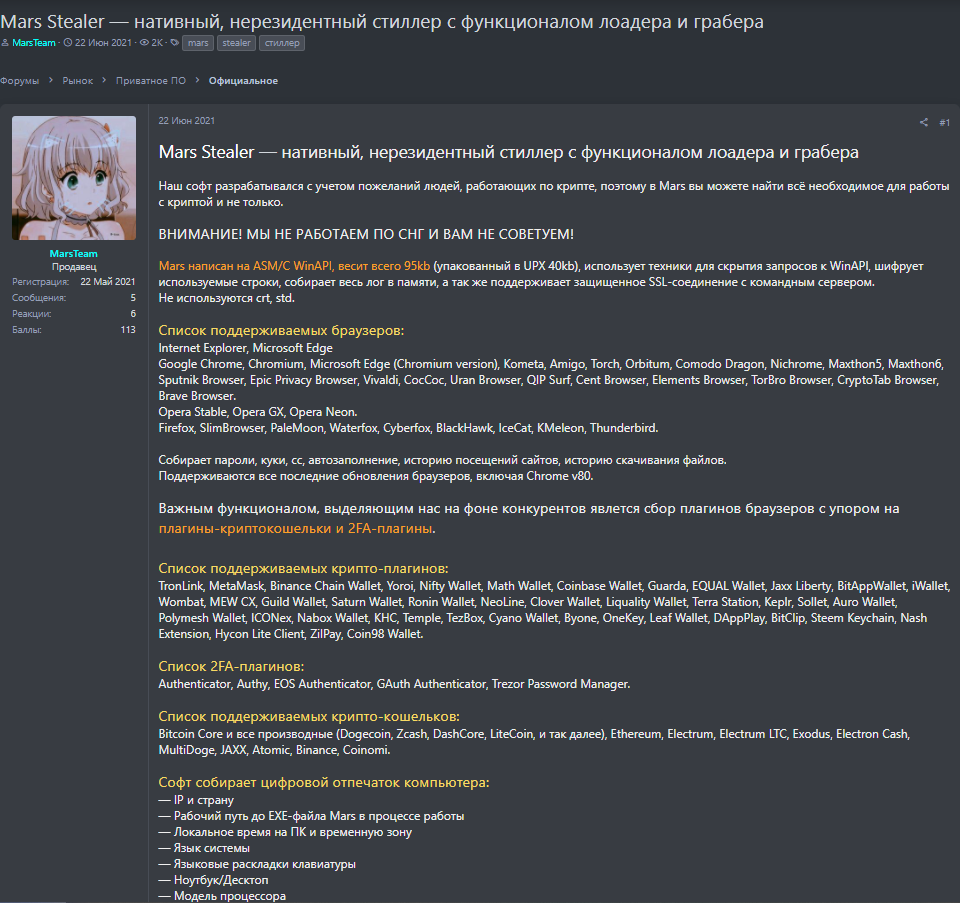
На русскоязычных хакерских форумах активно рекламируется Windows-троян, облегчающий кражу криптовалюты. Анализ образца Mars Stealer показал, что это усовершенствованная версия инфостилера Oski, свернувшего свои операции полтора года назад.

Последний появился в поле зрения ИБ-экспертов в конце 2019 года. Весной 2020-го Oski засветился в киберкампании, использующей взлом роутеров для перенаправления жертв на вредоносные сайты (путем подмены DNS). В июле того же года создатели зловреда перестали отвечать на запросы потенциальных покупателей и закрыли свой Telegram-канал, удалив аккаунт и бот.

Новобранец Mars Stealer, как и Oski, обладает функциями даунлоудера и снабжен кастомным грабером. Он умеет собирать информацию о зараженной системе, а также извлекать сохраненные данные из трех десятков браузеров, почтового клиента Thunderbird и 11 криптокошельков, не считая производные Bitcoin Core. Примечательно, что Outlook в списке целевых программ не значится, а у Oski он присутствовал.

От предшественника и других аналогов Mars Stealer отличают малые размеры (всего 95 Кбайт), а также повышенный интерес к браузерным плагинам для двухфакторной аутентификации (четыре 2FA-расширения и менеджер паролей Trezor) и работы с криптой (почти 40 наименований).


Собранную информацию вредонос отсылает на командный сервер, используя SSL-соединения. Строки кода Mars Stealer зашифрованы по RC4 и Base64, чтобы затруднить анализ. С той же целью троян использует функцию Sleep и проверяет наличие эмулятора Windows Defender. Защитить зловреда от обнаружения помогают техники сокрытия вызовов API и функция самоудаления (с помощью cmd.exe).

В тех случаях, когда временная характеристика вредоносного файла расходится с системным временем / датой больше чем на месяц, Mars Stealer завершает свой процесс. То же происходит, когда выясняется, что жертва по умолчанию использует язык страны бывшего СНГ (русский, белорусский, казахский, узбекский, азери).

В настоящее время преемника Oski детектирует подавляющее большинство антивирусов из коллекции VirusTotal (60 из 69 по состоянию на 2 февраля).

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru