



Kaspersky выпустила видеоигру для закрепления ИБ-навыков в быту и на работе

Kaspersky выпустила видеоигру для закрепления ИБ-навыков в быту и на работе

Kaspersky выпустила видеоигру для закрепления ИБ-навыков в быту и на работе

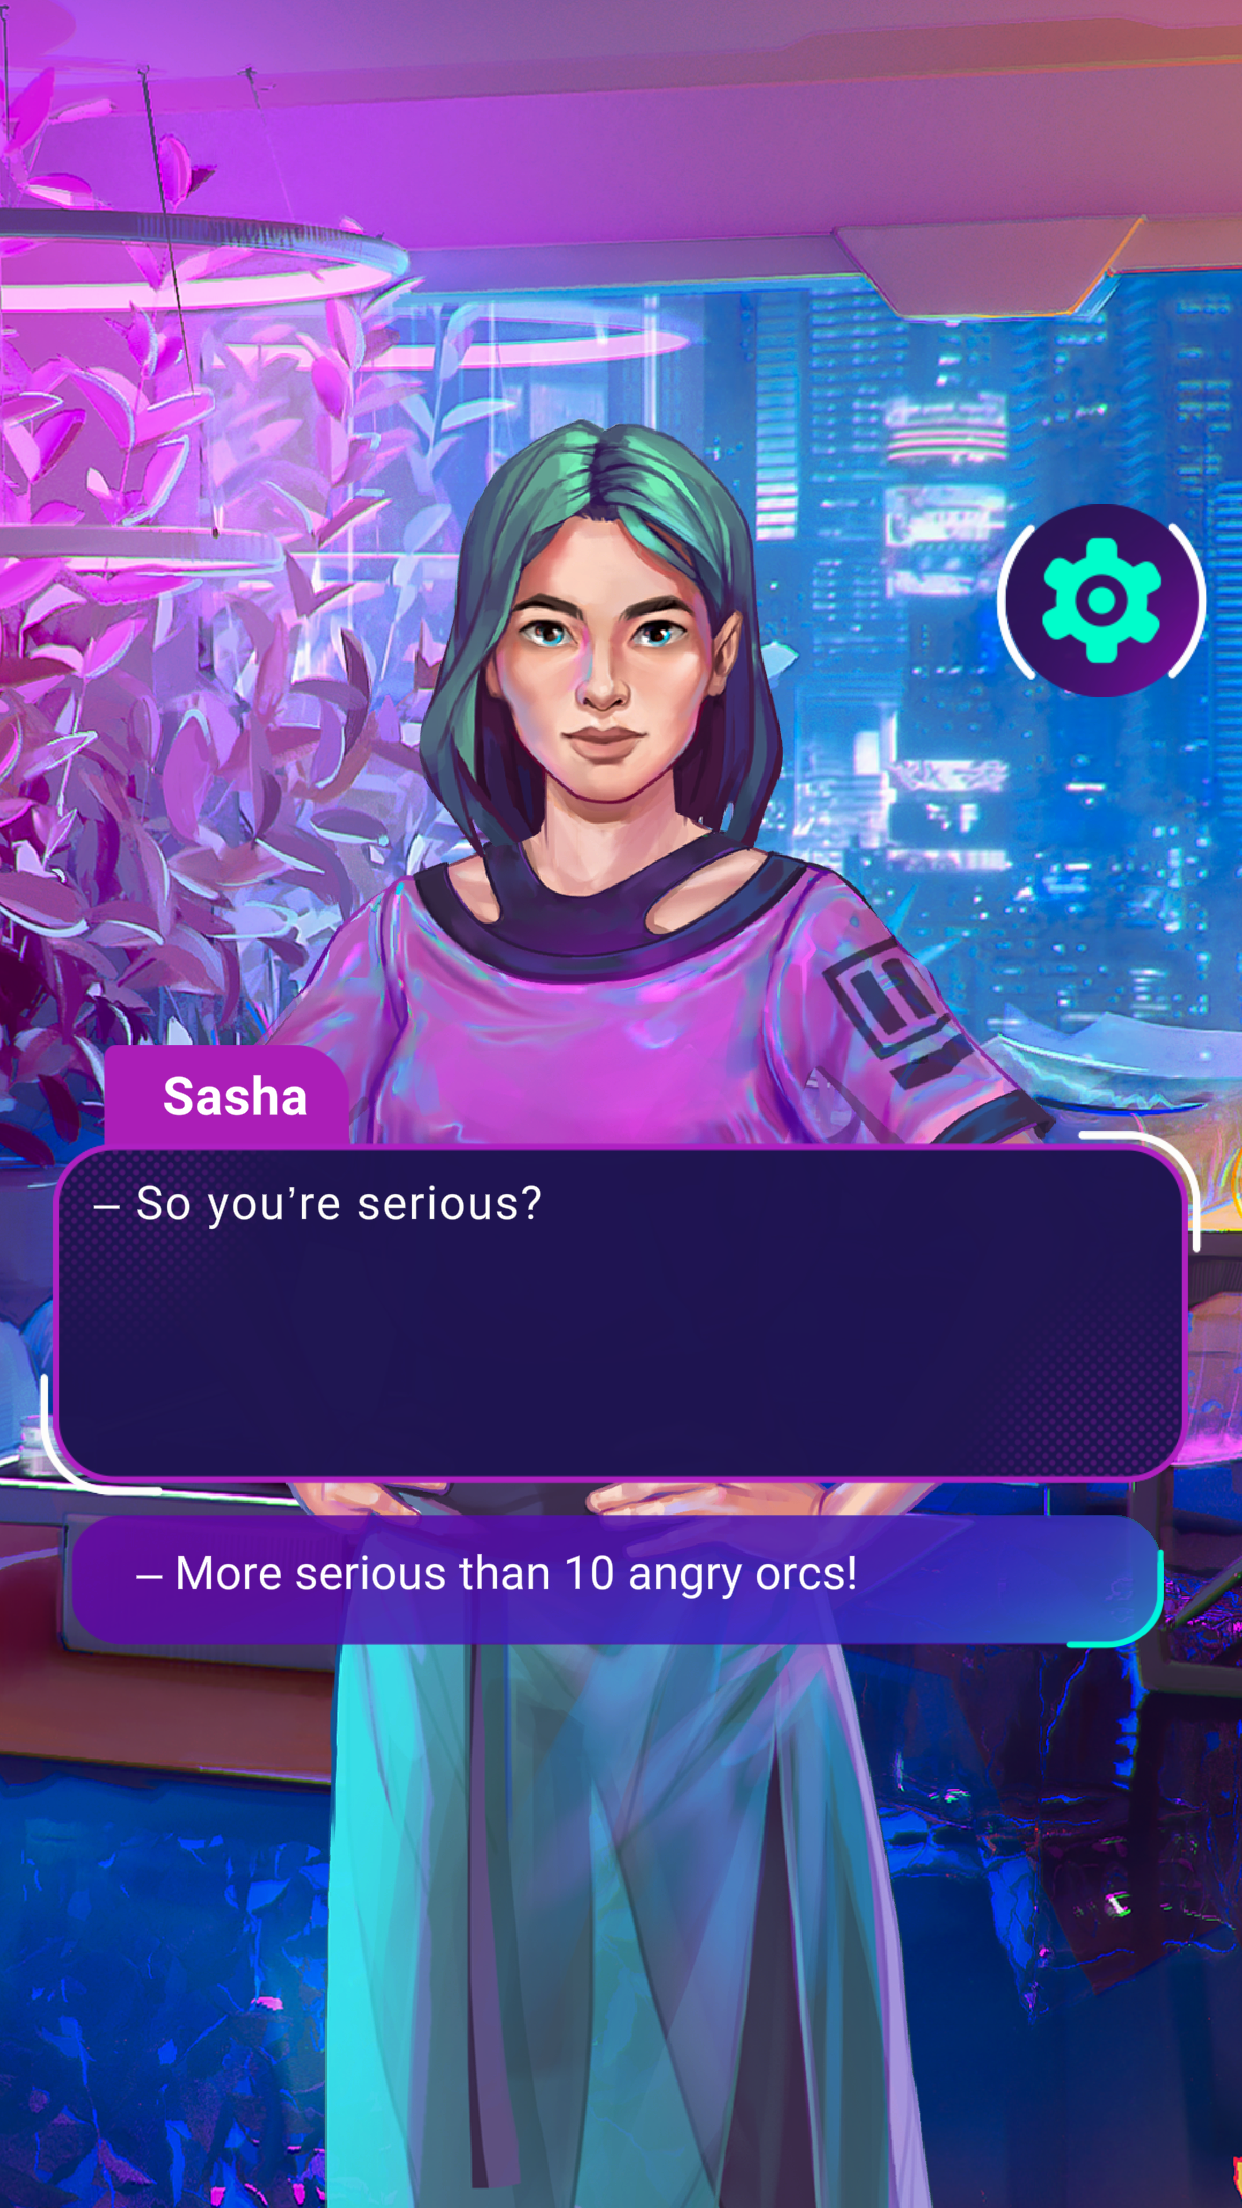
Новая обучающая игра для мобильных устройств, выпущенная «Лабораторией Касперского» в рамках программы повышения осведомленности о проблемах ИБ, построена как квест. Главный персонаж — человек ближайшего будущего, который стремится сохранить здоровый баланс между работой и личной жизнью.

Недавний опрос, проведенный Kaspersky среди специалистов по ИТ и ИБ, показал, что тренинги по кибербезопасности проводят лишь 32% организаций, и две трети из них результатами недовольны. Сотрудники зачастую неохотно принимают участие в таких мероприятиях и после прохождения курса продолжают действовать так же, как и до обучения.

Квест [Dis]connected (PDF) призван доказать, что безопасное поведение влияет не только на трудовую деятельность, но и на повседневную жизнь. Продолжительность игры — один час, за это время геймер проживает один день (24 часа) в будущем, где есть супермены, подводные дома и смарт-помощники, умеющие готовить завтрак.


В ходе игры пользователю предлагают решить 24 кейса, затрагивающие такие темы, как пароли и учетные записи, электронная почта, просмотр веб-страниц, социальные сети и мессенджеры, безопасность ПК и мобильных устройств. История заканчивается по-разному в зависимости от принятых решений; пользователю выводится отчет об успехах в трудовой и личной жизни, а также оценка знаний и навыков, связанных с ИБ.

«Игра с увлекательным сюжетом посвящена выборам и дилеммам современного мира, — комментирует Денис Баринов, руководитель Академии Касперского. — Должны ли мы использовать новейшие технологии в своих интересах, даже если они создают дополнительные риски для безопасности? Или мы должны отказаться от них ради безопасности и снизить эффективность нашей работы? Принятие подобных решений в ходе игры не только поможет игрокам понять, как безопасно использовать технологии, но и лучше осознать, как кибербезопасность переплетается с их повседневными задачами и как она на самом деле влияет на их жизнь».

Разработчики надеются, что игра послужит хорошим дополнением к традиционным программам обучения. Ее можно использовать для закрепления знаний и навыков сотрудников, а также в городских и общенациональных проектах — для повышения осведомленности граждан.

На данный момент [Dis]connected доступна только корпоративным клиентам. Бесплатная демоверсия уже загружена в App Store и Google Play.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru