



RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

Популярный WordPress-плагин Essential Addons for Elementor, который в настоящее время используется более чем на миллионе сайтов, содержит критическую уязвимость, приводящую к удалённому выполнению кода. Затронутые версии — 5.0.4 и более поздние.

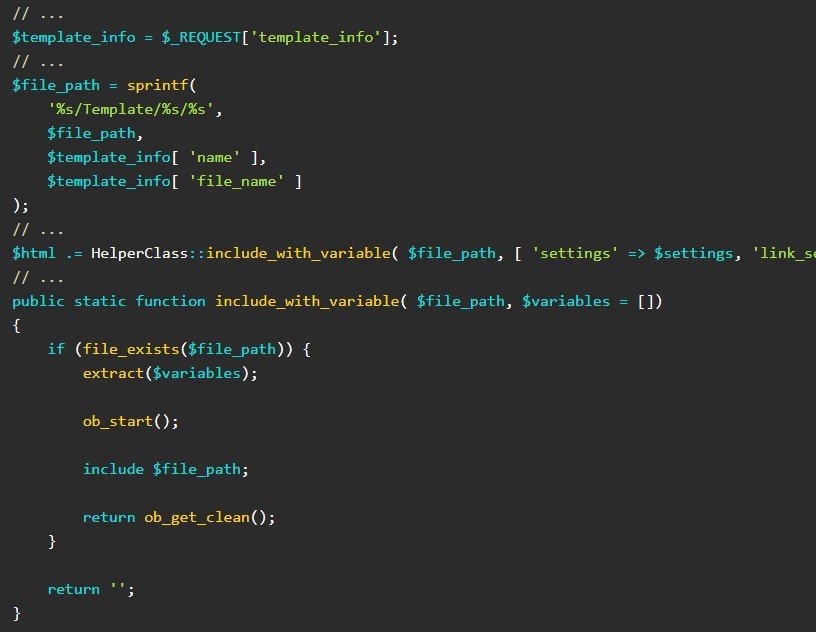
Брешь позволяет неаутентифицированному пользователю загрузить PHP-файл на сервер и выполнить код на целевом сайте. Проблема кроется в том, как вводимые пользователем данные используются внутри функции «include», включённой в ajax_load_more и ajax_eael_product_gallery.

Единственное условие для успешной атаки — наличие на сайте рабочих виджетов «dynamic gallery» и «product gallery». Специалисты привели кусок кода, использующий описанную брешь,


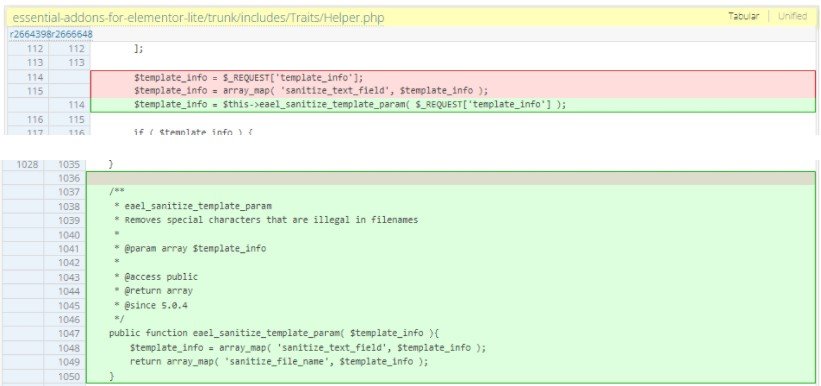
Исследователь Вай Ян Мо обнаружил уязвимость 25 января 2022 года, однако разработчики к тому времени уже знали о её существовании. Они даже выпустили версию 5.0.3, в которой функция «sanitize_text_field» отвечает за обработку вводимых пользователем данных. Тем не менее эта обработка не помогла защитить сайты от локальных пейлоадов.

Вторая попытка устранить брешь — версия 5.0.4 — отметилась функцией «sanitize_file_name», которая должна удалять спецсимволы, точки, слеши и пр.


Именно этот релиз проверили специалисты компании Patchstack, выяснив, что в нём до сих пор присутствует уязвимость. После этого разработчики подготовили ещё один патч — 5.0.5.

Напомним, что киберпреступники в январе атаковали более десятка тем и плагинов для популярного движка WordPress, внедрив в них бэкдор. Также в прошлом месяце специалисты нашли уязвимости в трёх плагинах для движка WordPress.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru