



Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Эксперты обнаружили более 20 тысяч публично доступных систем для управления дата-центрами и контроля отопления, вентиляции и кондиционирования (ОВиК), которые могут использоваться для различных деструктивных атак с очень серьёзными последствиями.

Годы в погоне за наилучшей эффективностью производства привели к появлению полностью автоматизированных дата-центров, которые управляются удалённо и действуют, как правило, без «живого» штата.

Тем не менее не всегда конфигурация таких систем является оптимальной. В результате сами серверы могут быть хорошо защищены от физического доступа, а вот системы, обеспечивающие эту защищённость, — не всегда.

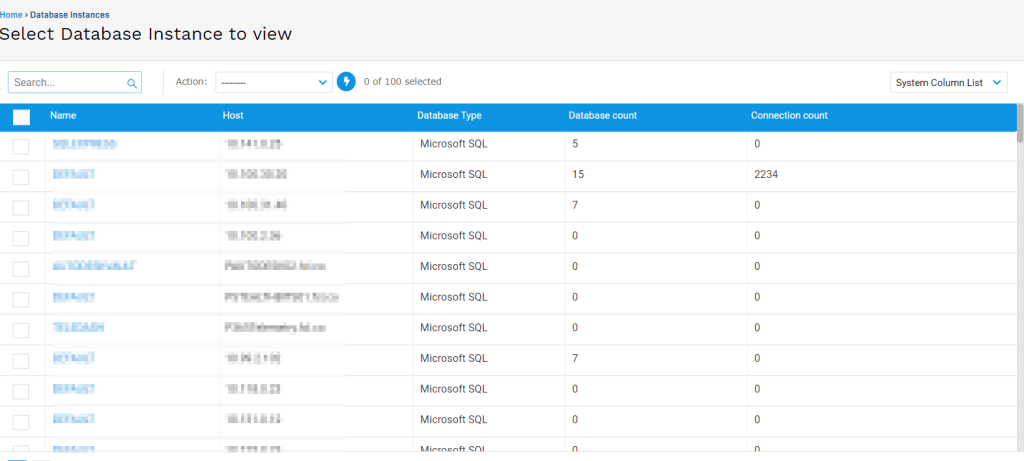
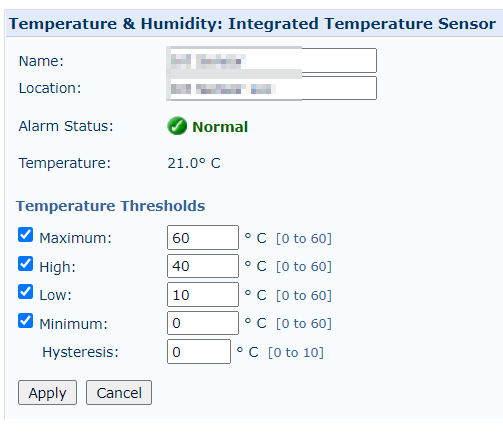
В ходе исследования Cyble специалисты обнаружили более 20 тысяч открытых систем для управления дата-центрами, среди которых были панели управления температурой и охлаждением, контроллеры источников бесперебойного питания, различные переключатели и т. п.


Помимо этого, исследователи смогли извлечь пароли из панелей, которые в дальнейшем можно использовать для доступа к реальным базам данных, хранящимся в дата-центре.


Такое положение дел может привести к тому, что условный злоумышленник сможет менять температуру и пределы влажности, настраивать параметры напряжения до опасных уровней, отключать охлаждающие устройства, переводить ИБП в спящий режим, пускать ложную тревогу и изменять временные интервалы для резервного копирования.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru