



Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

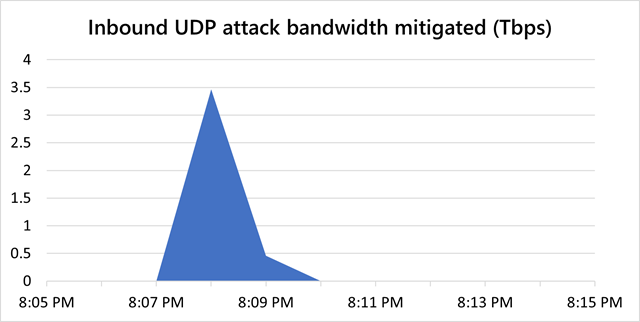
Microsoft сообщила о сдерживании самой мощной на сегодняшний день DDoS-атаки на пользователей облачной платформы Azure. По словам корпорации, этот DDoS отличился мощностью в 3,47 терабит в секунду (Tbps).

После этой крупной атаки последовали ещё две, но уже чуть менее мощные: 3,25 Tbps (на UDP-порты 80 и 443) и 2,55 Tbps (флуд на UDP-порт 443).

«В ноябре Microsoft отразила DDoS-атаку общей мощностью в 3,47 Tbps и числом пакетов, которое доходило до 340 миллионов. В качестве мишени злоумышленники выбрали пользователей Azure из Азии. Мы считаем, что это наиболее мощная атака за всю историю», — объясняют представители техногиганта.

«За организацией этой DDoS-атаки стоят приблизительно 10 тыс. источников из целого ряда стран: США, Китай, Южная Корея, Россия, Таиланд, Индия, Вьетнам, Иран, Индонезия и Тайвань».


Также в корпорации отметили, что кибератака длилась 15 минут и использовала сразу несколько векторов для «UDP-отражения» на порт 80:

  • Simple Service Discovery Protocol (SSDP),
  • Connection-less Lightweight Directory Access Protocol (CLDAP),
  • Domain Name System (DNS),
  • Network Time Protocol (NTP).

Напомним, Microsoft в октябре сообщала о DDoS-атаке мощностью 2,4 Tbps.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru