



Банковский троян Chaes взламывает Google Chrome вредоносными расширениями

Банковский троян Chaes взламывает Google Chrome вредоносными расширениями

Банковский троян Chaes взламывает Google Chrome вредоносными расширениями

Крупная кампания, в которой участвуют более 800 взломанных WordPress-сайтов, распространяет банковский троян, ворующий учётные данные клиентов кредитных организаций. Вредонос получил имя Chaes, о его атаках рассказали специалисты антивирусной компании Avast.

По словам исследователей, операторы трояна распространяют его с конца 2021 года. Взламывая сотни веб-ресурсов, злоумышленники добавляют на них вредоносные скрипты, приводящие к загрузке Chaes на устройства посетителей.

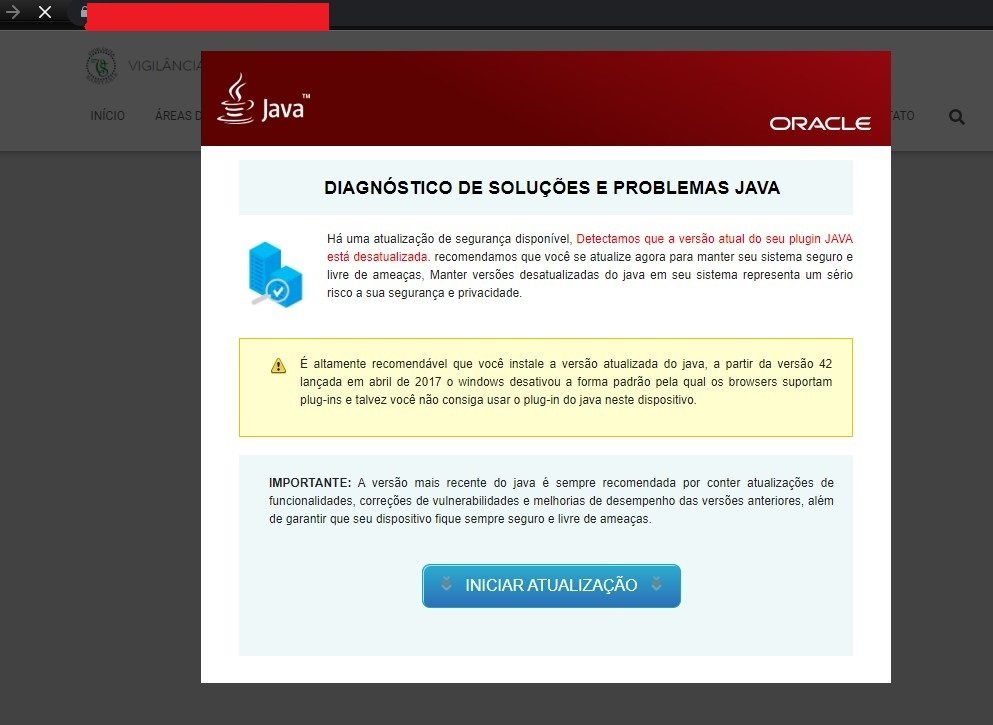
В этой кампании используется уже избитый приём — просьба установить приложение Java Runtime, которое на деле является фейком. К сожалению, многие пользователя, видимо, до сих пор клюют на такие уловки, иначе объяснить заражение невозможно.


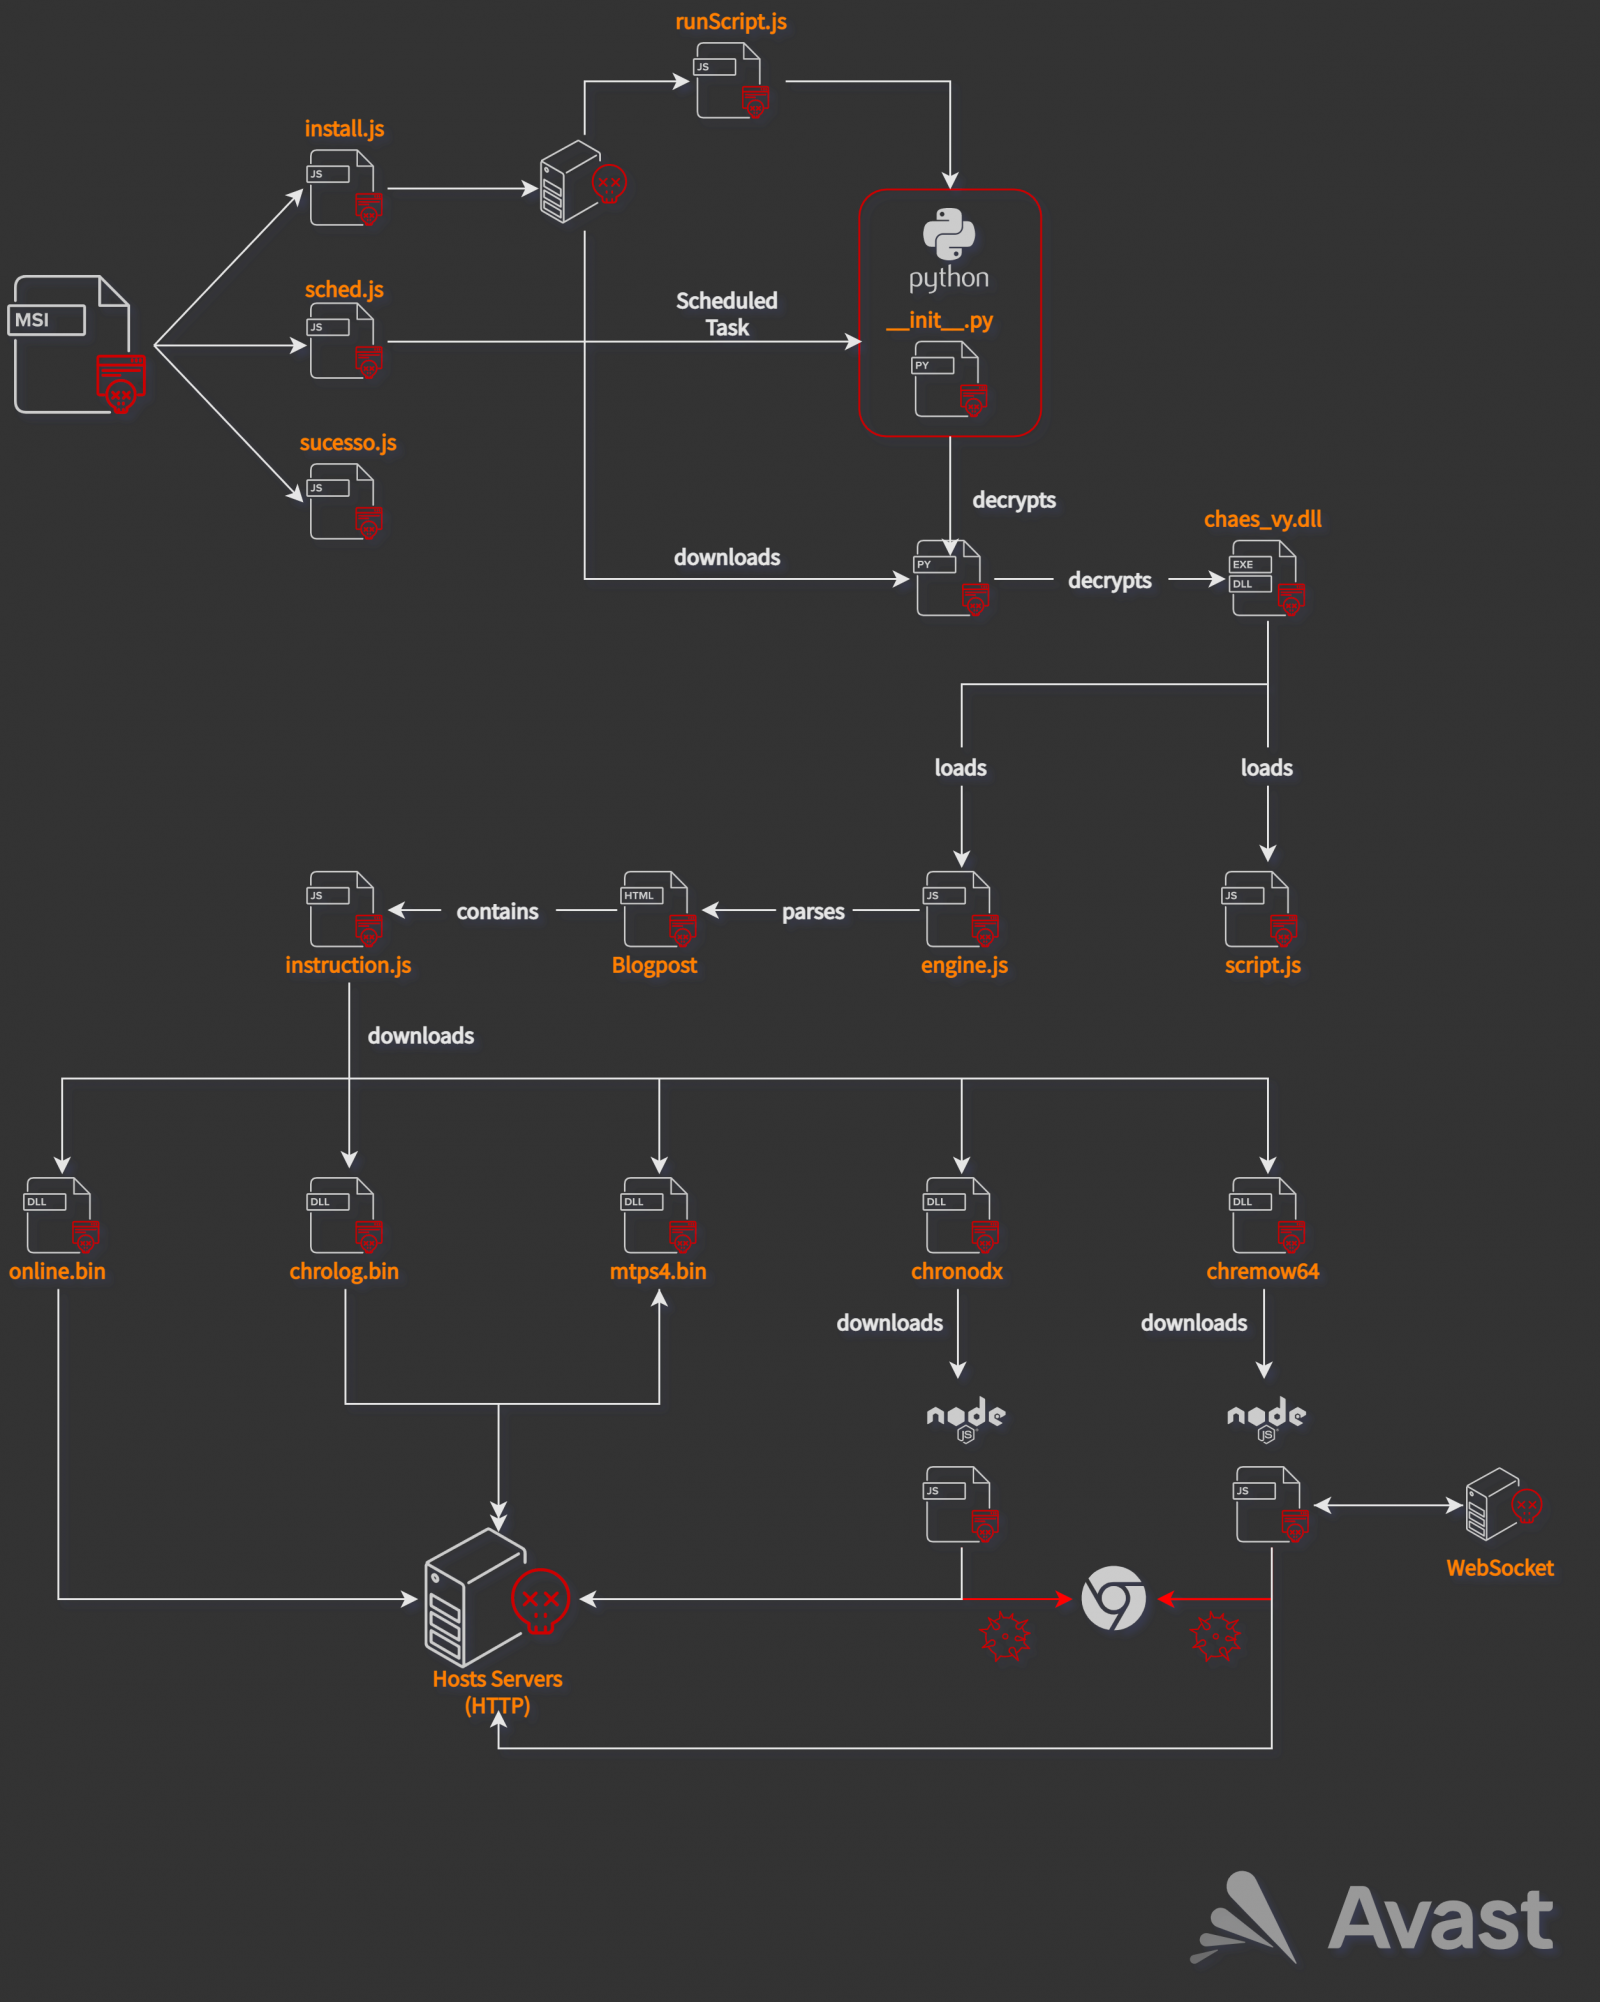
На компьютер потенциальной жертвы загружается MSI-установщик, который содержит три JavaScript-файла: install.js, sched.js и sucesso.js. Эти «три брата» подготавливают среду Python для дальнейшей компрометации.

Скрипт с именем sched.js создаёт задачу в «Планировщике заданий» и объект автозапуска, таким образом обеспечивая вредоносу плотное закрепление в системе. Файл sucesso.js, как можно понять из его имени, отвечает за передачу командному серверу (C2) информации об успешной установке или о сбое.

А вот скрипт install.js гораздо интереснее своих собратьев, поскольку он может выполнять следующие действия:

  • Проверять интернет-соединение (используя google.com).
  • Создавать директорию %APPDATA%\\\\extensions.
  • Загружать защищённые паролями архивы python32.rar, python64.rar и unrar.exe в упомянутую выше директорию.
  • Записывать путь этой папки в HKEY_CURRENT_USER\\Software\\Python\\Config\\Path.
  • Собирать информацию о системе.
  • Выполнять команду unrar.exe с аргументами для распаковки python32.rar и python64.rar.
  • Подключаться к командному серверу и загружать оттуда зашифрованные пейлоады.


Заключительным этапом вредонос устанавливает вредоносные Chrome-расширения. В отчёте Avast перечислены эти аддоны:

  • Online – снимает цифровой отпечаток жертвы и создаёт ключ реестра.
  • Mtps4 – подключается к C2-серверу и ждёт входящих PascalScript. Также может снимать скриншоты и отображать их во весь экран, чтобы скрыть вредоносную активность.
  • Chrolog – крадёт пароли из Google Chrome.
  • Chronodx – представляет собой загрузчик и банковский JS-троян. Работает незаметно и ждёт запуска Chrome.
  • Chremows – крадёт учётные данные от торговых онлайн-площадок.
Подпишитесь на новости

Атаковать ИИ и заглянуть под капот SOC: что покажут на PSD 2026

Positive Technologies проведет Positive Security Day 2026 в Москве 15-16 октября. В программе общеают новые продукты, движение к автономному SOC и практические проверки ИИ-технологий. Участникам предложат не только послушать инженеров, но и самим попробовать технологии в деле.

Как следует из анонса конференции, главная тема — изменение кибербезопасности под влиянием ИИ.

Атакующие автоматизируют отдельные этапы операций, а компании передают нейросетям рабочие задачи. Вместе с удобством в корпоративный контур приезжают новые риски, их и собираются разбирать.

В технологической программе заявлены изменения в MaxPatrol O2 и движение к автономному SOC, а также Security Lakehouse — подход к работе с большими объемами данных ИБ и их подготовке для обучения моделей.

Компания также представит новый подход к защите устройств в MaxPatrol Endpoint Security и развитие PT X — модели комплексной защиты с ответственностью за результат. Какие именно возможности появятся в продуктах, в анонсе подробно не раскрывается.

Практическая часть включает hands-on-зоны и соревнования. Участники смогут атаковать ИИ-технологии, расследовать инциденты, тестировать продукты и разбирать их устройство вместе с инженерами. Отдельное пространство отведут ML- и ИИ-разработкам: от внедренных решений до экспериментов, которые еще проходят проверку.

В деловой программе заказчики, партнеры и руководство Positive Technologies обсудят влияние ИИ на бизнес-риски и экономику защиты. Вопрос вполне приземленный: как автоматизировать безопасность, чтобы потом не пришлось автоматизировать объяснения после инцидента.

PSD 2026 пройдет 15 и 16 октября с 10:00 в комплексе «Мечта» в Парке Горького. Участвовать можно очно или онлайн. Программа и регистрация доступны на сайте конференции.

RSS: Новости на портале Anti-Malware.ru