



Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

В ходе киберкампании, нацеленной на пользователей мобильных устройств, злоумышленникам удалось обогатиться на сотни миллионов долларов. А всё благодаря 470 вредоносным Android-приложениям, размещённым в официальном магазине Google Play Store.

Каждая из этих злонамеренных программ устанавливала на девайсы пользователей зловред, известный под именем Dark Herring. Команда Zimperium, наблюдавшая за активностью кибергруппы, оценила сумму ущерба в сотни миллионов долларов — около 15 долларов (1 194 руб.) на каждую жертву.

К счастью, на сегодняшний день Google уже удалила 470 опасных приложений из Play Store, однако это не значит, что угроза полностью миновала. В сторонних магазинах приложений этот софт всё ещё доступен.

Расчёт киберпреступников был на то, что лишние 15 долларов, добавленные к ежемесячным расходам на сотовую связь, вряд ли бросятся в глаза рядовому пользователю. Стоит учитывать, что в оборот злоумышленников попали более ста аккаунтов, которые и сложили в итоге такую крупную сумму прибыли.

Согласно отчёту Zimperium, вредоносное приложение Dark Herring было обнаружено более чем на 105 млн Android-устройств. Исследователи впервые обратили внимание на кампанию в марте 2020 года, вплоть до ноября операторы зловреда беспрепятственно обкрадывали владельцев смартфонов.

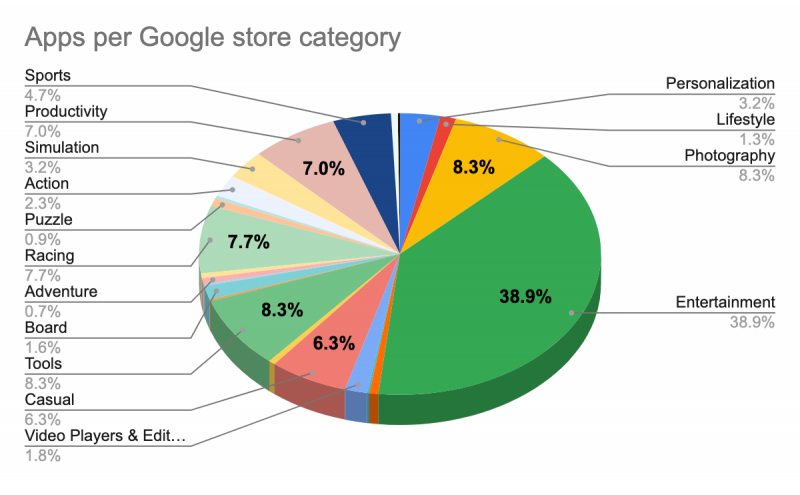
Специалисты Zimperium считают, что за Dark Herring стоит относительно новая киберпреступная группировка, использующая нестандартный подход и интересную инфраструктуру. Аналитики также привели диаграмму, на которой видно, под какую категорию мобильных приложений злоумышленники предпочитали маскировать свой софт:

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru