



Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

В ходе киберкампании, нацеленной на пользователей мобильных устройств, злоумышленникам удалось обогатиться на сотни миллионов долларов. А всё благодаря 470 вредоносным Android-приложениям, размещённым в официальном магазине Google Play Store.

Каждая из этих злонамеренных программ устанавливала на девайсы пользователей зловред, известный под именем Dark Herring. Команда Zimperium, наблюдавшая за активностью кибергруппы, оценила сумму ущерба в сотни миллионов долларов — около 15 долларов (1 194 руб.) на каждую жертву.

К счастью, на сегодняшний день Google уже удалила 470 опасных приложений из Play Store, однако это не значит, что угроза полностью миновала. В сторонних магазинах приложений этот софт всё ещё доступен.

Расчёт киберпреступников был на то, что лишние 15 долларов, добавленные к ежемесячным расходам на сотовую связь, вряд ли бросятся в глаза рядовому пользователю. Стоит учитывать, что в оборот злоумышленников попали более ста аккаунтов, которые и сложили в итоге такую крупную сумму прибыли.

Согласно отчёту Zimperium, вредоносное приложение Dark Herring было обнаружено более чем на 105 млн Android-устройств. Исследователи впервые обратили внимание на кампанию в марте 2020 года, вплоть до ноября операторы зловреда беспрепятственно обкрадывали владельцев смартфонов.

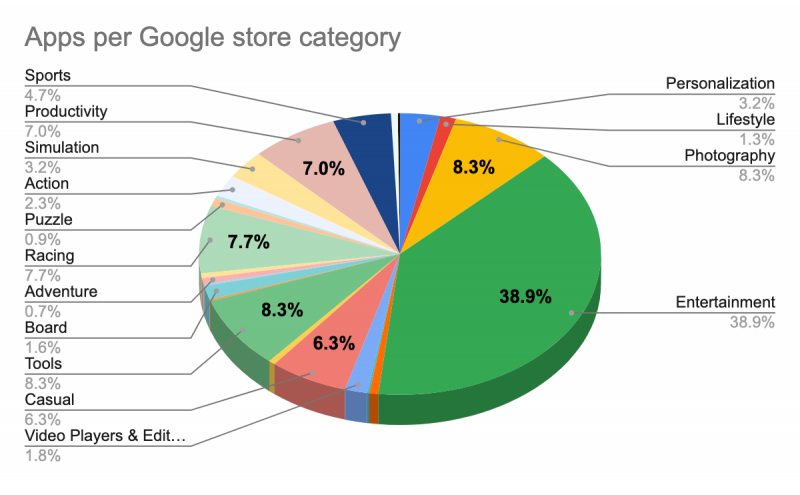
Специалисты Zimperium считают, что за Dark Herring стоит относительно новая киберпреступная группировка, использующая нестандартный подход и интересную инфраструктуру. Аналитики также привели диаграмму, на которой видно, под какую категорию мобильных приложений злоумышленники предпочитали маскировать свой софт:

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru