



Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Анализ новейших образцов Trickbot, проведенный в IBM Trusteer, показал, что у трояна-долгожителя появилась дополнительная защита от обнаружения и анализа. Нововведения по большей части направлены на сокрытие кражи данных в рамках банковского фрода.

Модульный троян Trickbot объявился в интернете шесть лет назад и вначале работал, как обычный банкер, — воровал информацию, облегчающую отъем денег со счетов жертв заражения. Зловред постоянно совершенствуется, пережил ряд попыток ликвидации и в последние годы в основном используется как загрузчик других вредоносных программ.

Банковские трояны обычно осуществляют перехват финансовой информации посредством атаки man-in-the-browser (MitB) во время веб-сессии жертвы. При этом они используют веб-инжекты — скрипты, способные на лету подменять передаваемые данные.

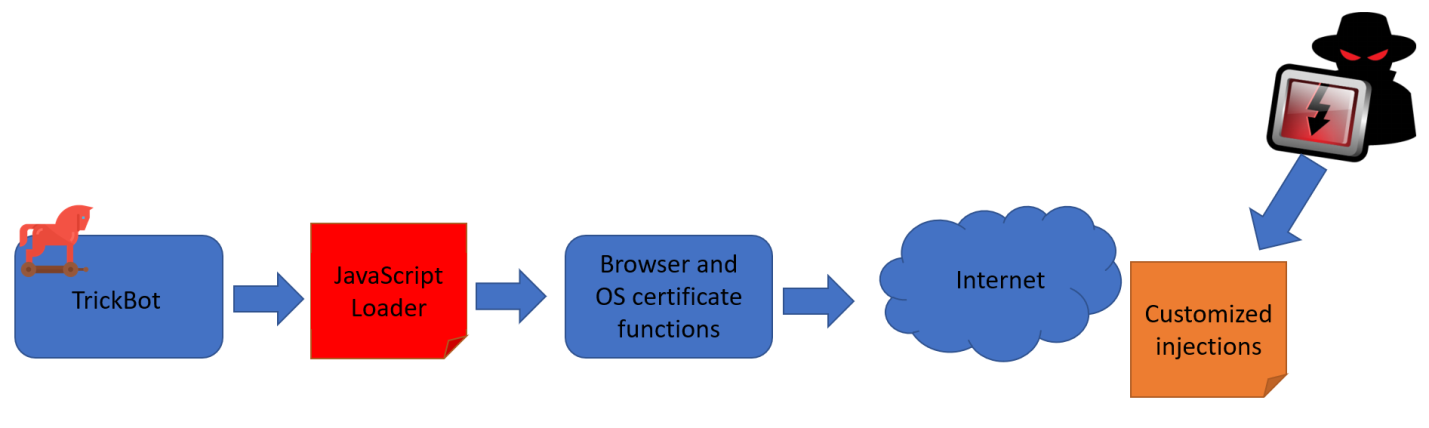
Внедряемый код, как правило, хранится локально в конфигурационном файле зловреда; Trickbot, как оказалось, может также подгружать его в реальном времени со своего сервера. Таким образом, злоумышленники сразу убивают двух зайцев: упрощают себе замену веб-инжектов и осложняют выявление банков-мишеней для исследователей.


Используемый трояном JavaScript-загрузчик тоже претерпел изменения; теперь он запрашивает инжекты с C2 по защищенным каналам (HTTPS). Сами MitB-скрипты сильно обфусцированы — закодированы по Base64 и заполнены мусором, строки зашифрованы и перепутаны, имена переменных, функций и аргументов изменены.

В код Trickbot были также добавлены функции борьбы с дебагом; механизм реализован в виде JavaScript-сценария и позволяет выявить присутствие отладчика. Обнаружив попытку анализа, зловред провоцирует перегрузку по памяти, влекущую отказ браузера.

Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru