



Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Анализ новейших образцов Trickbot, проведенный в IBM Trusteer, показал, что у трояна-долгожителя появилась дополнительная защита от обнаружения и анализа. Нововведения по большей части направлены на сокрытие кражи данных в рамках банковского фрода.

Модульный троян Trickbot объявился в интернете шесть лет назад и вначале работал, как обычный банкер, — воровал информацию, облегчающую отъем денег со счетов жертв заражения. Зловред постоянно совершенствуется, пережил ряд попыток ликвидации и в последние годы в основном используется как загрузчик других вредоносных программ.

Банковские трояны обычно осуществляют перехват финансовой информации посредством атаки man-in-the-browser (MitB) во время веб-сессии жертвы. При этом они используют веб-инжекты — скрипты, способные на лету подменять передаваемые данные.

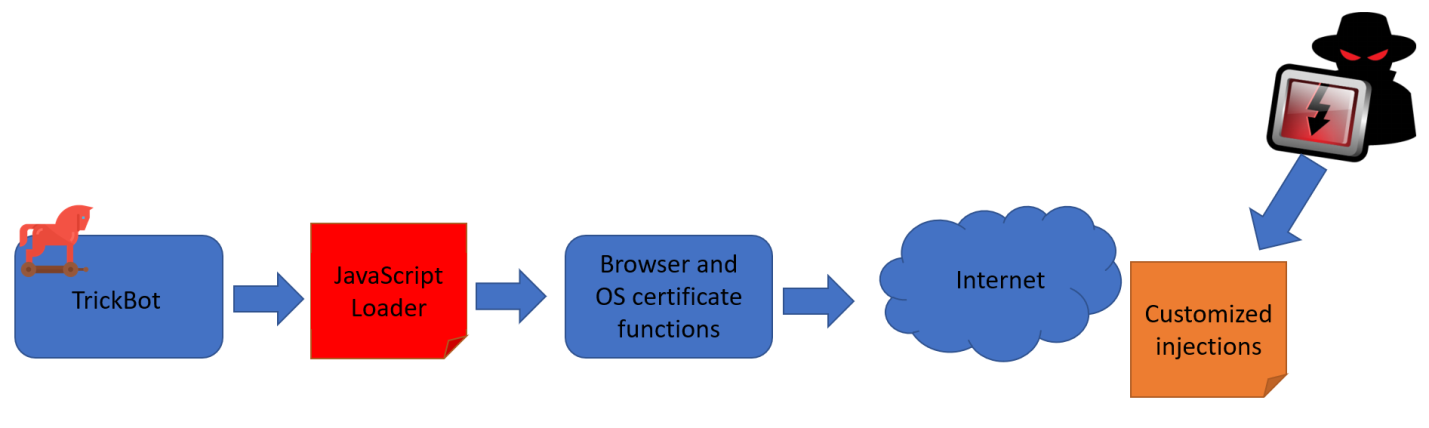
Внедряемый код, как правило, хранится локально в конфигурационном файле зловреда; Trickbot, как оказалось, может также подгружать его в реальном времени со своего сервера. Таким образом, злоумышленники сразу убивают двух зайцев: упрощают себе замену веб-инжектов и осложняют выявление банков-мишеней для исследователей.


Используемый трояном JavaScript-загрузчик тоже претерпел изменения; теперь он запрашивает инжекты с C2 по защищенным каналам (HTTPS). Сами MitB-скрипты сильно обфусцированы — закодированы по Base64 и заполнены мусором, строки зашифрованы и перепутаны, имена переменных, функций и аргументов изменены.

В код Trickbot были также добавлены функции борьбы с дебагом; механизм реализован в виде JavaScript-сценария и позволяет выявить присутствие отладчика. Обнаружив попытку анализа, зловред провоцирует перегрузку по памяти, влекущую отказ браузера.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru