



Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

Вредоносная программа для Android-устройств, известная под именем BRATA, обзавелась новыми функциями: отслеживание GPS, возможность использования нескольких каналов для коммуникации и даже сброс девайса до заводских настроек, чтобы скрыть следы своего присутствия в системе.

Вредонос BRATA первыми зафиксировали исследователи из «Лаборатории Касперского» в 2019 году. Тогда зловред открывал операторам удалённый доступ к мобильным устройствам жертв, большая часть которых находилась в Бразилии.

В декабре 2021 года отчёт специалистов Cleafy указал на появление BRATA в Европе. Злонамеренное приложение атаковало пользователей онлайн-банкинга и пыталось выкрасть учётные данные.

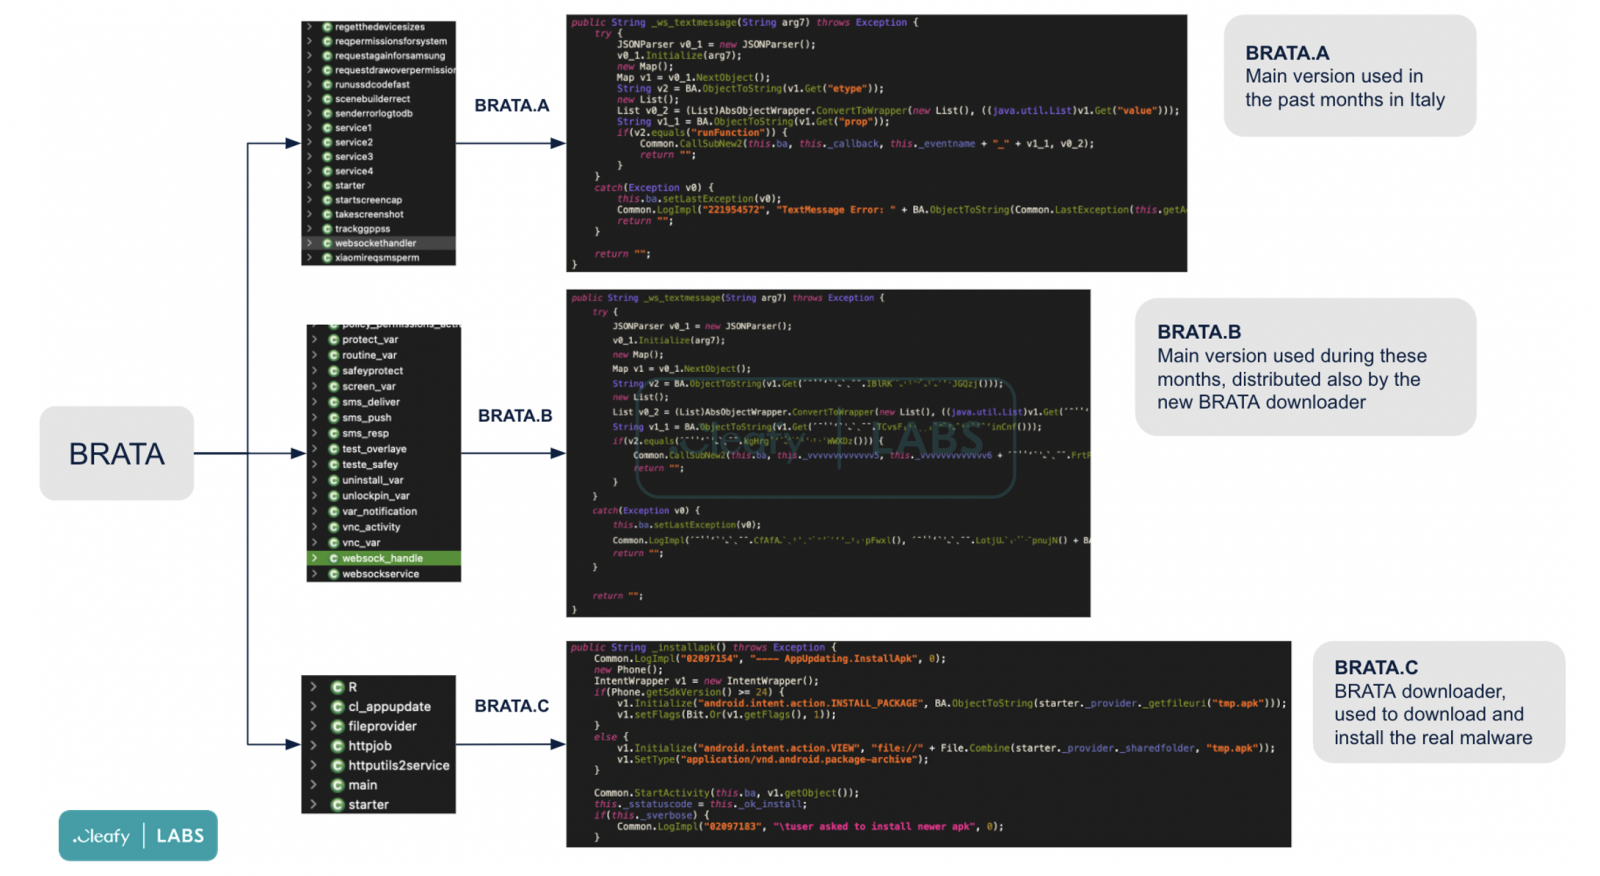
Команда Cleafy продолжила наблюдать за развитием зловреда и в итоге опубликовала новый анализ, в котором уже описываются недавно введённые функциональные возможности BRATA. Как отметили эксперты, Android-вредонос теперь атакует граждан Великобритании, Польши, Испании, Италии, Китая и Латинской Америки.

Каждый из новых вариантов программы нацелен на разный банковский софт, причём BRATA подстраивается и под язык, накладывая свои окна поверх легитимных приложений.


Разработчики вредоноса используют старые методы обфускации, архивируя APK-файл в зашифрованные JAR или DEX. Эта стратегия работает, поскольку мобильному зловреду удаётся обойти детектирование антивирусными движками на VirusTotal.


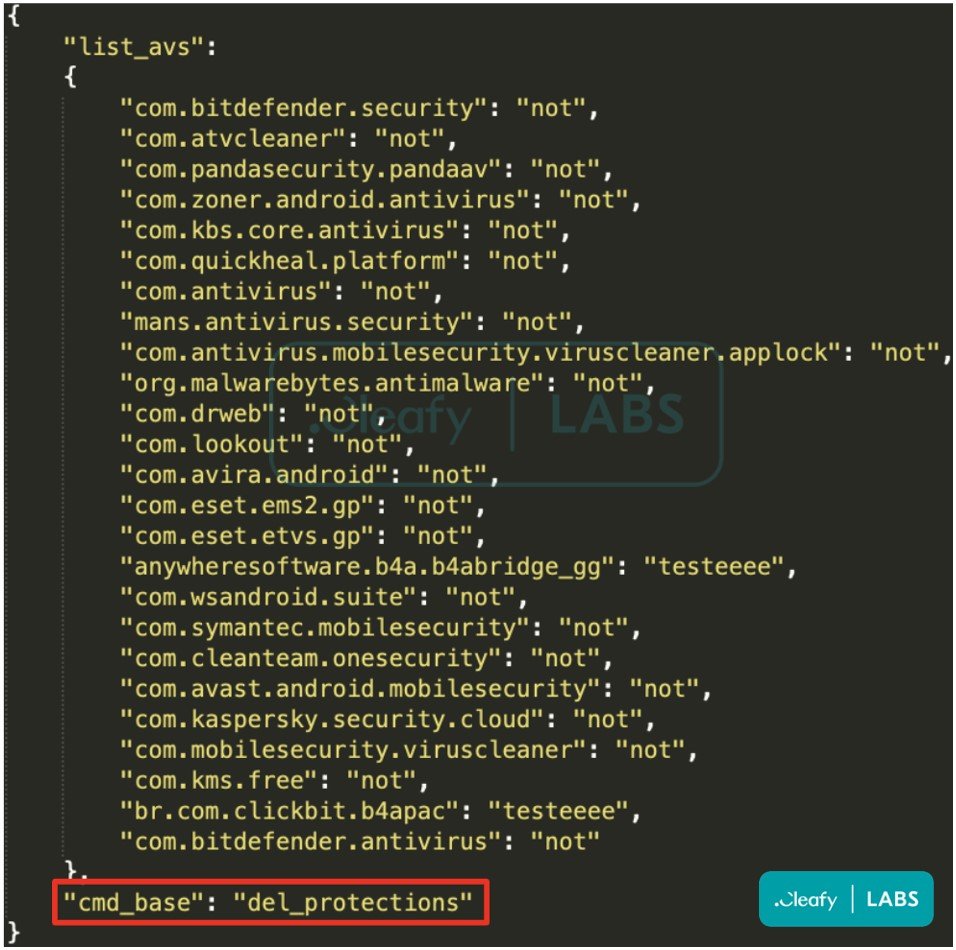
Перед извлечением данных BRATA пытается найти и завершить процессы антивирусных приложений, список которых можно найти на скриншоте соответствующей функции.


Наиболее пугающим нововведением от авторов вредоноса стала возможность сброса устройства к заводским настройкам. К такому злоумышленники прибегают только в двух случаях:

  1. Компрометация полностью удалась: зловред извлёк данные и осуществил мошенническую транзакцию.
  2. BRATA понял, что его запустили в виртуальной среде для анализа.

К сожалению, для конечного пользователя сброс будет значить потерю важной информации, личных фотографий и т. п.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru