



Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

Вредоносная программа для Android-устройств, известная под именем BRATA, обзавелась новыми функциями: отслеживание GPS, возможность использования нескольких каналов для коммуникации и даже сброс девайса до заводских настроек, чтобы скрыть следы своего присутствия в системе.

Вредонос BRATA первыми зафиксировали исследователи из «Лаборатории Касперского» в 2019 году. Тогда зловред открывал операторам удалённый доступ к мобильным устройствам жертв, большая часть которых находилась в Бразилии.

В декабре 2021 года отчёт специалистов Cleafy указал на появление BRATA в Европе. Злонамеренное приложение атаковало пользователей онлайн-банкинга и пыталось выкрасть учётные данные.

Команда Cleafy продолжила наблюдать за развитием зловреда и в итоге опубликовала новый анализ, в котором уже описываются недавно введённые функциональные возможности BRATA. Как отметили эксперты, Android-вредонос теперь атакует граждан Великобритании, Польши, Испании, Италии, Китая и Латинской Америки.

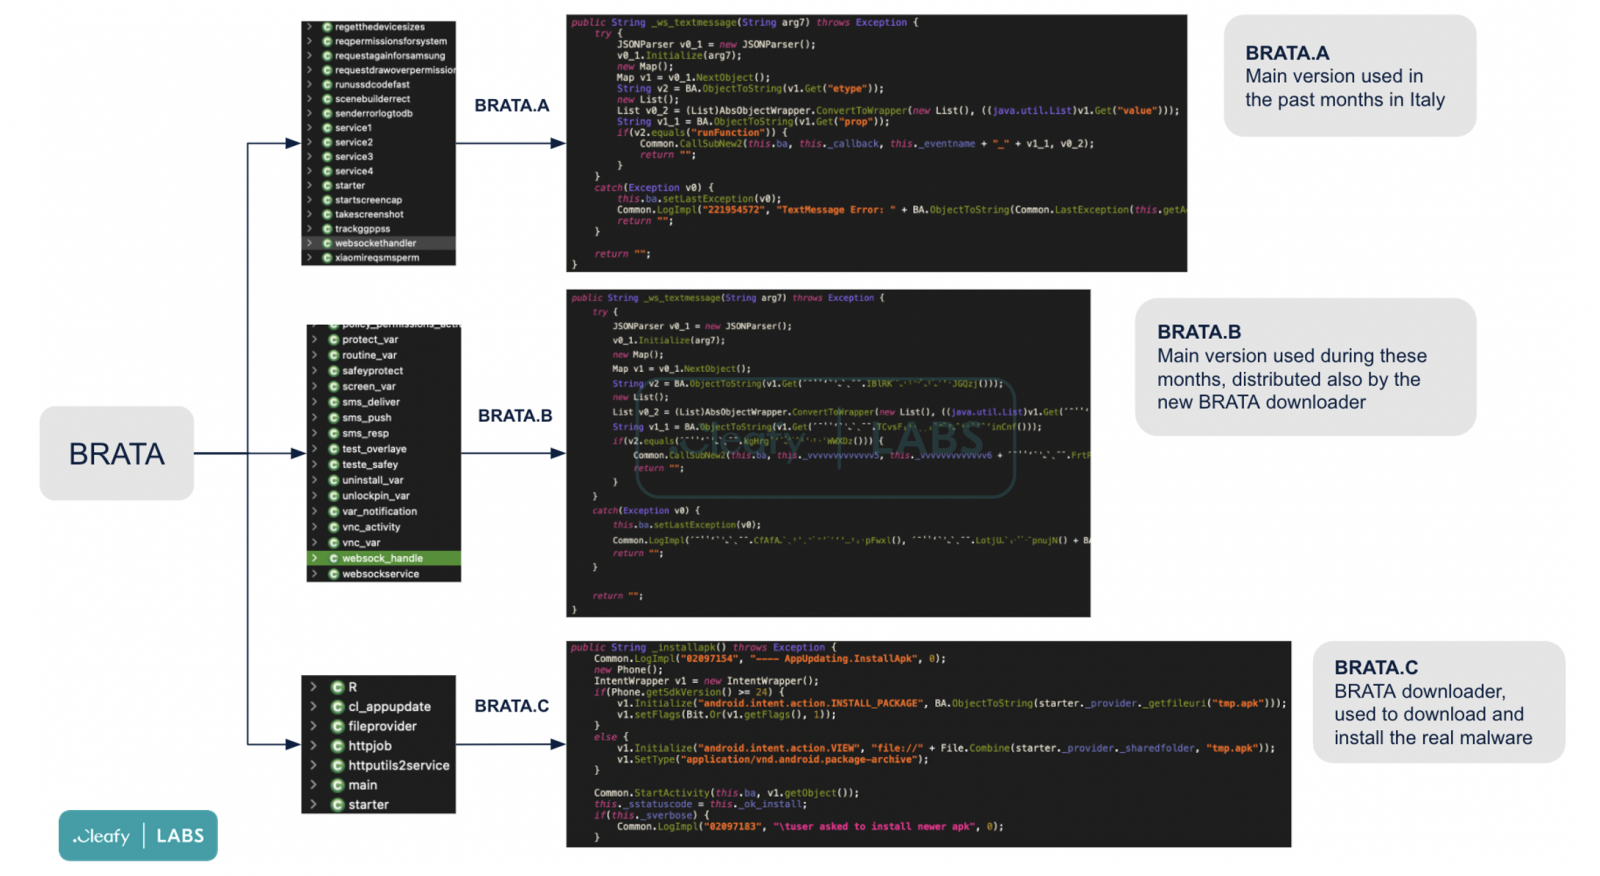
Каждый из новых вариантов программы нацелен на разный банковский софт, причём BRATA подстраивается и под язык, накладывая свои окна поверх легитимных приложений.


Разработчики вредоноса используют старые методы обфускации, архивируя APK-файл в зашифрованные JAR или DEX. Эта стратегия работает, поскольку мобильному зловреду удаётся обойти детектирование антивирусными движками на VirusTotal.


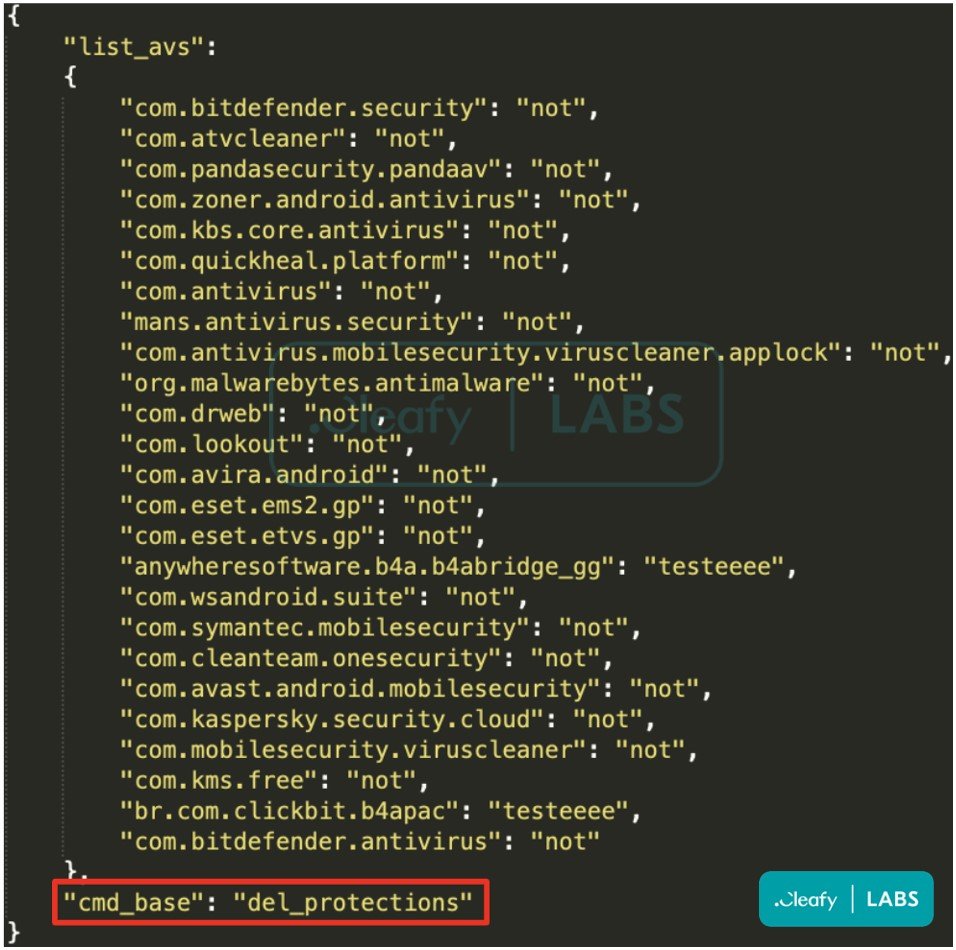
Перед извлечением данных BRATA пытается найти и завершить процессы антивирусных приложений, список которых можно найти на скриншоте соответствующей функции.


Наиболее пугающим нововведением от авторов вредоноса стала возможность сброса устройства к заводским настройкам. К такому злоумышленники прибегают только в двух случаях:

  1. Компрометация полностью удалась: зловред извлёк данные и осуществил мошенническую транзакцию.
  2. BRATA понял, что его запустили в виртуальной среде для анализа.

К сожалению, для конечного пользователя сброс будет значить потерю важной информации, личных фотографий и т. п.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru