



Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники продолжают использовать популярный мессенджер Telegram для продажи скомпрометированной финансовой информации. О создании подобных нелегальных каналов сообщили в отчёте специалисты Cybersixgill.

Поскольку Telegram обслуживает более 500 млн активных пользователей, интерес злоумышленников легко можно объяснить. В данном случае на руку преступникам играет довольно свободная модерация на платформе, которая блокирует исключительно экстремистский контент.

Более того, создать Telegram-канал, продающий украденные данные, горазо легче, чем поднимать для этих целей целый сайт в дарквебе. Такой подход ещё и дешевле, поскольку затраты на привлечение потенциальных покупателей минимальны.

Ещё один аргумент в пользу Telegram — он безопаснее для киберпреступников, поскольку созданные каналы труднее отследить и привязать к конкретным личностям администраторов.

В отчёте Cybersixgill исследователи подчёркивают, что использование мессенджера злоумышленниками представляет серьёзную проблему. Специалисты проанализировали выставленные на продажу данные и пришли к выводу, что киберпреступники продолжают стабильно использовать Telegram.

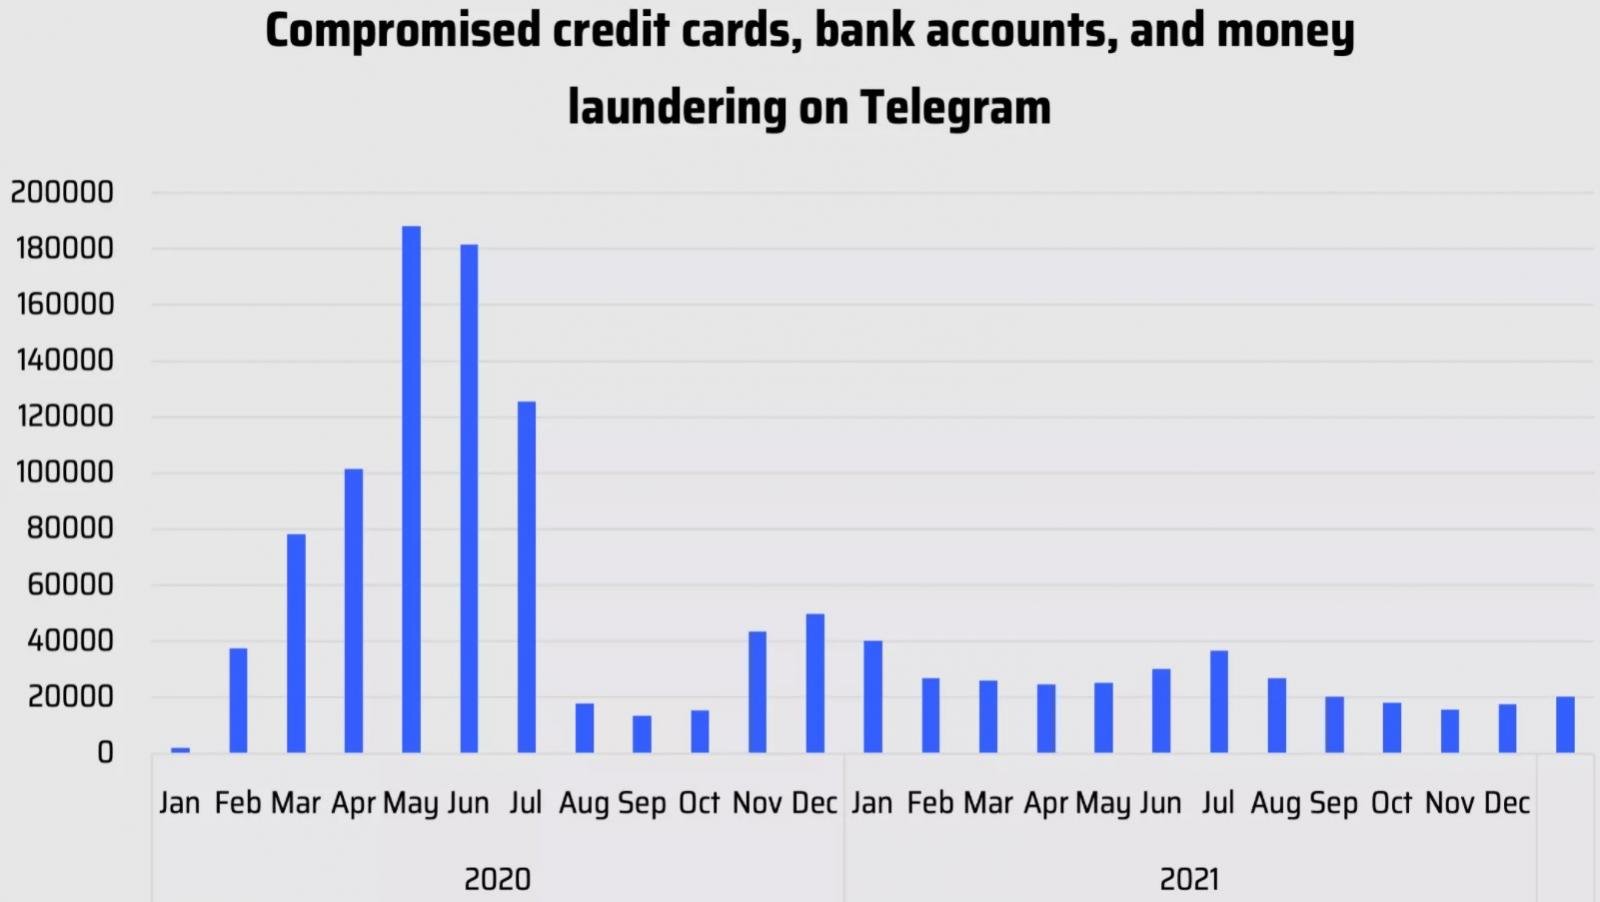
Стоит отметить, что в опубликованной Cybersixgill инфографике виден и спад активности мошенников в мессенджере. Судя по всему, пик пришёлся на май и июнь 2020 года, после чего продажа украденных данных в каналах просела:


Эксперты Cybersixgill связывают скачок с множеством выданных в период пандемии банковских карт. Также ключевую роль мог играть фактор снижения активности кардеров и перенос фокуса киберпреступников на атаки программ-вымогателей.

Цены на данные банковских карт варьируются от 10 до 1500 долларов за одну карту. Конечная цифра будет зависеть от баланса, «свежести» сведений и кредитной организации, выпустившей карту.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru