



Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники продолжают использовать популярный мессенджер Telegram для продажи скомпрометированной финансовой информации. О создании подобных нелегальных каналов сообщили в отчёте специалисты Cybersixgill.

Поскольку Telegram обслуживает более 500 млн активных пользователей, интерес злоумышленников легко можно объяснить. В данном случае на руку преступникам играет довольно свободная модерация на платформе, которая блокирует исключительно экстремистский контент.

Более того, создать Telegram-канал, продающий украденные данные, горазо легче, чем поднимать для этих целей целый сайт в дарквебе. Такой подход ещё и дешевле, поскольку затраты на привлечение потенциальных покупателей минимальны.

Ещё один аргумент в пользу Telegram — он безопаснее для киберпреступников, поскольку созданные каналы труднее отследить и привязать к конкретным личностям администраторов.

В отчёте Cybersixgill исследователи подчёркивают, что использование мессенджера злоумышленниками представляет серьёзную проблему. Специалисты проанализировали выставленные на продажу данные и пришли к выводу, что киберпреступники продолжают стабильно использовать Telegram.

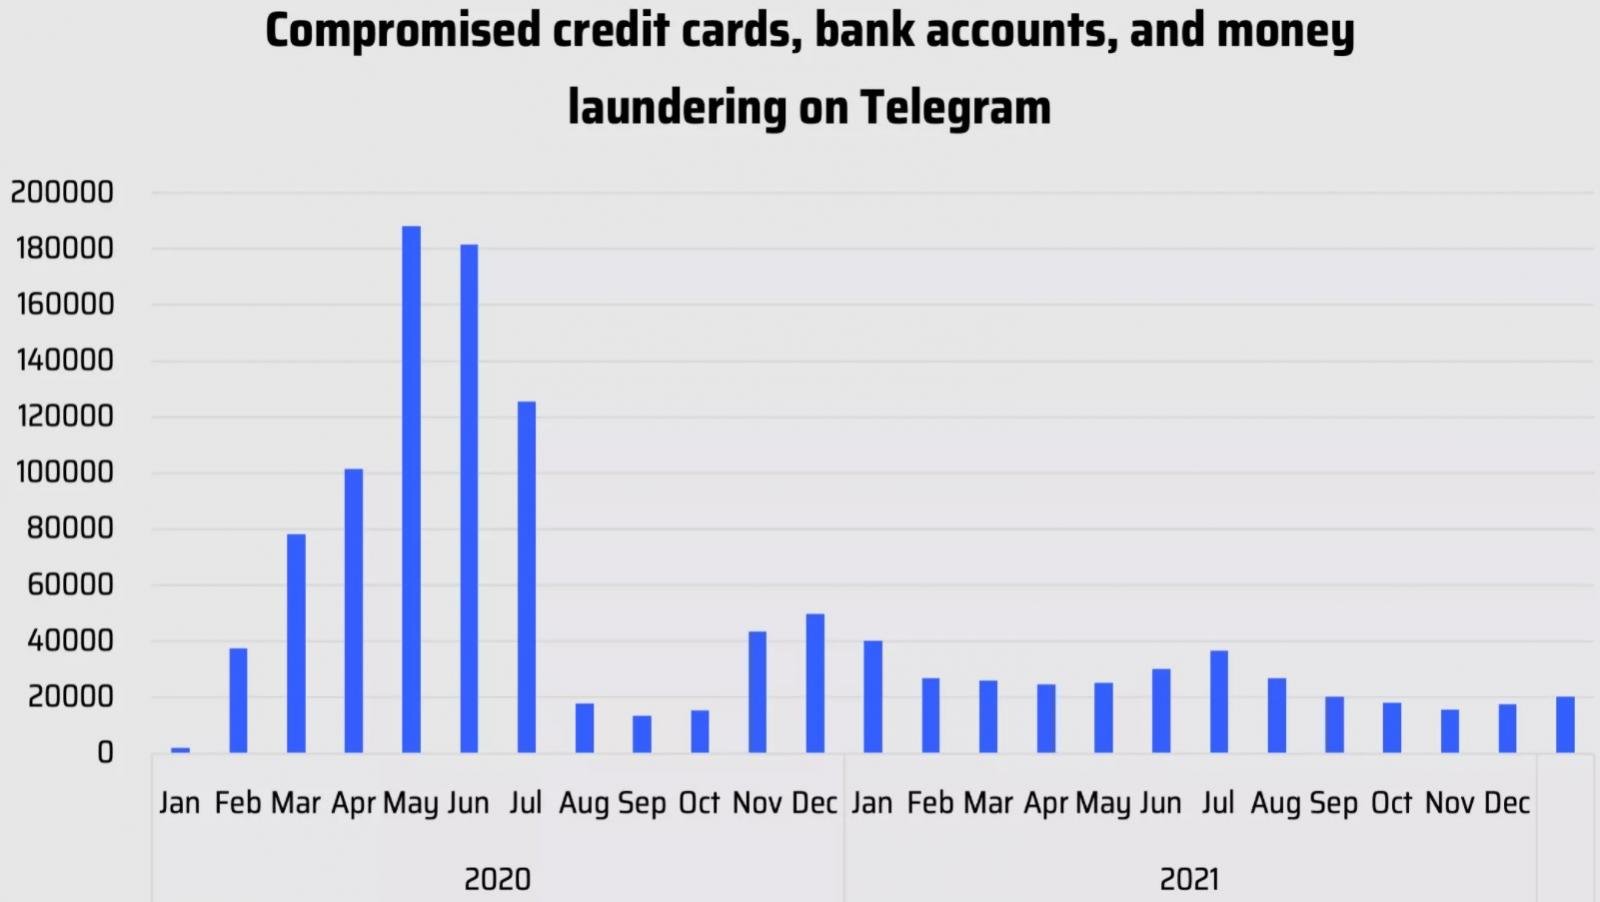
Стоит отметить, что в опубликованной Cybersixgill инфографике виден и спад активности мошенников в мессенджере. Судя по всему, пик пришёлся на май и июнь 2020 года, после чего продажа украденных данных в каналах просела:


Эксперты Cybersixgill связывают скачок с множеством выданных в период пандемии банковских карт. Также ключевую роль мог играть фактор снижения активности кардеров и перенос фокуса киберпреступников на атаки программ-вымогателей.

Цены на данные банковских карт варьируются от 10 до 1500 долларов за одну карту. Конечная цифра будет зависеть от баланса, «свежести» сведений и кредитной организации, выпустившей карту.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru